Dominando los GPOs: Una Guía Completa para una Gestión Efectiva…
Table of Contents
GPO 101: Todo lo que Necesitas Saber Sobre los Objetos de Directiva de Grupo
Si estás a cargo de gestionar una red de computadoras en tu organización, probablemente hayas oído hablar de los Objetos de Directiva de Grupo (GPOs). Pero, ¿realmente sabes qué son y cómo funcionan?
Los GPOs son una herramienta poderosa que te permite gestionar y configurar centralizadamente las configuraciones para grupos de computadoras o usuarios en tu red. Con los GPOs, puedes controlar desde políticas de seguridad y instalaciones de software hasta configuraciones de escritorio y scripts de inicio de sesión.
Pero configurar y gestionar los GPOs puede ser una tarea intimidante, especialmente para quienes son nuevos en ello. Ahí es donde entra GPO 101. Esta guía completa te proporcionará todo lo que necesitas saber sobre los GPOs, incluyendo qué son, cómo funcionan y cómo gestionarlos eficazmente.
Ya seas un profesional de TI experimentado o estés comenzando, esta guía te dará el conocimiento y las habilidades necesarias para aprovechar al máximo los GPOs y simplificar tus tareas de gestión de red.
¿Qué son los GPOs y Cómo Funcionan?
Los Objetos de Directiva de Grupo (GPOs) son una característica fundamental de los sistemas operativos Microsoft Windows, diseñados para permitir a los administradores definir y aplicar políticas y configuraciones para usuarios y computadoras dentro de un dominio de Active Directory. Los GPOs funcionan como un conjunto de reglas que gobiernan el comportamiento de computadoras y usuarios en la red. Estas reglas se almacenan en una estructura jerárquica dentro del dominio de Active Directory, y su aplicación depende de la ubicación de los usuarios y computadoras en dicha jerarquía.
Cuando un usuario inicia sesión en una computadora que pertenece a un dominio de Active Directory, la computadora recupera los GPOs relevantes desde el controlador de dominio. Estos GPOs se aplican entonces al usuario y a la computadora, asegurando la aplicación de cualquier configuración o política definida. Este enfoque centralizado ayuda a los administradores a gestionar y configurar eficientemente las configuraciones para grupos de computadoras o usuarios, promoviendo la consistencia en toda la red.
Los GPOs ofrecen una amplia configurabilidad, permitiendo a los administradores definir configuraciones en diversas áreas, tales como:
Políticas de Seguridad: Los GPOs permiten la aplicación de políticas de seguridad en toda la red. Estas políticas pueden incluir requisitos de complejidad de contraseñas, umbrales de bloqueo de cuentas, configuraciones de firewall y más. Al implementar políticas de seguridad basadas en GPO, las organizaciones pueden mejorar su postura de seguridad en la red.
Instalación y Configuración de Software: Los GPOs facilitan la instalación y configuración automatizada de paquetes de software en computadoras objetivo. Los administradores pueden definir GPOs que especifiquen qué aplicaciones de software deben desplegarse e instalarse automáticamente en las computadoras dentro del dominio. Esta capacidad simplifica las tareas de gestión de software y asegura configuraciones consistentes en toda la red.
Configuraciones de Escritorio: Los GPOs permiten a los administradores definir y aplicar configuraciones de escritorio en computadoras conectadas a la red. Estas configuraciones pueden incluir el fondo de pantalla, configuraciones de protector de pantalla, preferencias de la barra de tareas y otros aspectos visuales o funcionales del entorno de escritorio. Usar GPOs para configuraciones de escritorio ayuda a mantener una experiencia de usuario estandarizada en todas las computadoras de la red.
Scripts de Inicio de Sesión: Los GPOs pueden utilizarse para ejecutar scripts de inicio de sesión, que son conjuntos de instrucciones que se ejecutan cuando un usuario inicia sesión en su computadora. Los scripts de inicio pueden realizar diversas acciones, como mapear unidades de red, conectar a recursos de red, ejecutar comandos o configurar ajustes específicos del usuario. Esto permite a los administradores automatizar tareas y configuraciones específicas del usuario durante el proceso de inicio de sesión.
La versatilidad y potencia de los GPOs los convierten en una herramienta vital para una gestión eficiente de la red, aplicación consistente de políticas y administración simplificada. Para explorar más sobre los GPOs y aprender a utilizarlos eficazmente, puedes consultar la documentación oficial de Microsoft sobre Directivas de Grupo .
Beneficios de Usar GPOs
Los Objetos de Directiva de Grupo (GPOs) ofrecen numerosas ventajas para gestionar y configurar configuraciones dentro de tu red. Aquí tienes algunos de los beneficios clave:
Gestión y Configuración Centralizadas: Los GPOs te permiten gestionar y configurar centralizadamente las configuraciones para grupos de computadoras o usuarios en tu red. Este enfoque centralizado simplifica la administración y ahorra tiempo y esfuerzo, especialmente en redes grandes. En lugar de configurar manualmente cada computadora o cuenta de usuario, puedes definir políticas una vez y que se apliquen automáticamente a los objetivos relevantes.
Aplicación Consistente de Políticas: Con los GPOs, puedes aplicar políticas y configuraciones de forma consistente en toda tu red. Al definir políticas a nivel de dominio o unidad organizativa (OU), puedes asegurar que todas las computadoras y usuarios cumplan con las configuraciones especificadas. Esta consistencia mejora la seguridad y reduce el riesgo de vulnerabilidades o configuraciones erróneas que puedan causar brechas de seguridad o problemas operativos.
Automatización de tareas de gestión de red: Los GPO permiten la automatización de diversas tareas de gestión de red, simplificando las operaciones y asegurando la consistencia. Por ejemplo, puedes usar los GPO para automatizar la instalación y configuración de software, lo que te permite desplegar paquetes de software en los equipos objetivo sin intervención manual. Además, puedes aplicar configuraciones de escritorio como el fondo de pantalla, protector de pantalla y opciones de seguridad en toda la red. Los GPO también permiten la ejecución de scripts de inicio de sesión que realizan acciones específicas cuando los usuarios inician sesión, como asignar unidades de red o ejecutar comandos personalizados.
Al aprovechar el poder de los GPO, puedes lograr una gestión eficiente, una aplicación consistente de políticas y una automatización simplificada de las tareas de gestión de red. Esto conduce en última instancia a una mayor productividad, seguridad y estabilidad dentro de tu entorno de red.
Para aprender más sobre los GPO y sus capacidades, puedes consultar la documentación oficial de Microsoft sobre Directiva de Grupo .
Jerarquía e herencia de GPO
En los Objetos de Directiva de Grupo (GPO), entender los conceptos de jerarquía de GPO y herencia es crucial para una gestión y configuración efectivas de las configuraciones dentro de un dominio de Active Directory. Vamos a profundizar en estos conceptos y explorar cómo impactan tu red.
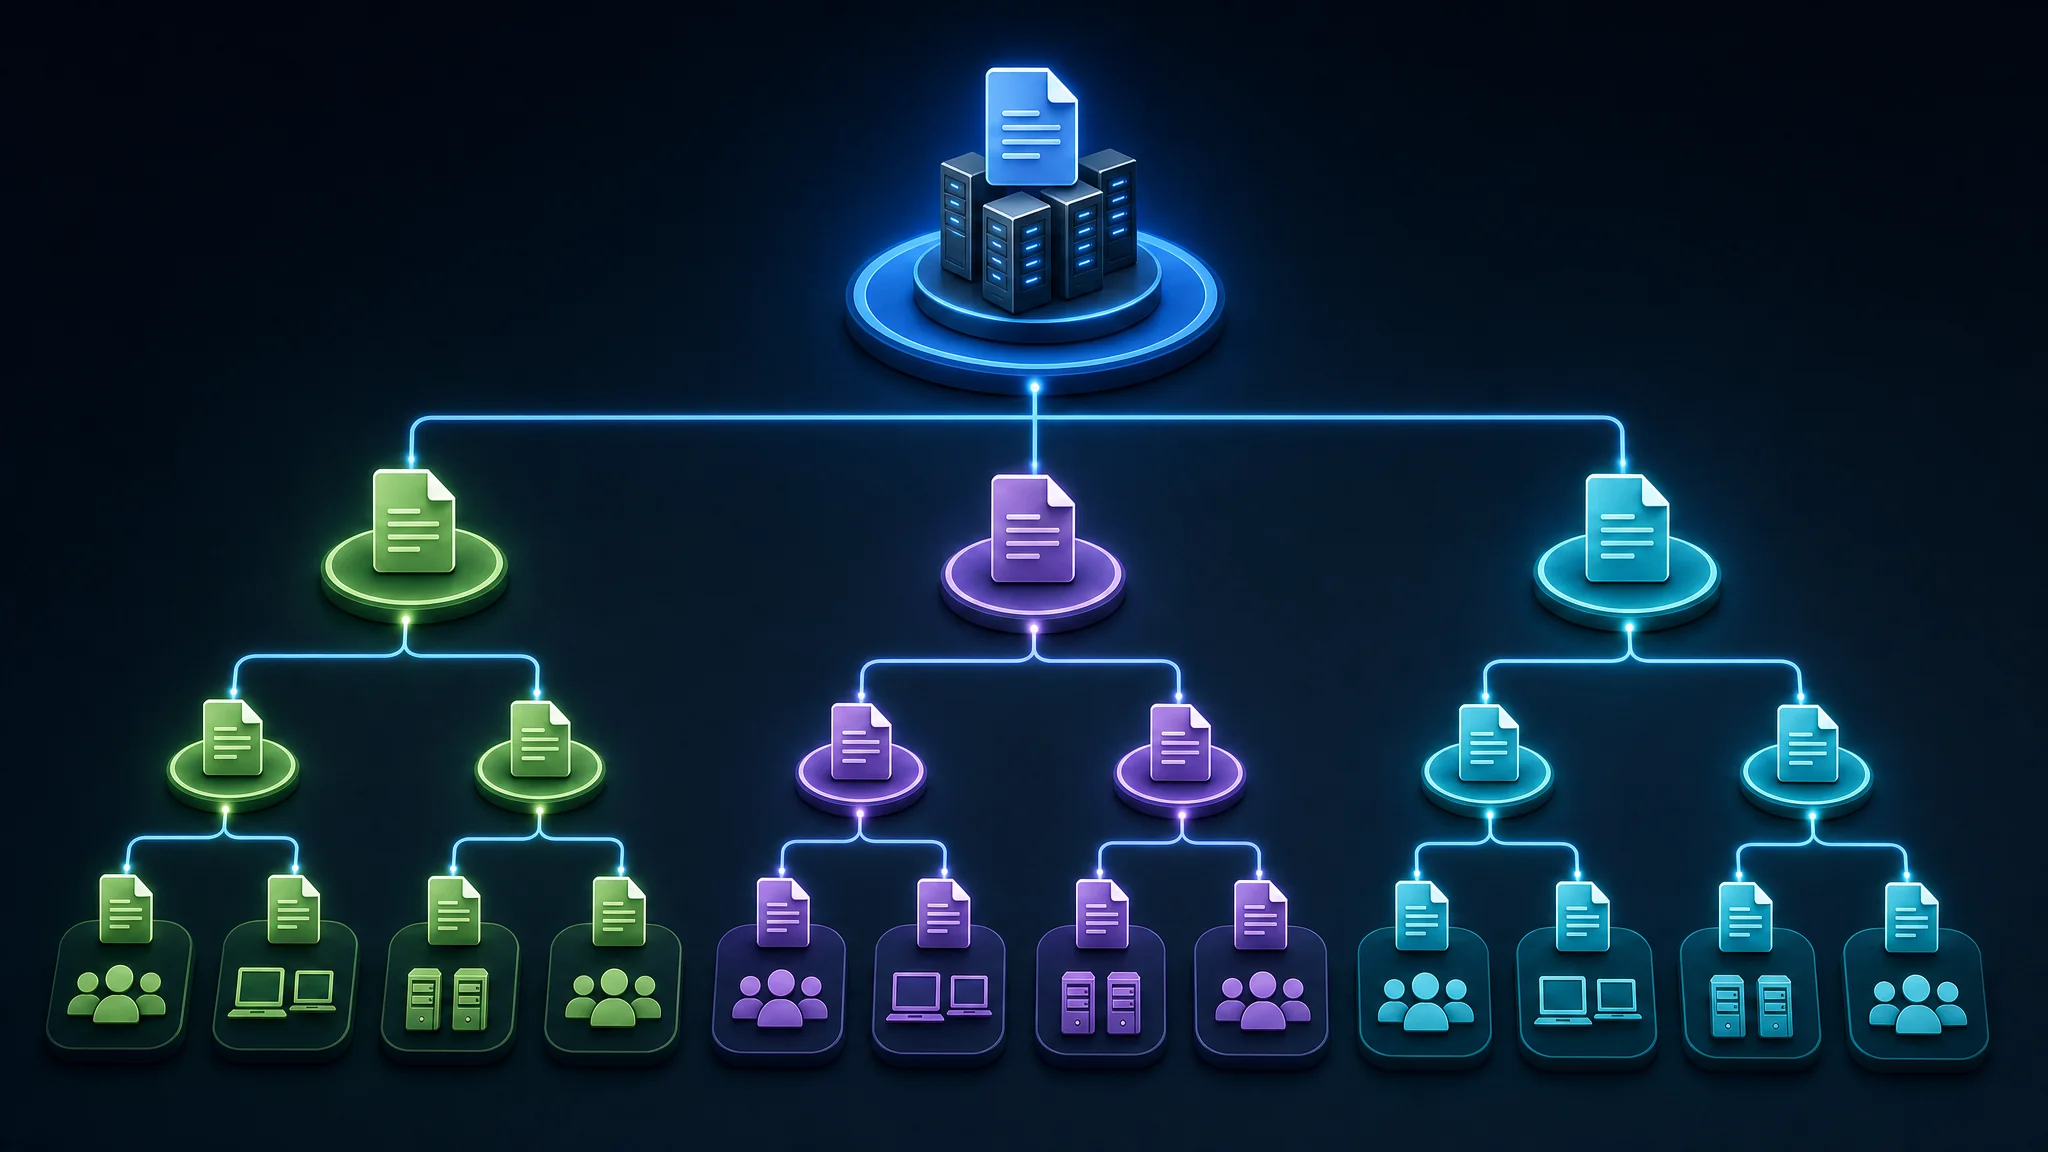
Jerarquía de GPO: Los GPO están organizados en una estructura jerárquica, comenzando con el GPO del dominio en el nivel superior. Este GPO de dominio abarca configuraciones aplicables a todos los equipos y usuarios dentro del dominio. Debajo del GPO del dominio, tienes los GPO de Unidad Organizativa (OU) que contienen configuraciones específicas para los equipos y usuarios dentro de cada OU. Esta estructura jerárquica te permite aplicar configuraciones en diferentes niveles, atendiendo a varios grupos o departamentos dentro de tu organización.
Por ejemplo, supongamos que tienes un dominio de Active Directory llamado “example.com.” Dentro de este dominio, tienes varias OUs, como “Ventas,” “Marketing” y “Finanzas.” Cada una de estas OUs puede tener sus propios GPO que aplican configuraciones específicas a los equipos y usuarios dentro de ellas. Esta disposición jerárquica facilita la aplicación dirigida de políticas y configuraciones.
Herencia de GPO: Cuando un GPO está vinculado a una OU, las configuraciones definidas dentro de ese GPO son heredadas por todas las OUs hijas y objetos dentro de la OU padre. Esta herencia permite una aplicación consistente de políticas a lo largo de la jerarquía. Sin embargo, ten en cuenta que las configuraciones en las OUs hijas pueden anular las heredadas de las OUs padres, proporcionando flexibilidad y control detallado sobre las configuraciones.
Consideremos un ejemplo. Supongamos que tienes una OU padre llamada “Marketing” y una OU hija dentro de ella llamada “Diseño Gráfico.” Si vinculas un GPO a la OU padre “Marketing,” las configuraciones del GPO se aplicarán a todos los objetos dentro de ambas OUs, “Marketing” y “Diseño Gráfico.” Sin embargo, si vinculas un GPO separado específicamente a la OU “Diseño Gráfico,” las configuraciones de ese GPO tendrán prioridad sobre las configuraciones heredadas del GPO padre.
Entender la jerarquía y herencia de los GPO es crucial porque determina el alcance y la precedencia de las configuraciones aplicadas a los equipos y usuarios dentro de tu red. Al organizar y configurar estratégicamente los GPO, puedes asegurar una aplicación consistente de políticas mientras acomodas requisitos específicos en diferentes niveles de tu estructura organizacional.
Para más información y ejemplos detallados, puedes consultar la documentación oficial de Microsoft sobre el procesamiento y precedencia de GPO .
Consola de administración de directivas de grupo (GPMC)
La Consola de administración de directivas de grupo (GPMC) es una herramienta poderosa que facilita la gestión de los Objetos de directiva de grupo (GPO) en tu red. Proporciona una interfaz gráfica amigable para crear, editar y administrar GPO de manera eficiente.
Con la GPMC, puedes realizar diversas tareas relacionadas con la gestión de GPO, incluyendo:
- Visualizar y administrar la jerarquía de GPO: La GPMC te permite visualizar y navegar la jerarquía de GPO en tu red. Puedes entender fácilmente la relación entre diferentes GPO y su vinculación a las Unidades Organizativas (OUs).
- Crear y editar GPO: La GPMC ofrece opciones intuitivas para crear nuevos GPO. Por ejemplo, puedes hacer clic derecho en una OU y seleccionar “Crear un GPO en este dominio y vincularlo aquí.” Esto te permite asociar fácilmente GPO con OUs específicas. Una vez creado, puedes editar los GPO seleccionándolos en la GPMC y haciendo clic en el botón “Editar.”
- Vincular GPO a OUs: La GPMC te permite vincular GPO a OUs específicas, asegurando que las políticas y configuraciones definidas en los GPO se apliquen a los equipos y usuarios correspondientes dentro de esas OUs. Este mecanismo de vinculación ayuda a implementar configuraciones dirigidas para diferentes grupos en tu red.
- Visualizar el estado y configuraciones de GPO: La GPMC proporciona información completa sobre el estado y las configuraciones de tus GPO. Puedes verificar fácilmente las políticas aplicadas, configuraciones y detalles de herencia para cada GPO. Esta visibilidad te permite validar y solucionar problemas de despliegue de GPO de manera efectiva.
- Delegar tareas de gestión de GPO: La GPMC soporta la delegación de tareas de gestión de GPO a otros administradores. Esta función te permite distribuir responsabilidades y simplificar los procesos de gestión de GPO dentro de tu organización.
La GPMC es una herramienta indispensable para gestionar GPO y está incluida con Windows Server 2008 y versiones posteriores. Para aprender más sobre la GPMC y sus funcionalidades, puedes consultar la documentación oficial de Microsoft .
Creación y edición de GPO
Crear y editar Objetos de directiva de grupo (GPO) es un proceso relativamente sencillo usando la Consola de administración de directivas de grupo (GPMC). Para crear un nuevo GPO, simplemente haz clic derecho en la OU donde quieres vincular el GPO y selecciona “Crear un GPO en este dominio y vincularlo aquí.” Luego puedes darle un nombre al GPO y configurar sus ajustes. Por ejemplo, supongamos que quieres crear un GPO para aplicar una política de seguridad específica para un grupo de equipos. Navegarías a la OU correspondiente en la GPMC, harías clic derecho y seleccionarías “Crear un GPO en este dominio y vincularlo aquí.” Luego puedes nombrar el GPO, por ejemplo, “GPO de política de seguridad,” y configurar las opciones de seguridad deseadas dentro del GPO, como requisitos de complejidad de contraseñas o reglas de firewall.
Para editar un GPO, simplemente selecciona el GPO en el GPMC y haz clic en el botón “Editar”. Esto abrirá el Editor de directivas de grupo, que te permite configurar los ajustes en el GPO. Dentro del Editor de directivas de grupo, puedes navegar por diferentes categorías de políticas y modificar sus configuraciones según tus necesidades. Por ejemplo, supongamos que tienes un GPO existente que define configuraciones de escritorio para un grupo de usuarios. Puedes seleccionar el GPO en el GPMC, hacer clic en el botón “Editar” y luego navegar a la sección “Configuración de usuario” en el Editor de directivas de grupo. Desde allí, puedes modificar varios ajustes relacionados con el entorno de escritorio, como el fondo de pantalla, el protector de pantalla o la redirección de carpetas.
Al crear y editar GPOs, es importante seguir las mejores prácticas para asegurar que tus GPOs sean efectivas y eficientes. Esto incluye probar los GPOs en un entorno que no sea de producción antes de desplegarlos en tu red, y documentar las configuraciones de tus GPOs para referencia futura. Seguir estas prácticas ayuda a minimizar el riesgo de consecuencias no deseadas y garantiza que tus GPOs se alineen con los requisitos de tu red.
Para obtener información más detallada sobre la creación y edición de GPOs, puedes consultar la documentación oficial de Microsoft .
Configuraciones y ajustes comunes de GPO
Cuando se trata de Objetos de directiva de grupo (GPOs), existen muchos ajustes y configuraciones que se pueden usar para administrar y controlar tu red. Aquí están algunos de los ajustes y configuraciones más comunes:
Políticas de seguridad: Los GPOs te permiten aplicar políticas de seguridad en toda tu red. Esto incluye configuraciones como políticas de contraseñas, asignaciones de derechos de usuario y opciones de seguridad. Al definir y aplicar estas políticas mediante GPOs, puedes mejorar la postura general de seguridad de tu organización.
Instalación y configuración de software: Los GPOs proporcionan un mecanismo potente para desplegar aplicaciones y configurar ajustes de aplicaciones en computadoras en red. Puedes usar GPOs para instalar automáticamente paquetes de software, personalizar configuraciones de aplicaciones y asegurar configuraciones de software consistentes en toda tu red. Por ejemplo, puedes desplegar herramientas de productividad como Microsoft Office o aplicaciones específicas para tu organización.
Configuraciones de escritorio: Con los GPOs, puedes definir y aplicar configuraciones de escritorio en computadoras en red. Esto incluye configurar el fondo de escritorio, el protector de pantalla, preferencias de la barra de tareas y más. Al aplicar configuraciones de escritorio estandarizadas, puedes asegurar una experiencia de usuario consistente y mantener la cohesión visual en toda tu organización.
Scripts de inicio de sesión: Los GPOs permiten la ejecución de scripts de inicio de sesión cuando los usuarios inician sesión en sus computadoras. Estos scripts pueden realizar diversas acciones, como asignar unidades de red, conectar a recursos, ejecutar comandos o configurar ajustes específicos del usuario. Los scripts de inicio de sesión automatizan tareas repetitivas y permiten personalizar el entorno del usuario durante el inicio de sesión.
Configuraciones de Internet Explorer: Los GPOs proporcionan control granular sobre las configuraciones de Internet Explorer en computadoras en red. Puedes configurar ajustes como la configuración del proxy, páginas de inicio, zonas de seguridad y más. Esto asegura una experiencia de navegación web estandarizada y permite aplicar medidas de seguridad en toda la organización.
Configuraciones de Windows Update: Los GPOs te permiten configurar las configuraciones de Windows Update en computadoras en red. Puedes especificar políticas de actualización automática, programar instalaciones de actualizaciones y controlar el comportamiento de las actualizaciones. Esto asegura que las computadoras en tu red se mantengan actualizadas con los últimos parches de seguridad y actualizaciones de funciones.
Los ajustes y configuraciones específicos que implementes usando GPOs dependerán de las necesidades y requisitos únicos de tu organización. Para explorar la amplia gama de configuraciones de GPO disponibles, puedes consultar la documentación oficial de Microsoft sobre configuraciones de directivas de grupo .
Al usar el poder de los GPOs y personalizar estos ajustes para adaptarlos a los objetivos de tu organización, puedes establecer un entorno de red bien gestionado y controlado, adaptado a tus requisitos específicos.
Solución de problemas con GPO
Aunque los Objetos de directiva de grupo (GPOs) son herramientas potentes para administrar configuraciones de red, ocasionalmente pueden presentar problemas que requieren solución. Aquí algunos problemas comunes que puedes encontrar con los GPOs:
Los GPOs no se aplican: A veces, los GPOs pueden no aplicarse a las computadoras o usuarios objetivo. Esto puede ocurrir por varias razones, como configuración incorrecta del GPO, conflictos con otros GPOs o problemas con el orden de aplicación. Para diagnosticar este problema, puedes usar la herramienta Resultados de directiva de grupo (GPResult). GPResult te permite ver los ajustes de GPO aplicados en una computadora o usuario específico, ayudándote a identificar discrepancias o errores.
Se aplican configuraciones incorrectas: En algunos casos, los GPOs pueden aplicar configuraciones incorrectas a computadoras o usuarios, causando comportamientos no deseados. Esto puede ocurrir por configuraciones erróneas en el propio GPO o conflictos con otros GPOs. Para solucionar este problema, puedes usar la herramienta de modelado de directivas de grupo. Esta herramienta te permite simular la aplicación de GPOs en una computadora o usuario específico, brindándote información sobre las configuraciones que se aplicarán y ayudándote a identificar discrepancias o conflictos.
Problemas de replicación de GPO: En un entorno con múltiples controladores de dominio, los GPOs deben replicarse correctamente para asegurar una aplicación consistente en toda la red. Si la replicación de GPO falla o presenta errores, puede causar una aplicación inconsistente de las políticas. Para solucionar problemas de replicación de GPO, puedes consultar las herramientas de monitoreo de replicación proporcionadas por tu servicio de directorio, como la Herramienta de estado de replicación de Active Directory (ADREPLSTATUS). Estas herramientas te permiten monitorear el estado de replicación de los GPOs entre controladores de dominio e identificar fallos o retrasos en la replicación.
Al solucionar problemas con los GPOs, es importante tener un conocimiento profundo de la configuración del GPO, así como de las herramientas disponibles para diagnosticar y resolver problemas. Además, mantenerse actualizado con la última documentación de Microsoft sobre solución de problemas de GPOs puede proporcionar valiosos conocimientos y soluciones a problemas comunes relacionados con los GPOs.
Al solucionar eficazmente los problemas de GPO, puede garantizar el funcionamiento fluido y la aplicación consistente de políticas y configuraciones en toda su red.
Mejores prácticas para la gestión de GPO
Para maximizar la efectividad y eficiencia de sus Objetos de Directiva de Grupo (GPO), debe seguir las mejores prácticas para la gestión de GPO. Al adherirse a estas prácticas, puede asegurar el funcionamiento fluido de sus tareas de administración de red. Aquí algunas prácticas recomendadas:
Pruebe los GPO en un entorno no productivo: Antes de desplegar GPO en su red de producción, debe probarlos en un entorno no productivo. Esto le permite identificar y corregir posibles problemas o conflictos antes de afectar su red en vivo.
Documente las configuraciones de GPO: Documentar sus configuraciones de GPO es esencial para referencia futura y solución de problemas. Esta documentación debe incluir detalles como el propósito del GPO, sus configuraciones y cualquier dependencia o requisito.
Use nombres descriptivos: Asigne nombres descriptivos y significativos a sus GPO. Nombres claros e intuitivos facilitan identificar el propósito o función de cada GPO, especialmente cuando se gestionan muchos GPO en su red.
Implemente filtrado de seguridad: Para asegurar que los GPO se apliquen solo a los usuarios y equipos apropiados, use filtrado de seguridad. Esto implica aplicar GPO basándose en la membresía de grupos de seguridad u otros criterios. Al usar filtrado de seguridad, puede garantizar que los GPO estén dirigidos a los destinatarios previstos, mejorando la seguridad y eficiencia.
Evite la sobrecomplicación de GPO: Aunque los GPO ofrecen gran flexibilidad, es importante evitar sobrecomplicarlos. Incluir demasiadas configuraciones en un solo GPO puede dificultar su gestión y solución de problemas. En su lugar, considere crear GPO separados para diferentes propósitos o configuraciones, manteniendo cada GPO enfocado en un conjunto específico de configuraciones.
Al implementar estas mejores prácticas, puede optimizar la gestión de sus GPO, simplificar las tareas de configuración de red y asegurar el funcionamiento consistente y eficiente de su red.
Para obtener más orientación sobre las mejores prácticas en la gestión de GPO, puede consultar la documentación oficial de Microsoft sobre la gestión de Directivas de Grupo. Este recurso ofrece información detallada y recomendaciones para ayudarle a gestionar eficazmente los GPO en su red.
Conclusión
En resumen, los Objetos de Directiva de Grupo (GPO) ofrecen beneficios significativos para gestionar y configurar ajustes dentro de una red Windows. Usando la jerarquía e herencia de GPO, la Consola de Administración de Directivas de Grupo (GPMC) y siguiendo las mejores prácticas, puede gestionar eficazmente los GPO y mantener la consistencia en toda su red.
Los GPO proporcionan control centralizado sobre aspectos críticos como políticas de seguridad, instalaciones de software y configuraciones de escritorio. Este nivel de control ayuda a imponer configuraciones estandarizadas, mejorar la seguridad y simplificar las tareas de administración de red.
Comprender la jerarquía de GPO es crucial para asegurar que las configuraciones se apliquen correctamente. Los GPO están organizados en una estructura jerárquica dentro del dominio de Active Directory, comenzando con el GPO del dominio y extendiéndose a los GPO de unidades organizativas (OU). Esta estructura permite la herencia, donde las OU hijas heredan configuraciones de las OU padres pero también pueden anularlas si es necesario.
La Consola de Administración de Directivas de Grupo (GPMC) es una herramienta poderosa que facilita la gestión y administración de los GPO. Proporciona una interfaz completa para crear, editar y vincular GPO a los contenedores apropiados en su red. Además, la GPMC permite realizar tareas avanzadas como respaldo y restauración, generación de informes y delegación de permisos administrativos.
Al solucionar problemas de GPO, herramientas como GPResult y Modelado de Directivas de Grupo pueden ayudar a diagnosticar y resolver problemas. GPResult le permite ver las configuraciones de GPO aplicadas a un equipo o usuario específico, mientras que el Modelado de Directivas de Grupo permite simular la aplicación de GPO para identificar conflictos o discrepancias.
Siguiendo las mejores prácticas para la gestión de GPO, incluyendo probar los GPO en un entorno no productivo, documentar configuraciones, usar nombres descriptivos, implementar filtrado de seguridad y evitar la sobrecomplicación, puede optimizar la efectividad y eficiencia de sus GPO.
En general, los GPO ayudan a los administradores de TI a simplificar las tareas de gestión de red, imponer configuraciones consistentes y mejorar la seguridad en sus redes Windows. Adoptar los GPO y sus herramientas y mejores prácticas asociadas puede mejorar significativamente su administración de TI y contribuir a un entorno de red bien gestionado.
Para más información y orientación detallada sobre la gestión de GPO, puede consultar la documentación oficial de Microsoft sobre Directivas de Grupo. Este recurso proporciona información completa, ejemplos y mejores prácticas para ayudarle a usar eficazmente los GPO en su red.
Referencias
- Descripción general de Directivas de Grupo - Documentación de Microsoft
- Consola de Administración de Directivas de Grupo (GPMC) - Centro de Descargas de Microsoft
- Solución de problemas de Directivas de Grupo - Documentación de Microsoft
- Mejores prácticas para Directivas de Grupo - Documentación de Microsoft
Related Posts