Las cinco principales certificaciones de ciberseguridad para profesionales de empresa

Table of Contents
Las cinco principales certificaciones de ciberseguridad no técnicas para profesionales de empresa en 2026
En la era digital, la ciberseguridad es esencial para las operaciones de cualquier empresa. Ante el aumento de las ciberamenazas y los ataques, las organizaciones necesitan profesionales cualificados que protejan sus datos e información confidenciales. Además de las certificaciones técnicas conocidas, existen valiosas certificaciones no técnicas para profesionales de empresa. Estas aportan una comprensión amplia de los principios, las políticas y las prácticas recomendadas de ciberseguridad sin exigir conocimientos técnicos profundos.
Durante 2026, el panorama de la ciberseguridad sigue cambiando con rapidez. Según informes recientes del sector, se prevé que el gasto mundial en ciberseguridad supere los 215.000 millones de dólares en 2026, un aumento del 12% respecto al año anterior. Las organizaciones reconocen cada vez más que la ciberseguridad eficaz requiere algo más que conocimientos técnicos. También exige una gobernanza sólida, gestión de riesgos, cumplimiento de privacidad y liderazgo estratégico de profesionales con experiencia empresarial.
La escasez mundial de profesionales de ciberseguridad alcanzó los 3,5 millones de puestos vacantes en 2026. Una parte importante corresponde a funciones de gestión, gobernanza y privacidad que requieren criterio empresarial, no conocimientos técnicos profundos. Esto abre oportunidades para profesionales de empresa que obtengan certificaciones de ciberseguridad pertinentes.
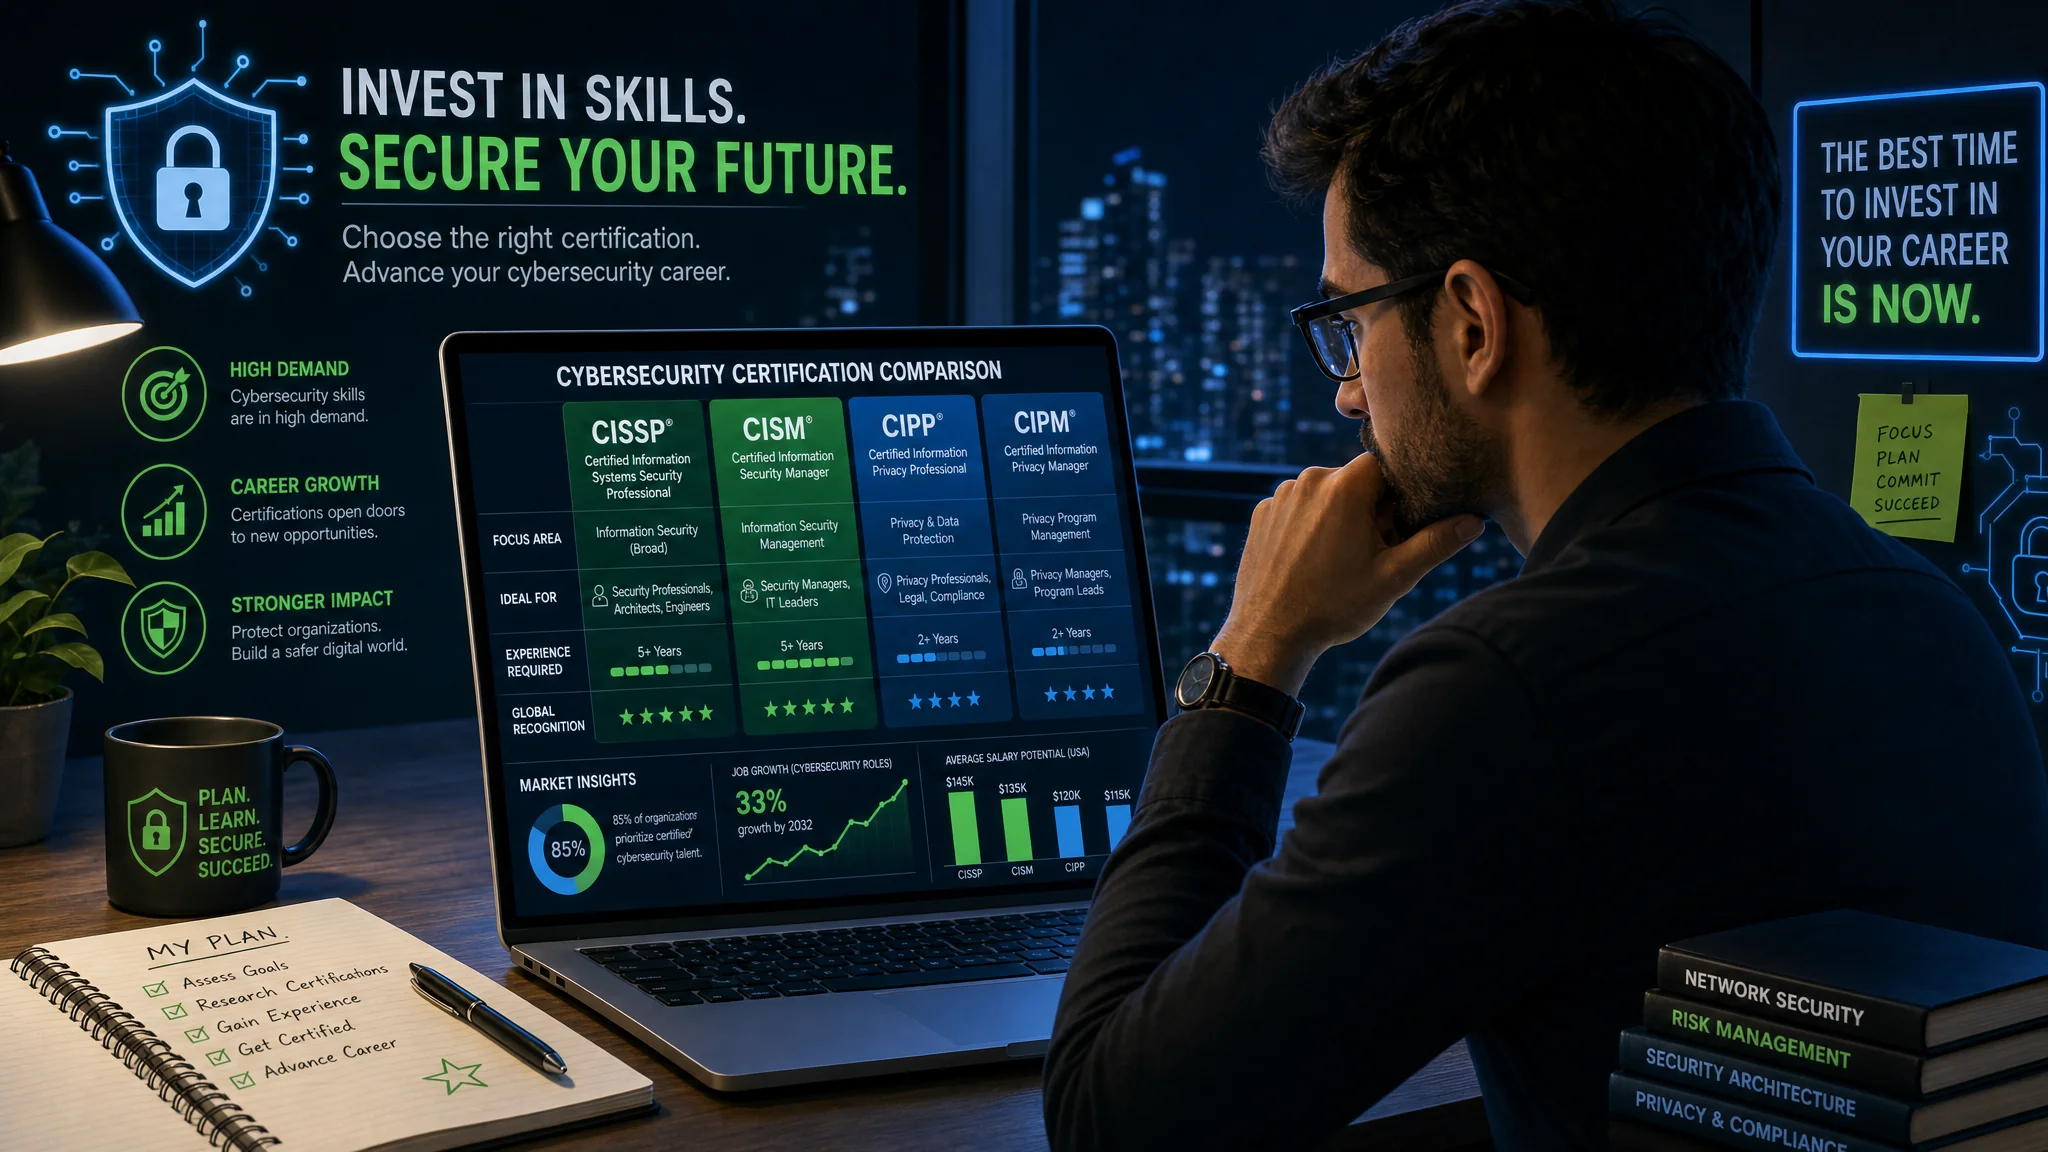
Esta guía presenta cinco certificaciones de ciberseguridad no técnicas de gran utilidad para profesionales de empresa en 2026. Incluye precios, análisis del retorno de la inversión, oportunidades de progresión profesional y comparaciones con otras opciones del mercado.
Para comparar las principales certificaciones de ciberseguridad, técnicas y no técnicas, consulte nuestra guía de comparación de certificaciones de ciberseguridad de 2026 .
Por qué importan las certificaciones no técnicas en 2026
Antes de revisar cada certificación, conviene entender por qué las certificaciones no técnicas de ciberseguridad han ganado valor:
La necesidad empresarial
La ciberseguridad moderna es, ante todo, una función de gestión de riesgos empresariales. Los controles técnicos son esenciales, pero las organizaciones también necesitan líderes que puedan:
- traducir los riesgos técnicos en efectos empresariales
- desarrollar estrategias de seguridad alineadas con los objetivos de negocio
- gestionar requisitos normativos complejos
- crear y administrar programas de seguridad eficaces
- explicar conceptos de seguridad a las partes interesadas sin perfil técnico
- tomar decisiones informadas sobre inversiones de seguridad basadas en riesgos
Complejidad normativa
El entorno normativo se volvió mucho más complejo en 2026. Las organizaciones deben cumplir con:
- RGPD (Reglamento General de Protección de Datos), con mayor aplicación
- CCPA 2.0 (versión reforzada de la Ley de Privacidad del Consumidor de California)
- CPRA (Ley de Derechos de Privacidad de California)
- HIPAA (Ley de Portabilidad y Responsabilidad del Seguro Médico)
- CMMC 2.0 (Certificación del Modelo de Madurez de Ciberseguridad)
- diversas leyes estatales de privacidad
- requisitos internacionales de protección de datos
Gestionar este entorno exige conocimientos especializados en privacidad, cumplimiento y gestión de riesgos. Eso es lo que aportan estas certificaciones.
Progresión profesional y remuneración
Los profesionales con certificaciones reconocidas de ciberseguridad no técnica obtienen importantes aumentos salariales:
| Puesto | Sin certificación | Con certificación pertinente | Aumento salarial |
|---|---|---|---|
| Responsable de privacidad | $95,000 | $125,000-$145,000 | 32-53% |
| Gerente de seguridad | $110,000 | $140,000-$165,000 | 27-50% |
| Gerente de cumplimiento | $100,000 | $130,000-$155,000 | 30-55% |
| Gerente de riesgos | $105,000 | $135,000-$160,000 | 29-52% |
| CISO | $180,000 | $225,000-$300,000 | 25-67% |
Datos salariales basados en promedios del mercado estadounidense de 2026.
1. Certified Information Systems Security Professional (CISSP)
La certificación Certified Information Systems Security Professional (CISSP) es una credencial reconocida mundialmente para profesionales de ciberseguridad. Aunque cubre temas técnicos, su enfoque es de gestión y estrategia. Por eso resulta adecuada para ejecutivos, gerentes y consultores que quieran ampliar sus conocimientos de ciberseguridad.
Por qué CISSP para profesionales de empresa
CISSP demuestra que sabe diseñar, implementar y gestionar un programa de ciberseguridad empresarial. A diferencia de las certificaciones puramente técnicas, CISSP aborda:
- planificación estratégica de seguridad y gobernanza
- comprensión de las necesidades y limitaciones empresariales
- gestión de riesgos y marcos de toma de decisiones
- cumplimiento de regulaciones y normas del sector
- gestión y liderazgo de programas de seguridad
Los ocho dominios CISSP (2026)
CISSP cubre una amplia variedad de temas de ciberseguridad en ocho dominios:
Gestión de seguridad y riesgos
- principios de gobernanza de seguridad
- cumplimiento y aspectos legales
- ética profesional
- políticas, normas, procedimientos y directrices de seguridad
- planificación de continuidad empresarial y recuperación ante desastres
- seguridad del personal
- conceptos de gestión de riesgos
Seguridad de activos
- clasificación de información y activos
- protección de la privacidad
- gestión del ciclo de vida de los datos
- controles de seguridad de datos
- requisitos para el tratamiento de datos
Arquitectura e ingeniería de seguridad
- principios de diseño de seguridad
- modelos y marcos de seguridad
- diseño de sistemas seguros
- sistemas criptográficos
- seguridad física
Seguridad de comunicaciones y redes
- arquitectura y diseño de redes
- canales de comunicación seguros
- componentes y protocolos de red
Gestión de identidades y accesos (IAM)
- gestión de identidades
- modelos de control de acceso
- identidad como servicio (IDaaS)
- servicios de identidad de terceros
Evaluación y pruebas de seguridad
- estrategias de evaluación y pruebas
- recopilación de datos de procesos de seguridad
- auditorías de seguridad
- evaluaciones de vulnerabilidades
Operaciones de seguridad
- conceptos de operaciones de seguridad
- aprovisionamiento de recursos
- gestión de incidentes
- recuperación ante desastres y continuidad empresarial
Seguridad del desarrollo de software
- seguridad en el ciclo de vida del desarrollo de software
- controles de seguridad en entornos de desarrollo
- eficacia de la seguridad del software
Requisitos de CISSP (2026)
- Experiencia laboral: mínimo de cinco años de experiencia laboral remunerada acumulada en dos o más de los ocho dominios CISSP. Un título universitario de cuatro años o una credencial de la lista aprobada por (ISC)² puede sustituir un año de experiencia.
- Examen: 100-150 preguntas adaptativas, tres horas, nota de aprobación: 700/1000
- Validación: debe avalarle un profesional certificado por (ISC)²
- Requisitos de CPE: 120 créditos CPE cada tres años
Costos de CISSP (2026)
| Componente del costo | Importe |
|---|---|
| Tasa del examen (EE.UU.) | $749 |
| Tasa anual de mantenimiento (AMF) | $149 |
| Materiales de estudio (estimación) | $300-$800 |
| Curso de formación (opcional) | $3,000-$4,500 |
| Costo total del primer año | $1,198-$6,198 |
| Renovación anual | $149 |
Impacto profesional
Los titulares de CISSP en puestos empresariales informan de:
- un aumento salarial medio de $25,000-$40,000 en dos años
- ascensos para el 68% en los 18 meses posteriores a la certificación
- mayor credibilidad en puestos de liderazgo de seguridad
- más capacidad para comunicarse con ejecutivos de nivel C
Quién debería obtener CISSP
- gerentes y directores de seguridad
- gerentes de TI que pasan a puestos de seguridad
- profesionales de gestión de riesgos
- responsables de cumplimiento
- gerentes de continuidad empresarial
- consultores de seguridad
- personas que aspiran a ser CISO o a ocupar puestos de liderazgo sénior en seguridad
Para obtener más información sobre CISSP y sus requisitos, visite: CISSP - Certified Information Systems Security Professional
Para comparar CISSP con otras certificaciones de seguridad, consulte nuestra guía de comparación de certificaciones de ciberseguridad de 2026 .
2. Certified Information Privacy Professional/Europe (CIPP/E)
La certificación Certified Information Privacy Professional/Europe (CIPP/E) está diseñada para profesionales que trabajan con leyes de protección de datos y privacidad en la Unión Europea (UE). Con una aplicación más estricta del RGPD en 2026 y multas acumuladas que superan los 2.500 millones de euros al año, las organizaciones priorizan más que nunca la competencia en privacidad.
Por qué CIPP/E en 2026
La certificación CIPP/E se ha vuelto esencial por varias razones:
- Madurez del RGPD: en su octavo año de aplicación, las autoridades reguladoras han afinado sus expectativas y aumentado la supervisión.
- Relevancia mundial: muchos países adoptaron marcos inspirados en el RGPD, por lo que los conocimientos de privacidad de la UE son aplicables globalmente.
- Schrems II y transferencias de datos: la complejidad de las transferencias internacionales exige conocimientos especializados.
- Privacidad desde el diseño: las organizaciones integran la privacidad en el desarrollo de productos y necesitan profesionales cualificados.
- Preocupación de los consejos: la privacidad es un tema de dirección, lo que eleva la importancia de los profesionales certificados.
Contenido de CIPP/E
La certificación cubre la legislación y la práctica de privacidad de la UE:
Legislación y regulación europea de protección de datos
- Contexto histórico y evolución de la protección de datos en la UE
- Instituciones de la UE y sus funciones en la regulación de privacidad
- Procedimientos legislativos y marco regulatorio
- Principios fundamentales de privacidad en la legislación de la UE
- Autoridades de privacidad y sus facultades de aplicación
Fundamentos del RGPD
- Ámbito material y territorial: cuándo se aplica el RGPD
- Definiciones clave: datos personales, tratamiento, responsables y encargados del tratamiento
- Principios del tratamiento: licitud, lealtad, transparencia, limitación de finalidad y minimización de datos
- Bases jurídicas del tratamiento: consentimiento, contrato, obligación legal, intereses vitales, tarea pública e intereses legítimos
- Categorías especiales de datos: datos sensibles que requieren protección reforzada
- Datos de menores: requisitos específicos para tratar información de menores
Derechos de los interesados
- Derecho a la información: obligaciones de transparencia
- Derecho de acceso: solicitudes de acceso de los interesados (SAR)
- Derecho de rectificación: corregir datos inexactos
- Derecho de supresión (“derecho al olvido”)
- Derecho a limitar el tratamiento
- Derecho a la portabilidad de los datos
- Derecho de oposición, incluida la toma de decisiones automatizada
- Derechos relativos al tratamiento automatizado: elaboración de perfiles y decisiones algorítmicas
Obligaciones de responsables y encargados del tratamiento
- Principio de responsabilidad proactiva: demostrar el cumplimiento
- Protección de datos desde el diseño y por defecto
- Registros de actividades de tratamiento (registros del artículo 30)
- Evaluaciones de impacto relativas a la protección de datos (EIPD)
- Consulta previa con autoridades de control
- Delegados de protección de datos (DPD): nombramiento y función
- Seguridad del tratamiento: medidas técnicas y organizativas adecuadas
- Notificación de brechas: plazo de 72 horas
- Contratos con encargados: requisitos del artículo 28
Transferencias internacionales de datos
- Mecanismos de transferencia: decisiones de adecuación, cláusulas contractuales tipo (CCT) y normas corporativas vinculantes (NCV)
- Implicaciones de Schrems II: medidas complementarias y evaluaciones de impacto de transferencias
- Adecuación entre Reino Unido y la UE tras el Brexit
- Marco de Privacidad de Datos UE-EE.UU. (sustituto del Privacy Shield)
- Evaluaciones de riesgos de transferencia y documentación
Aplicación y responsabilidad
- Facultades de las autoridades de control y mecanismos de cooperación
- Procedimientos para gestionar reclamaciones
- Facultades de investigación y medidas correctivas
- Multas administrativas: método de cálculo e importes máximos
- Responsabilidad civil y derechos de indemnización
- Códigos de conducta y mecanismos de certificación
Detalles del examen CIPP/E (2026)
- Formato: 90 preguntas de opción múltiple
- Duración: 2,5 horas
- Nota de aprobación: 300/500 (puntuación escalada)
- Idiomas: disponible en varios idiomas, incluidos inglés, alemán, francés y español
- Modalidad: centros Pearson VUE o supervisión en línea
Costos de CIPP/E (2026)
| Componente del costo | Importe |
|---|---|
| Membresía IAPP (obligatoria) | $550/año |
| Tasa del examen (miembros) | $550 |
| Materiales de estudio | $200-$500 |
| Curso de formación (opcional) | $2,200-$3,500 |
| Costo total del primer año | $1,300-$4,600 |
| Renovación anual | $550 (membresía + CPE) |
Mantenimiento de CIPP/E
- Requisitos de CPE: 20 créditos cada dos años
- Recertificación: opción de repetir el examen si no se completan los créditos CPE
- Membresía IAPP: se debe mantener activa
Oportunidades profesionales con CIPP/E
CIPP/E abre oportunidades en distintas funciones:
- Delegado de protección de datos (DPD): requisito para muchas organizaciones de la UE
- Gerente de privacidad: supervisa programas de privacidad
- Consultor de privacidad: asesora sobre cumplimiento del RGPD
- Asesor jurídico de privacidad: función legal centrada en la legislación de privacidad
- Gerente de cumplimiento: función más amplia con enfoque en privacidad
Impacto salarial (2026)
| Puesto | Ubicación | Salario medio |
|---|---|---|
| DPD | Alemania | €85,000-€120,000 |
| DPD | Reino Unido | £75,000-£110,000 |
| DPD | Francia | €75,000-€100,000 |
| Gerente de privacidad | Promedio de la UE | €70,000-€95,000 |
| Consultor de privacidad | Promedio de la UE | €80,000-€125,000 |
Puestos en EE.UU. que respaldan operaciones de la UE: $110,000-$155,000
Quién debería obtener CIPP/E
- Profesionales de organizaciones con sede en la UE
- Empresas estadounidenses con clientes u operaciones en la UE
- Profesionales jurídicos especializados en privacidad
- Responsables de cumplimiento del RGPD
- Delegados de protección de datos
- Gerentes de producto que gestionan datos de la UE
- Profesionales de marketing que gestionan datos de clientes de la UE
Certificaciones complementarias
Muchos titulares de CIPP/E también obtienen:
- CIPP/US: para conocer la legislación de privacidad estadounidense
- CIPM: para adquirir competencias en gestión de programas de privacidad
- CIPT: para comprender la tecnología de privacidad
Para obtener información detallada sobre CIPP/E, visite: CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
La certificación Certified Information Privacy Manager (CIPM) está dirigida a profesionales responsables de gestionar y gobernar programas de privacidad en organizaciones. Mientras que certificaciones como CIPP/E se centran en conocer las leyes de privacidad, CIPM se enfoca en implementar y poner en funcionamiento programas de privacidad.
Por qué CIPM en 2026
A medida que maduran las normas de privacidad, las organizaciones han pasado de centrarse solo en el cumplimiento legal a crear programas de privacidad integrales y sostenibles. CIPM responde a esta necesidad con:
- Marcos prácticos para gestionar programas de privacidad
- Orientación operativa para la gestión diaria de privacidad
- Métodos de evaluación de riesgos de privacidad
- Estructuras de gobernanza de privacidad organizativa
- Métricas y métodos de medición para programas de privacidad
En 2026, el 87% de las empresas Global 500 tiene programas formales de privacidad, lo que genera una demanda importante de profesionales con competencias CIPM.
Descripción de los contenidos de CIPM
La certificación abarca tres dominios principales:
I. Gobernanza del programa de privacidad (45%)
Este dominio se centra en establecer y mantener estructuras de gobernanza de privacidad:
1. Marco de gobernanza de privacidad
- Estructuras organizativas para gestionar la privacidad
- Políticas, normas y procedimientos de privacidad
- Mecanismos de información al consejo y a la dirección
- Estructuras y estatutos de comités de privacidad
- Integración con otras funciones de gobernanza (riesgo, cumplimiento y seguridad)
2. Estrategia del programa de privacidad
- Alinear la privacidad con los objetivos empresariales
- Modelos de madurez de programas de privacidad
- Planificación estratégica de iniciativas de privacidad
- Elaboración de presupuestos y asignación de recursos
- Justificación empresarial de las inversiones en privacidad
3. Liderazgo en privacidad
- Crear una cultura de privacidad en las organizaciones
- Gestionar cambios para iniciativas de privacidad
- Involucrar a las partes interesadas y comunicarse con ellas
- Programas de formación y concienciación
- Métricas e indicadores clave de rendimiento (KPI)
4. Leyes, normas y marcos
- Mapear los requisitos normativos
- Comprender los marcos mundiales de privacidad
- Vigilar los cambios normativos
- Adaptar programas a nuevos requisitos
- Trabajar con asesoría jurídica
II. Ciclo de vida operativo del programa de privacidad (40%)
Este dominio cubre la gestión diaria de los programas de privacidad:
1. Descubrimiento e inventario de datos
- Crear y mantener inventarios de datos
- Mapear y documentar los flujos de datos
- Inventariar sistemas y proveedores
- Gestionar el ciclo de vida de los datos
- Mantener registros de actividades de tratamiento
2. Evaluaciones de privacidad
- Evaluaciones de impacto de privacidad (PIA/EIPD)
- Métodos de evaluación de riesgos de privacidad
- Evaluaciones de impacto de transferencias
- Evaluaciones de intereses legítimos
- Evaluaciones de privacidad de terceros
3. Privacidad desde el diseño
- Integrar la privacidad en el desarrollo de productos
- Incorporar requisitos de privacidad al diseño de sistemas
- Colaborar con equipos de ingeniería y producto
- Aplicar privacidad en entornos de desarrollo ágil
- Documentar requisitos de privacidad
4. Gestión de los derechos de los interesados
- Implementar procesos para solicitudes de derechos
- Automatizar el cumplimiento de derechos
- Gestionar solicitudes complejas
- Establecer procesos de verificación
- Controlar los plazos de respuesta
5. Gestión de proveedores y terceros
- Evaluar la privacidad de proveedores
- Incluir cláusulas de privacidad en contratos
- Supervisar proveedores de forma continua
- Gestionar encargados conforme al RGPD
- Responder a brechas de proveedores
6. Desarrollo de políticas y avisos
- Crear avisos y políticas de privacidad
- Estrategias para gestionar el consentimiento
- Avisos y gestión de cookies
- Marcos de aviso y elección
- Requisitos de transparencia
7. Respuesta a brechas e incidentes de privacidad
- Procedimientos de respuesta a brechas
- Evaluación y notificación de brechas
- Remediación y medidas correctivas
- Análisis de causa raíz
- Revisiones posteriores al incidente
III. Cumplimiento estratégico del programa de privacidad (15%)
Este dominio alinea la privacidad con la estrategia empresarial:
1. Tecnología de privacidad y gestión de datos
- Tecnologías de mejora de la privacidad (PET)
- Tecnologías de minimización de datos
- Anonimización y seudonimización
- Plataformas de gestión de privacidad
- Automatización e IA en programas de privacidad
2. Formación y concienciación
- Formación de privacidad según el puesto
- Campañas de concienciación
- Medición de la eficacia de la formación
- Programas de embajadores de privacidad
- Creación de una cultura de privacidad
3. Medición de la eficacia del programa de privacidad
- Indicadores clave de rendimiento (KPI)
- Indicadores clave de riesgo (KRI)
- Desarrollo de paneles de métricas
- Evaluación comparativa y de madurez
- Informes para la dirección
Detalles del examen CIPM (2026)
- Formato: 90 preguntas de opción múltiple y basadas en escenarios
- Duración: 2,5 horas
- Nota de aprobación: 300/500 (puntuación escalada)
- Modalidad: centros Pearson VUE o supervisión en línea
- Tipos de preguntas: combinación de conocimientos y escenarios aplicados
Costos de CIPM (2026)
| Componente del costo | Importe |
|---|---|
| Membresía IAPP (obligatoria) | $550/año |
| Tasa del examen (miembros) | $550 |
| Materiales de estudio | $200-$400 |
| Curso de formación (opcional) | $2,200-$3,200 |
| Costo total del primer año | $1,300-$4,350 |
| Renovación anual | $550 (membresía + CPE) |
Valor práctico de CIPM
CIPM aporta valor práctico inmediato mediante:
1. Marcos listos para usar
- Plantillas de programas de privacidad
- Cuestionarios de evaluación
- Plantillas de políticas
- Planes de respuesta a incidentes
2. Herramientas operativas
- Marcos para EIPD
- Plantillas de inventario de datos
- Métodos de evaluación de riesgos
- Cuestionarios para evaluar proveedores
3. Métricas y medición
- Marcos de KPI para programas de privacidad
- Plantillas de paneles
- Modelos de evaluación de madurez
- Métodos de evaluación comparativa
Impacto profesional
Los titulares de CIPM informan de:
- Aumento salarial medio del 42% en los 18 meses posteriores a la certificación
- Ascenso más rápido a puestos de liderazgo de privacidad
- Mayor credibilidad ante las partes interesadas de la empresa
- Implementación más eficaz de programas de privacidad
Perfil del candidato ideal
CIPM es especialmente valiosa para:
- Responsables de privacidad que crean o gestionan programas
- Gerentes de privacidad responsables de operaciones
- Gerentes de cumplimiento con responsabilidades de privacidad
- Gerentes de riesgos que abordan riesgos de privacidad
- Profesionales de empresa que dirigen la privacidad
- Consultores que implementan programas de privacidad
La “triple corona”: CIPP, CIPM y CIPT
Muchos profesionales de privacidad obtienen varias certificaciones de IAPP:
| Certificación | Enfoque | Cuándo obtenerla |
|---|---|---|
| CIPP/E o CIPP/US | Legislación de privacidad | Primero, establece la base jurídica |
| CIPM | Gestión de privacidad | Después, aporta experiencia operativa |
| CIPT | Tecnología de privacidad | Por último, aporta una dimensión técnica |
Esta combinación ofrece:
- Conocimientos jurídicos (CIPP)
- Competencias de gestión (CIPM)
- Comprensión técnica (CIPT)
Comparación con otras certificaciones de privacidad
| Aspecto | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| Enfoque | Gestión de programas | Legislación de la UE | Legislación de EE.UU. | Tecnología |
| Profundidad técnica | Baja | Ninguna | Ninguna | Moderada |
| Enfoque de gestión | Muy alto | Bajo | Bajo | Moderado |
| Enfoque de implementación | Muy alto | Moderado | Moderado | Alto |
| Puesto ideal | Gerente/responsable de privacidad | DPD | Gerente de privacidad de EE.UU. | Ingeniero de privacidad |
Para obtener información detallada sobre CIPM, visite: CIPM - Certified Information Privacy Manager
Para comparar certificaciones de privacidad, consulte nuestra guía de comparación de certificaciones de ciberseguridad de 2026 .
4. Certified Information Security Manager (CISM)
La certificación Certified Information Security Manager (CISM) , administrada por ISACA, está diseñada para profesionales de empresa responsables de gestionar y supervisar el programa de seguridad de la información de una organización. CISM se centra en la gestión y la estrategia, no en la implementación técnica.
Por qué CISM para profesionales de empresa
CISM es idónea para profesionales que deben conectar la seguridad informática con los objetivos empresariales. En 2026, los titulares de CISM perciben un salario medio mundial de $145,000, y quienes tienen experiencia en puestos sénior ganan más de $200,000.
Diferencias clave de CISM:
- Enfoque de gestión: prioriza gestionar programas de seguridad, no la implementación técnica.
- Alineación empresarial: pone énfasis en alinear la seguridad con los objetivos de negocio.
- Enfoque basado en riesgos: se centra en comprender y gestionar los riesgos de seguridad.
- Pensamiento estratégico: desarrolla estrategias de seguridad que permiten cumplir los objetivos empresariales.
- Perspectiva organizativa: considera la seguridad en toda la organización, no solo en TI.
Los cuatro dominios CISM (2026)
CISM cubre cuatro dominios amplios:
Dominio 1: Gobernanza de la seguridad de la información (17%)
Este dominio aborda el establecimiento y mantenimiento de un marco de gobernanza de seguridad de la información:
Marco de gobernanza de seguridad
- Estructuras organizativas y relaciones de reporte
- Estrategia de seguridad de la información alineada con la estrategia empresarial
- Participación del consejo y la dirección
- Marcos de gobernanza de seguridad (COBIT, ISO, NIST)
- Jerarquía de políticas, normas y procedimientos
Integración con la gobernanza empresarial
- Integración de la gobernanza de TI
- Alineación con la gestión de riesgos empresariales (ERM)
- Consideraciones de gobernanza corporativa
- Marcos de cumplimiento normativo
- Relaciones con la auditoría interna
Métricas del programa de seguridad
- Indicadores clave de rendimiento (KPI)
- Indicadores clave de riesgo (KRI)
- Cuadros de mando equilibrados
- Paneles de métricas de seguridad
- Informes para el consejo
Desarrollo del caso empresarial
- Análisis costo-beneficio de las inversiones en seguridad
- Retorno de la inversión en seguridad (ROSI)
- Costo total de propiedad (TCO) de seguridad
- Elaboración y gestión de presupuestos
- Asignación de recursos
Dominio 2: Gestión de riesgos de la información y cumplimiento (20%)
Este dominio pone énfasis en evaluar y gestionar riesgos:
Marcos de gestión de riesgos
- ISO 31000 y 27005
- Marco de gestión de riesgos (RMF) de NIST
- FAIR (Factor Analysis of Information Risk)
- Métodos de evaluación de riesgos
- Opciones de tratamiento de riesgos
Evaluación de riesgos
- Identificación y valoración de activos
- Evaluación de amenazas y vulnerabilidades
- Métodos de análisis cualitativos y cuantitativos
- Determinación de probabilidad e impacto
- Registros de riesgos y mapas de calor
Respuesta a riesgos
- Aceptar, mitigar, transferir o evitar riesgos
- Planes de tratamiento de riesgos
- Selección e implementación de controles
- Análisis costo-beneficio de controles
- Gestión de riesgos residuales
Gestión de riesgos de terceros
- Evaluaciones de riesgos de proveedores
- Gestión de riesgos de proveedores de servicios
- Riesgos de seguridad de la cadena de suministro
- Requisitos contractuales de seguridad
- Supervisión y seguimiento de terceros
Gestión del cumplimiento
- Identificación de requisitos normativos
- Marcos y normas de cumplimiento
- Análisis de brechas y remediación
- Supervisión e informes de cumplimiento
- Gestión y coordinación de auditorías
Dominio 3: Desarrollo y gestión de programas de seguridad de la información (33%)
Este es el dominio más amplio y se centra en crear y gestionar programas de seguridad:
Estrategia del programa de seguridad
- Desarrollo de estatutos de programas de seguridad
- Creación de hojas de ruta de seguridad
- Modelos de madurez de programas
- Marcos de priorización
- Gestión de partes interesadas
Desarrollo del programa de seguridad
- Principios de arquitectura de seguridad
- Marcos de control (COBIT, CIS Controls, NIST CSF)
- Requisitos básicos de seguridad
- Desarrollo de normas de seguridad
- Desarrollo y gestión de políticas
Gestión de recursos
- Estructura y dotación de personal del equipo de seguridad
- Análisis de carencias de competencias y formación
- Gestión de proveedores de servicios de seguridad gestionados (MSSP)
- Gestión de consultores de seguridad
- Gestión de presupuestos
Concienciación y formación en seguridad de la información
- Desarrollo de programas de concienciación
- Formación de seguridad según el puesto
- Programas de simulación de phishing
- Creación de una cultura de seguridad
- Medición de la eficacia de la formación
Gestión de programas de seguridad
- Gestión de proyectos de iniciativas de seguridad
- Gestión del cambio
- Garantía de calidad
- Revisión y mejora de programas
- Auditoría del programa de seguridad
Continuidad empresarial y recuperación ante desastres
- Análisis de impacto empresarial (BIA)
- Objetivos de tiempo y punto de recuperación (RTO y RPO)
- Estrategias de continuidad
- Planificación de recuperación ante desastres
- Pruebas y mantenimiento
Dominio 4: Gestión de incidentes (30%)
Este dominio cubre la respuesta y gestión de incidentes de seguridad:
Planificación de respuesta a incidentes
- Desarrollo de marcos de respuesta a incidentes
- Funciones y responsabilidades
- Planes de comunicación
- Procedimientos de escalamiento
- Consideraciones legales y normativas
Detección y análisis de incidentes
- Criterios de identificación de incidentes
- Triaje y clasificación
- Evaluación y alcance iniciales
- Conservación de pruebas
- Integración de inteligencia de amenazas
Respuesta a incidentes
- Estrategias de contención
- Procedimientos de erradicación
- Operaciones de recuperación
- Gestión de comunicaciones
- Notificación a las partes interesadas
Actividades posteriores al incidente
- Revisión de lecciones aprendidas
- Análisis de causa raíz
- Documentación e informes
- Mejora de procesos
- Notificación normativa y divulgación de brechas
Integración con la continuidad empresarial
- Coordinación con equipos de continuidad y recuperación ante desastres
- Criterios de activación
- Procedimientos de conmutación y recuperación
- Comunicación con unidades de negocio
- Retorno a las operaciones normales
Requisitos de CISM (2026)
Experiencia laboral
- Mínimo de cinco años de experiencia laboral en seguridad de la información
- Debe incluir tres años de gestión de seguridad de la información en tres o más áreas de práctica de CISM
- Se pueden sustituir hasta dos años de experiencia en seguridad por experiencia general en TI
Examen
- 200 preguntas: 150 puntuables y 50 de prueba no identificadas
- Duración: cuatro horas
- Formato: opción múltiple
- Nota de aprobación: 450/800 (puntuación escalada)
- Modalidad: centros Pearson VUE o supervisión en línea
Formación profesional continua (CPE)
- 120 horas CPE durante un ciclo de certificación de tres años
- Mínimo de 20 horas CPE al año
- Se requiere una tasa anual de mantenimiento
Costos de CISM (2026)
| Componente del costo | Miembro de ISACA | No miembro |
|---|---|---|
| Tasa del examen | $575 | $760 |
| Tasa anual de mantenimiento | $85 | $100 |
| Membresía ISACA (opcional, recomendada) | $135/año | N/A |
| Materiales de estudio | $300-$600 | $300-$600 |
| Curso de repaso (opcional) | $1,500-$3,000 | $1,500-$3,000 |
| Total del primer año (con membresía) | $2,095-$4,395 | $1,660-$4,360 |
| Renovación anual (con membresía) | $220 | $100 |
CISM o CISSP: cuál elegir
Ambas certificaciones son adecuadas para gerentes de seguridad, pero tienen enfoques distintos:
| Aspecto | CISM | CISSP |
|---|---|---|
| Enfoque principal | Gestión de programas de seguridad | Conocimientos amplios de seguridad |
| Ideal para | Gerentes de seguridad, CISO | Profesionales que avanzan hacia la gestión |
| Profundidad técnica | Menor | Moderada |
| Enfoque de gestión | Mayor | Moderado |
| Gestión de riesgos | Énfasis central | Uno de ocho dominios |
| Puestos adecuados | Gerente de seguridad, CISO | Arquitecto de seguridad, gerente, consultor |
| Organización | ISACA | (ISC)² |
| Experiencia requerida | 5 años (3 en gestión) | 5 años (técnica y gestión) |
En resumen:
- Elija CISM si su objetivo es la gestión, la gobernanza y el liderazgo ejecutivo.
- Elija CISSP si quiere conocimientos más amplios de seguridad técnica y de gestión.
- Muchos profesionales obtienen ambas para reunir credenciales integrales.
Impacto profesional de CISM
CISM puede influir de forma importante en la trayectoria profesional:
Impacto salarial
| Puesto | Salario medio sin CISM | Salario medio con CISM | Aumento |
|---|---|---|---|
| Gerente de seguridad | $115,000 | $145,000 | 26% |
| Gerente sénior de seguridad | $135,000 | $165,000 | 22% |
| Director de seguridad | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
Basado en datos del mercado estadounidense de 2026.
Progresión profesional
- El 73% de los titulares de CISM declara haber ascendido en los dos años posteriores a la certificación.
- Tiempo medio para llegar a CISO: se reduce entre dos y tres años con CISM.
- Credibilidad ejecutiva: reconocimiento de consejos y equipos directivos.
- Reconocimiento mundial: aceptada en más de 200 países.
Quién debería obtener CISM
CISM es adecuada para:
- Gerentes de seguridad que quieren formalizar su experiencia de gestión
- Profesionales de seguridad que pasan a puestos de gestión
- Gerentes de TI que asumen responsabilidades de seguridad
- Gerentes de riesgos centrados en seguridad de la información
- Gerentes de cumplimiento que supervisan programas de seguridad
- Consultores de seguridad que ofrecen asesoría de gestión
- Futuros CISO que desarrollan credenciales para puestos ejecutivos
Consejos de estudio y preparación
Las tasas de aprobación de CISM en 2026 rondan el 50%:
Calendario de estudio recomendado
- 3-6 meses de estudio concentrado
- 15-20 horas semanales
- Al menos 4-6 exámenes de práctica
Recursos de estudio
- CISM Review Manual (oficial de ISACA)
- CISM Review Questions, Answers & Explanations Manual
- CISM Online Review Course (ISACA)
- Bancos de preguntas y guías de terceros
Estrategia de estudio
- Comprenda los conceptos de gestión, no memorice detalles técnicos.
- Piense desde una perspectiva empresarial y de riesgos.
- Use el razonamiento basado en escenarios para las preguntas del examen.
- Únase a grupos de estudio o foros en línea.
- Realice exámenes de práctica con tiempo limitado.
Para obtener información detallada sobre CISM, visite: CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
La certificación Certified Information Privacy Professional/United States (CIPP/US) está diseñada para profesionales de empresa que trabajan con leyes y prácticas de privacidad de Estados Unidos. El panorama estadounidense cambió de forma importante en 2026: 18 estados ya tienen leyes integrales de privacidad, lo que hace que CIPP/US sea cada vez más valiosa.
Por qué CIPP/US en 2026
El entorno de privacidad de Estados Unidos se ha transformado:
Expansión legislativa
- 18 estados tienen leyes integrales de privacidad de consumidores, frente a 5 en 2023
- Se está considerando seriamente una ley federal de privacidad
- Hay leyes sectoriales como HIPAA, GLBA, FCRA y COPPA
- Las diferencias entre estados requieren conocimientos detallados
- La mayor aplicación trae sanciones importantes
Demanda del mercado
- Salario medio de $128,000 para titulares de CIPP/US en puestos de privacidad
- Aumento del 65% de puestos de responsables de privacidad en EE.UU. desde 2023
- Programas de privacidad obligatorios para empresas que alcancen los umbrales estatales
- Consideraciones transfronterizas con el RGPD y otros regímenes
Contenido de CIPP/US
La certificación cubre cinco áreas principales:
I. Introducción al entorno de privacidad de EE.UU. (10-15%)
Contexto histórico y desarrollo
- La privacidad como concepto constitucional
- Delitos civiles de privacidad del derecho común (intrusión, divulgación, falsa imagen y apropiación)
- Desarrollo del derecho de privacidad de la información
- Autorregulación y prácticas recomendadas del sector
- Jurisdicción federal y estatal
Estructura de gobernanza de privacidad de EE.UU.
- Autoridad y aplicación de la Comisión Federal de Comercio (FTC)
- Facultades de aplicación de los fiscales generales estatales
- Reguladores sectoriales
- Derecho de acción privada según leyes estatales
- Panorama de litigios colectivos
Marcos y directrices de privacidad
- Principios de prácticas justas de información (FIPPs) de la FTC
- Directrices de privacidad de la OCDE
- Marco de Privacidad de APEC
- Marco de Privacidad de NIST
- Marcos específicos del sector
II. Límites a la recopilación y uso de datos por el sector privado (20-25%)
Leyes estatales integrales de privacidad
Estados Unidos tiene un mosaico complejo de leyes estatales de privacidad. Entre los estados clave figuran:
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- Derechos del consumidor: acceso, eliminación, corrección, exclusión voluntaria y limitación de uso
- Obligaciones y umbrales empresariales
- Requisitos para información personal sensible
- Evaluaciones de riesgos y privacidad desde el diseño
- Aplicación por la California Privacy Protection Agency (CPPA)
Virginia Consumer Data Protection Act (VCDPA)
- Umbrales de aplicabilidad
- Marco de derechos del consumidor
- Requisitos de evaluación de protección de datos
- Señales de preferencia de exclusión
Colorado Privacy Act (CPA)
- Mecanismos universales de exclusión
- Requisitos sobre perfiles y publicidad dirigida
- Evaluaciones de protección de datos
Connecticut Data Privacy Act (CTDPA)
- Marco similar al de Virginia
- Disposiciones específicas para datos de menores
Utah Consumer Privacy Act (UCPA)
- Enfoque más favorable a las empresas
- Atención especial a datos sensibles
En 2026, otros 13 estados tienen leyes integrales, incluidos:
- Florida, Texas, Oregon, Montana, Delaware, Indiana, Iowa, Tennessee, Maryland, New Jersey, New Hampshire, Kentucky y Nebraska
Elementos comunes de las leyes estatales A pesar de las diferencias, la mayoría de las leyes estatales comparten estos elementos:
- Umbrales de aplicabilidad basados en número de consumidores o ingresos
- Derechos del consumidor de acceso, eliminación, corrección y portabilidad
- Requisitos de limitación de finalidad y minimización de datos
- Derechos de exclusión para ventas y publicidad dirigida
- Categorías de datos sensibles con protecciones reforzadas
- Evaluaciones de protección de datos para tratamientos de alto riesgo
Leyes federales específicas del sector
Health Insurance Portability and Accountability Act (HIPAA)
- Entidades cubiertas y socios comerciales
- Información médica protegida (PHI)
- Requisitos de la Privacy Rule
- Requisitos de la Security Rule
- Requisitos de notificación de brechas
Gramm-Leach-Bliley Act (GLBA)
- Requisitos para instituciones financieras
- Avisos de privacidad y derechos de exclusión
- Safeguards Rule
- Restricciones al intercambio de información
Family Educational Rights and Privacy Act (FERPA)
- Protección de expedientes educativos
- Derechos de padres y estudiantes
- Límites de divulgación
- Obligaciones de centros educativos
Children’s Online Privacy Protection Act (COPPA)
- Requisitos para sitios y servicios dirigidos a menores de 13 años
- Consentimiento parental
- Minimización y seguridad de datos
- Derechos de eliminación
Fair Credit Reporting Act (FCRA)
- Agencias de informes de consumidores
- Requisitos para usuarios
- Derechos de los consumidores
- Exactitud y resolución de disputas
III. Marketing, publicidad y elaboración de perfiles (15-20%)
Correo electrónico y mensajería electrónica
- CAN-SPAM Act: requisitos para correo comercial
- Telephone Consumer Protection Act (TCPA): restricciones de llamadas, mensajes de texto y fax
- Leyes estatales que complementan los requisitos federales
- Registro Nacional No Llame
Publicidad y seguimiento en línea
- Avisos y consentimiento para cookies
- Mecanismos de exclusión de publicidad dirigida
- Señales de preferencia de privacidad
- Implicaciones del seguimiento entre dispositivos
- Seguimiento en aplicaciones móviles (tras el marco ATT)
Marketing dirigido a menores
- Requisitos de COPPA en marketing
- Leyes estatales de privacidad infantil
- Desafíos de verificación de edad
- Restricciones de datos de jóvenes en leyes integrales de privacidad
Perfiles y decisiones automatizadas
- Requisitos de las leyes estatales de privacidad
- Derechos de exclusión respecto a perfiles
- Consideraciones de discriminación y equidad
- Requisitos de transparencia
IV. Privacidad gubernamental y laboral (15-20%)
Acceso gubernamental a datos
- Protecciones y límites de la Cuarta Enmienda
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- Solicitudes de datos de las fuerzas del orden
- Cartas de seguridad nacional y órdenes FISA
- Doctrina de terceros
- Implicaciones de Cloud Act
Vigilancia gubernamental
- Disposiciones de PATRIOT Act
- Sección 702 de FISA
- Programas de recopilación masiva
- Informes de transparencia
Privacidad en el lugar de trabajo
- Prácticas de supervisión de empleados
- Expectativa razonable de privacidad
- Restricciones estatales a la supervisión de empleados
- Consideraciones de uso de dispositivos propios (BYOD)
- Investigaciones laborales
- Redes sociales y comprobaciones de antecedentes
Leyes de privacidad biométrica
- Illinois Biometric Information Privacy Act (BIPA): derecho de acción privada y consentimiento informado por escrito
- Ley de Texas sobre captura o uso de identificadores biométricos (CUBI)
- Ley de privacidad biométrica de Washington
- Otros requisitos estatales
- Restricciones al reconocimiento facial
V. Gestión y seguridad de la información (25-30%)
Leyes de notificación de brechas de datos
- Leyes de notificación en los 50 estados y territorios
- Criterios y plazos de notificación
- Contenido de las notificaciones
- Requisitos de notificación a reguladores
- Obligaciones de supervisión crediticia
- Leyes federales sectoriales de notificación (HIPAA, GLBA)
Requisitos de seguridad de la información
- Aplicación de seguridad de datos por la FTC
- Aplicación por fiscales generales estatales
- Normas de seguridad razonables
- Marcos de seguridad (NIST Cybersecurity Framework)
- Gestión de seguridad de proveedores
- Planificación de respuesta a incidentes
Transferencias de datos y flujos transfronterizos
- Consideraciones de adecuación del RGPD
- Cláusulas contractuales tipo para empresas estadounidenses
- Implicaciones de Schrems II para organizaciones estadounidenses
- Sistema APEC CBPR
- Consideraciones de la PIPEDA canadiense
Retención y eliminación de datos
- Requisitos de retención por ley e industria
- Prácticas de eliminación defendibles
- Programas de gestión de registros
- Consideraciones de descubrimiento electrónico (e-discovery)
Detalles del examen CIPP/US (2026)
- Formato: 90 preguntas de opción múltiple
- Duración: 2,5 horas
- Nota de aprobación: 300/500 (puntuación escalada)
- Modalidad: centros Pearson VUE o supervisión en línea
- Distribución: según los porcentajes de contenido indicados arriba
Costos de CIPP/US (2026)
| Componente del costo | Importe |
|---|---|
| Membresía IAPP (obligatoria) | $550/año |
| Tasa del examen (miembros) | $550 |
| Materiales de estudio | $200-$500 |
| Curso de formación (opcional) | $2,200-$3,500 |
| Costo total del primer año | $1,300-$4,600 |
| Renovación anual | $550 (membresía + CPE) |
CIPP/US o CIPP/E: cuál elegir
Muchos profesionales dudan entre CIPP/US y CIPP/E:
| Factor | Elija CIPP/US si… | Elija CIPP/E si… |
|---|---|---|
| Enfoque geográfico | Trabaja sobre todo con empresas o consumidores de EE.UU. | Trabaja con empresas o residentes de la UE |
| Entorno normativo | Necesita gestionar leyes estatales de privacidad | Necesita conocimientos del RGPD |
| Industria | Trabaja en sectores de EE.UU., como salud o servicios financieros | Trabaja en empresas de la UE o multinacionales |
| Objetivos profesionales | Busca puestos de privacidad en EE.UU. | Busca puestos internacionales o de DPD |
| Operaciones de la empresa | La empresa opera dentro de EE.UU. | La empresa opera en la UE o transfiere datos entre regiones |
Ambas certificaciones: muchos profesionales obtienen las dos para atender requisitos mundiales de privacidad.
Impacto profesional y oportunidades
Impacto salarial
| Puesto | Salario medio (2026) |
|---|---|
| Analista de privacidad | $75,000-$95,000 |
| Gerente de privacidad | $110,000-$140,000 |
| Director de privacidad | $160,000-$220,000 |
| Asesor jurídico de privacidad | $140,000-$200,000 |
| Consultor de privacidad | $120,000-$175,000 |
Los salarios son entre un 20% y un 35% más altos para candidatos con CIPP/US.
Oportunidades laborales CIPP/US prepara para puestos como:
- Director de privacidad (CPO): liderazgo general de privacidad
- Gerente de privacidad: gestión diaria del programa
- Analista de privacidad: evaluaciones y cumplimiento
- Asesor jurídico de privacidad: asesoría legal
- Responsable de cumplimiento: cumplimiento transversal, incluida la privacidad
- Consultor de protección de datos: servicios de asesoría de privacidad
Estudio y preparación
Calendario de estudio recomendado
- 8-12 semanas de estudio concentrado
- 10-15 horas semanales
- 3-5 exámenes de práctica
Áreas clave de estudio
- Diferencias entre leyes estatales de privacidad: entender similitudes y diferencias
- Leyes federales sectoriales: conocer a fondo HIPAA, GLBA, COPPA y FERPA
- Entorno de aplicación: FTC, fiscales generales estatales y derecho de acción privada
- Aplicación práctica: estrategias de cumplimiento y prácticas recomendadas
Recursos de estudio
- IAPP CIPP/US Study Guide
- IAPP CIPP/US Sample Questions
- Cursos de formación IAPP
- Boletín Privacy Advisor y actualizaciones
- Cuadros comparativos de leyes estatales de privacidad
Para obtener información detallada sobre CIPP/US, visite: CIPP/US - Certified Information Privacy Professional/United States
Comparación: las cinco certificaciones
Compare las opciones para elegir la certificación adecuada a sus objetivos profesionales:
Resumen de costos (2026)
| Certificación | Costo del primer año | Renovación anual | Dificultad del examen | Tiempo de preparación |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | Alta | 4-6 meses |
| CIPP/E | $1,300-$4,600 | $550 | Moderada | 2-3 meses |
| CIPM | $1,300-$4,350 | $550 | Moderada | 2-3 meses |
| CISM | $2,095-$4,395 | $220 | Alta | 3-6 meses |
| CIPP/US | $1,300-$4,600 | $550 | Moderada | 2-3 meses |
Comparación de áreas de enfoque
| Certificación | Enfoque principal | Ideal para | Reconocimiento en el sector |
|---|---|---|---|
| CISSP | Gestión y arquitectura de seguridad | Gerentes de seguridad, consultores y futuros CISO | Muy alto, mundial |
| CIPP/E | Legislación de privacidad de la UE (RGPD) | DPD, gerentes de privacidad de la UE y puestos internacionales | Muy alto, UE/mundial |
| CIPM | Gestión de programas de privacidad | Responsables y gerentes de privacidad | Alto, sector de privacidad |
| CISM | Gestión de programas de seguridad | Gerentes de seguridad, CISO y gerentes de riesgos | Muy alto, mundial |
| CIPP/US | Legislación de privacidad de EE.UU. | Gerentes de privacidad y responsables de cumplimiento de EE.UU. | Muy alto, EE.UU. |
Recomendaciones de trayectoria profesional
Futuro director de seguridad de la información (CISO)
Trayectoria recomendada: CISM → CISSP
- Empiece con CISM para centrarse en gestión.
- Añada CISSP para ampliar conocimientos técnicos.
- Considere CIPM para integrar la privacidad.
Trayectoria de profesional de privacidad
Trayectoria recomendada: CIPP/US o CIPP/E → CIPM → CIPT (si tiene enfoque técnico)
- Empiece con CIPP según su región.
- Añada CIPM para adquirir experiencia operativa.
- Añada CIPT de forma opcional para especializarse en tecnología de privacidad.
Trayectoria de gestión de seguridad
Trayectoria recomendada: CISSP o CISM, o ambas
- Elija CISSP si tiene experiencia técnica.
- Elija CISM si tiene experiencia de gestión.
- Obtenga ambas para contar con credenciales integrales.
Trayectoria de cumplimiento y gestión de riesgos
Trayectoria recomendada: CISM + CIPP/US o CIPP/E
- Use CISM para gobernanza y riesgos de seguridad.
- Use CIPP para cumplimiento de privacidad.
- Considere CIPM para gestionar programas de privacidad.
Análisis del retorno de la inversión por certificación
Según datos del mercado de 2026, este es el retorno aproximado de la inversión:
| Certificación | Costo medio | Aumento salarial medio | Periodo de recuperación | ROI a 5 años |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/año | 1,4 meses | $146,500 |
| CIPP/E | $3,000 | $22,000/año | 1,6 meses | $107,000 |
| CIPM | $2,800 | $25,000/año | 1,3 meses | $122,200 |
| CISM | $3,200 | $28,000/año | 1,4 meses | $136,800 |
| CIPP/US | $3,000 | $24,000/año | 1,5 meses | $117,000 |
Todas las certificaciones muestran un ROI excelente: recuperan su costo en menos de dos meses y ofrecen retornos de seis cifras en cinco años.
Cómo elegir la certificación adecuada
Tenga en cuenta estos factores al elegir una certificación:
1. Objetivos profesionales
- CISO/liderazgo sénior de seguridad: CISM o CISSP
- Liderazgo de privacidad: CIPP regional + CIPM
- Gestión de seguridad: CISM o CISSP
- Gestión del cumplimiento: CISM + CIPP
- Gestión de riesgos: CISM
2. Enfoque geográfico
- Mundial/multinacional: CISSP, CIPP/E
- Estados Unidos: CIPP/US, CISM, CISSP
- Unión Europea: CIPP/E, CIPM
- Internacional: combinación de certificaciones
3. Requisitos del sector
- Sanidad: CISSP o CISM + CIPP/US (enfoque HIPAA)
- Servicios financieros: CISM + CIPP/US (enfoque GLBA)
- Tecnología: CISSP o CISM + CIPM
- Consultoría: varias certificaciones para aportar versatilidad
4. Experiencia actual
- Nivel inicial a intermedio: empiece con CIPP o una certificación
- Profesional con experiencia: CISM o CISSP
- Nivel sénior: varias certificaciones para obtener credenciales integrales
5. Presupuesto
- Presupuesto limitado: empiece con CIPP, de costo total menor
- Presupuesto moderado: CISM o CISSP
- Financiación del empleador: obtenga varias certificaciones
6. Tiempo disponible
- Poco tiempo: certificaciones CIPP, 2-3 meses de preparación
- Tiempo moderado: CISM, 3-6 meses de preparación
- Calendario flexible: CISSP y certificaciones adicionales
Cómo crear una trayectoria de certificación estratégica
Años 1-2: Fundamentos
Objetivo: establecer credenciales y conocimientos básicos
Opción A: enfoque en seguridad
- CISSP o CISM, según su experiencia
- Adquiera experiencia práctica
- Amplíe su red en la comunidad de gestión de seguridad
Opción B: enfoque en privacidad
- CIPP/US o CIPP/E, según el enfoque geográfico
- Aplique los conocimientos en su puesto actual
- Únase a IAPP y desarrolle una red de privacidad
Años 3-4: Especialización
Objetivo: profundizar los conocimientos y añadir credenciales complementarias
Trayectoria de seguridad
- Añada la otra certificación, CISSP o CISM.
- Considere una certificación de seguridad en la nube (CCSP).
- Desarrolle una especialidad en GRC, gestión de riesgos u otro campo.
Trayectoria de privacidad
- Añada CIPM para gestionar programas.
- Considere una CIPP de otra región.
- Especialícese en privacidad sanitaria, tecnológica u otra área.
Trayectoria híbrida
- Profesionales de seguridad: añadan CIPP/CIPM.
- Profesionales de privacidad: añadan CISM o CISSP.
Año 5 y siguientes: Liderazgo
Objetivo: establecer credenciales de nivel ejecutivo
- Obtenga otras certificaciones avanzadas.
- Considere una certificación profesional registrada por CERT-In.
- Desarrolle liderazgo de opinión mediante charlas y publicaciones.
- Asesore a otras personas que obtengan certificaciones.
Mantenimiento de las certificaciones
Las cinco certificaciones exigen desarrollo profesional continuo:
Requisitos de formación profesional continua (CPE)
| Certificación | Periodo de CPE | CPE requeridos | Tasa anual |
|---|---|---|---|
| CISSP | 3 años | 120 CPE (mínimo 40/año) | $149 |
| CIPP/E | 2 años | 20 CPE | $550 (membresía) |
| CIPM | 2 años | 20 CPE | $550 (membresía) |
| CISM | 3 años | 120 CPE (mínimo 20/año) | $85 (miembro) |
| CIPP/US | 2 años | 20 CPE | $550 (membresía) |
Obtener créditos CPE
Formas comunes de obtener créditos CPE:
Educación y formación
- Conferencias y seminarios del sector
- Seminarios web y cursos en línea
- Cursos universitarios
- Formación de proveedores en productos de seguridad y privacidad
Actividades profesionales
- Escribir artículos o libros
- Presentar ponencias en conferencias
- Participar en grupos de trabajo
- Asesorar a otros profesionales
Estudio autodidacta
- Leer libros y publicaciones pertinentes
- Revisar investigaciones de seguridad y privacidad
- Mantenerse al día con las normas
Experiencia laboral
- La mayoría de las certificaciones concede créditos por trabajo pertinente.
- Documente sus actividades profesionales.
Consejos para gestionar varias certificaciones
Si tiene varias certificaciones:
- Registre los créditos CPE en un solo lugar: use una hoja de cálculo o aplicación.
- Aproveche créditos coincidentes: muchas actividades cuentan para varias certificaciones.
- Planifique actividades anuales de CPE: programe conferencias y formación para cumplir todos los requisitos.
- Aproveche organizaciones profesionales: IAPP, ISACA y (ISC)² ofrecen oportunidades de CPE.
- Programe recordatorios: no deje pasar los plazos de renovación.
Recursos adicionales para obtener certificaciones
Organizaciones profesionales
Para CISSP:
- Membresía (ISC)²: acceso a recursos, oportunidades de CPE y comunidad
- Capítulos locales de (ISC)²: contactos y grupos de estudio
Para CIPP/E, CIPM y CIPP/US:
- Membresía IAPP: necesaria para certificarse y ofrece muchos recursos
- IAPP KnowledgeNet: foros y debates comunitarios
- Capítulos locales de IAPP: eventos de contactos y grupos de estudio
Para CISM:
- Membresía ISACA: descuento en el examen y acceso a recursos
- Capítulos locales de ISACA: grupos de estudio y desarrollo profesional
- Formación en línea de ISACA: cursos oficiales de preparación
Recursos y comunidades de estudio
Comunidades en línea:
- Reddit: r/cissp, r/cybersecurity, r/privacy
- Grupos de LinkedIn: CISSP Study Group, Privacy Professionals Network
- Discord: varios servidores de estudio de seguridad y privacidad
Plataformas de estudio:
- Cybrary (cursos gratuitos y de pago)
- Pluralsight (formación tecnológica integral)
- LinkedIn Learning (desarrollo profesional)
- Udemy (cursos asequibles de preparación)
Bancos de preguntas y exámenes de práctica:
- Exámenes oficiales de práctica de los organismos certificadores
- Boson ExamSim (CISSP, CISM)
- Bancos de pruebas Sybex
- LearnZapp (aplicación móvil con preguntas de práctica)
Libros y publicaciones:
- Guías oficiales de estudio de cada certificación
- Guías de repaso de última hora “11th Hour”
- Guías completas de estudio Sybex
- Boletín Privacy Advisor (IAPP)
Consejos para inscribirse y programar el examen
- Inscríbase pronto: las plazas se agotan, sobre todo en ubicaciones populares.
- Elija el formato adecuado: centro de examen o supervisión en línea.
- Programe con criterio: considere su horario laboral y nivel de estrés.
- Evite las horas punta: las sesiones temprano suelen tener menos problemas técnicos.
- Pruebe la tecnología: si rinde en línea, compruebe el sistema con antelación.
Conclusión: invertir en su carrera de ciberseguridad
Las certificaciones de ciberseguridad no técnicas son una de las mejores inversiones profesionales que puede hacer en 2026. Con más de $215.000 millones de gasto mundial en ciberseguridad, 3,5 millones de puestos sin cubrir y más requisitos normativos, los profesionales certificados tienen gran demanda.
Puntos principales
Las cinco certificaciones ofrecen un ROI excelente: cada una se amortiza en menos de dos meses y ofrece retornos de seis cifras en cinco años.
Elija según sus objetivos profesionales:
- Liderazgo en gestión de seguridad: CISM o CISSP
- Liderazgo de privacidad: CIPP + CIPM
- Liderazgo integral: combinación de certificaciones
El enfoque geográfico importa:
- Puestos centrados en EE.UU.: CIPP/US, CISM, CISSP
- Puestos centrados en la UE: CIPP/E, CIPM
- Puestos mundiales: combinación de certificaciones
Varias certificaciones aumentan el valor: profesionales con dos o tres certificaciones complementarias obtienen mejores salarios y más opciones de carrera.
El aprendizaje continuo es esencial: todas las certificaciones requieren CPE para mantenerse al día con las amenazas y regulaciones.
Próximos pasos
Evalúe sus objetivos profesionales: ¿dónde quiere estar en tres a cinco años?
Evalúe su experiencia: ¿qué experiencia y formación tiene?
Elija su primera certificación: considere objetivos, experiencia y demanda del mercado.
Cree un plan de estudio: reserve de dos a seis meses para prepararse.
Inscríbase y programe el examen: comprométase con una fecha para mantener la motivación.
Únase a comunidades profesionales: aproveche grupos de estudio y contactos.
Planifique su trayectoria de certificación: trace una estrategia de varios años.
Si está listo para comenzar, recuerde que la ciberseguridad no se limita a la tecnología. Consiste en proteger organizaciones, personas y datos. Estas certificaciones no técnicas le ofrecen conocimientos, marcos y credibilidad para mejorar la postura de seguridad de su organización.
Tanto si elige CISSP para una visión amplia de gestión de seguridad, CISM para liderazgo estratégico, CIPP/E para privacidad de la UE, CIPM para gestión de programas de privacidad o CIPP/US para cumplimiento de privacidad estadounidense, está invirtiendo en una carrera gratificante en lo económico y lo profesional.
Para comparar las principales certificaciones de ciberseguridad, incluidas las técnicas, las específicas de proveedores y las especializadas, consulte nuestra guía detallada de comparación de certificaciones de ciberseguridad de 2026 .
Para conocer más trayectorias y competencias profesionales, consulte nuestra guía de carrera en ciberseguridad: competencias y certificaciones esenciales .
Invierta ahora en su carrera de ciberseguridad. Comience su trayectoria de certificación y posiciónese para progresar en uno de los campos tecnológicos más importantes y de mayor crecimiento.
Referencias
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - Privacy Certification: https://iapp.org/certify/
- (ISC)² Certifications: https://www.isc2.org/Certifications
- ISACA Credentials: https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - Privacy and Security: https://www.ftc.gov/business-guidance/privacy-security
- NIST Privacy Framework: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - Guía de comparación de certificaciones de ciberseguridad de 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - Guía de carrera en ciberseguridad: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - Las principales certificaciones de ciberseguridad para profesionales del gobierno y las fuerzas armadas: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/

Related Posts