Guía de cumplimiento del RGPD para empresas fuera de la UE en 2024

Table of Contents
Entender el RGPD: guía para empresas fuera de la UE
El Reglamento General de Protección de Datos (RGPD) es una ley integral de protección de datos que la Unión Europea (UE) aprobó en 2018. Se aplica principalmente a las empresas de la UE, pero también afecta de forma importante a las empresas de fuera de la UE que tratan datos personales de residentes en la UE. Esta guía explica el RGPD para esas empresas y describe los principales requisitos de cumplimiento, sus consecuencias, los pasos para cumplirlos y los retos que afrontan estas organizaciones. Seguir las pautas y buenas prácticas de esta guía puede ayudar a las empresas fuera de la UE a cumplir el RGPD y generar confianza con sus clientes europeos.
Puntos principales
- El RGPD es una ley integral de protección de datos aprobada por la UE.
- También se aplica a las empresas fuera de la UE que tratan datos personales de residentes en la UE.
- Los requisitos de cumplimiento incluyen designar a un delegado de protección de datos y determinar la base jurídica del tratamiento.
- Los interesados tienen derechos, como retirar su consentimiento y recibir notificaciones sobre brechas de datos.
- El incumplimiento del RGPD puede acarrear sanciones importantes y daños a la reputación.
Resumen del RGPD
Historia y propósito del RGPD
Las empresas fuera de la UE deben conocer la historia y el propósito del Reglamento General de Protección de Datos (RGPD). La Unión Europea (UE) lo introdujo en 2018 para reforzar la protección de los datos personales y los derechos de privacidad de las personas dentro de la UE. El reglamento busca armonizar las leyes de protección de datos de los Estados miembros y dar a las personas más control sobre sus datos personales.
Estos son algunos puntos clave sobre la historia y el propósito del RGPD:
- El RGPD sustituyó a la antigua Directiva de Protección de Datos 95/46/CE y aborda los retos derivados de los avances tecnológicos y la globalización.
- El reglamento se desarrolló tras varios años de consultas y negociaciones en las que participaron distintas partes interesadas, como defensores de la privacidad, empresas y representantes gubernamentales.
- Entre sus objetivos principales están reforzar los derechos individuales, fomentar la transparencia y la rendición de cuentas en el tratamiento de datos y crear condiciones equitativas para las empresas que operan en la UE.
Conocer la historia y el propósito del RGPD ayuda a las empresas fuera de la UE a comprender el motivo de sus disposiciones y a cumplir el reglamento.
Principios fundamentales del RGPD
Como especialista en ciberseguridad, debes conocer los principios fundamentales del RGPD. Estos principios son la base del reglamento y orientan a las organizaciones en sus esfuerzos de cumplimiento. Incluyen:
- Licitud, lealtad y transparencia: Las organizaciones deben tratar los datos personales de forma lícita, leal y transparente. Deben informar a las personas sobre cómo se usarán sus datos y explicarles claramente sus derechos.
- Limitación de la finalidad: Los datos personales solo deben recopilarse para fines determinados, explícitos y legítimos. Las organizaciones no deben usarlos para otros fines sin obtener un consentimiento adicional.
- Minimización de datos: Las organizaciones solo deben recopilar y conservar los datos personales necesarios para la finalidad prevista. Deben evitar los datos excesivos o irrelevantes.
- Exactitud: Las organizaciones son responsables de la exactitud de los datos personales que tratan. Deben tomar medidas razonables para mantenerlos actualizados y corregir las inexactitudes.
- Limitación del plazo de conservación: Los datos personales que permitan identificar a una persona no deben conservarse más tiempo del necesario. Las organizaciones deben establecer plazos de conservación y, cuando los datos dejen de ser necesarios, eliminarlos o anonimizarlos.
- Integridad y confidencialidad: Las organizaciones deben aplicar medidas de seguridad adecuadas para proteger los datos personales frente al acceso, la divulgación, la modificación o la destrucción no autorizados.
- Responsabilidad proactiva: Las organizaciones responden de sus actividades de tratamiento. Deben poder demostrar que cumplen el RGPD y contar con procedimientos para atender solicitudes de los interesados y brechas de datos.
Cumplir estos principios ayuda a las empresas fuera de la UE a tratar los datos personales de forma legal, ética y segura.
Ámbito y aplicación del RGPD
El Reglamento General de Protección de Datos (RGPD) tiene un amplio ámbito de aplicación y afecta a las empresas tanto dentro como fuera de la UE que tratan datos personales de personas residentes en la UE. Las empresas fuera de la UE deben entender su alcance para cumplir el reglamento y proteger los derechos de privacidad de los interesados europeos.
Puntos clave:
- El RGPD se aplica a las empresas fuera de la UE que ofrecen bienes o servicios a personas de la UE o supervisan su comportamiento.
- Los datos personales incluyen cualquier información que permita identificar directa o indirectamente a una persona, como nombres, direcciones, correos electrónicos, direcciones IP e incluso datos de cookies.
- El reglamento se aplica con independencia del lugar donde se realice el tratamiento, siempre que afecte a datos personales de residentes de la UE.
Tabla: ámbito y aplicación del RGPD
| Ámbito | Aplicación |
|---|---|
| UE | Se aplica |
| Fuera de la UE | Se aplica |
Consejo: Las empresas fuera de la UE deben evaluar detenidamente sus actividades de tratamiento para determinar si están sujetas al RGPD. El asesoramiento jurídico ayuda a aclarar dudas y facilitar el cumplimiento.
Las empresas fuera de la UE deben tener presente que el RGPD tiene un amplio alcance y se aplica en diversas situaciones, como ofrecer bienes o servicios a personas de la UE o supervisar su comportamiento. Para cumplir los requisitos, deben identificar y proteger los datos personales independientemente de su formato o ubicación. Solicitar asesoramiento jurídico y realizar evaluaciones exhaustivas de los datos son pasos importantes.
Requisitos de cumplimiento para empresas fuera de la UE
Delegado de protección de datos (DPO)
El delegado de protección de datos (DPO) cumple una función esencial para que una organización respete el Reglamento General de Protección de Datos (RGPD). Supervisa la estrategia de protección de datos y su implementación, asesora sobre evaluaciones de impacto en la protección de datos y controla el cumplimiento de los requisitos del RGPD.
Estos son los puntos clave sobre el papel del DPO:
- Independencia: El DPO debe trabajar de forma independiente e informar directamente al nivel más alto de la dirección para evitar conflictos de intereses.
- Experiencia: Debe contar con conocimientos especializados de las leyes y prácticas de protección de datos, además de comprender las operaciones y los procesos de tratamiento de la organización.
- Responsabilidades: El DPO informa al personal sobre los requisitos del RGPD, realiza auditorías y evaluaciones y actúa como punto de contacto para los interesados y las autoridades de control.
Para que esta función sea eficaz, las organizaciones pueden establecer una estructura clara de rendición de cuentas, proporcionar recursos y apoyo suficientes y fomentar una cultura de concienciación y responsabilidad en materia de protección de datos.
Consejo: Las organizaciones deben elegir cuidadosamente al DPO y ayudarle a cumplir sus responsabilidades de forma eficaz para garantizar el cumplimiento del RGPD.
Base jurídica del tratamiento
Las empresas fuera de la UE que buscan cumplir el RGPD deben entender la base jurídica del tratamiento de datos personales. Esta base determina los motivos legales por los que se pueden tratar los datos. El artículo 6 del RGPD establece seis bases jurídicas:
- Consentimiento: Obtener el consentimiento explícito e informado de las personas para tratar sus datos personales.
- Necesidad contractual: Tratar los datos personales necesarios para ejecutar un contrato con el interesado.
- Obligación legal: Tratar los datos para cumplir una obligación legal.
- Intereses vitales: Tratar los datos para proteger la vida de una persona.
- Misión de interés público: Tratar los datos para realizar una función o tarea oficial en interés público.
- Intereses legítimos: Tratar los datos en interés legítimo del responsable del tratamiento o de un tercero, salvo que prevalezcan los intereses, derechos y libertades del interesado.
Las empresas fuera de la UE deben considerar y documentar cuidadosamente la base jurídica de cada actividad de tratamiento. Esto favorece la transparencia y la responsabilidad y ayuda a cumplir el RGPD.
La Information Commissioner’s Office (ICO) ofrece orientación y ejemplos para cada base jurídica. Se recomienda consultar esos recursos y solicitar asesoramiento jurídico si es necesario.
Consentimiento y derechos de los interesados
El consentimiento y los derechos de los interesados son aspectos esenciales del Reglamento General de Protección de Datos (RGPD). Antes de tratar datos personales, las organizaciones deben obtener el consentimiento explícito e informado de las personas. Estas deben conocer los fines para los que se utilizarán sus datos y dar su consentimiento libremente. También pueden retirarlo en cualquier momento. Las organizaciones deben proporcionar información clara y transparente sobre sus actividades de tratamiento, incluida la base jurídica y los derechos de los interesados.
Para cumplir los requisitos del RGPD sobre consentimiento y derechos de los interesados, las organizaciones deben:
- Implementar un sistema eficaz de gestión del consentimiento que permita a las personas darlo, retirarlo y administrarlo fácilmente.
- Revisar y actualizar con regularidad las políticas de privacidad para que sean claras, concisas y fáciles de consultar.
- Proporcionar mecanismos para ejercer derechos, como acceder a los datos personales, rectificarlos y suprimirlos.
- Establecer procedimientos para gestionar las solicitudes de los interesados y responder a tiempo.
Las organizaciones deben comprender y respetar los requisitos del RGPD sobre consentimiento y derechos de los interesados para proteger la privacidad y los derechos de las personas.
Notificación de brechas de datos
La notificación de brechas de datos es esencial para cumplir el RGPD. Si se produce una brecha, las empresas fuera de la UE deben informar rápidamente a la autoridad de control pertinente y a las personas afectadas. Una notificación oportuna y precisa ayuda a reducir los daños potenciales y a demostrar el cumplimiento de los requisitos del RGPD . Debe describir la naturaleza de la brecha, las categorías de datos personales afectados, las posibles consecuencias y las medidas adoptadas. No cumplir los requisitos de notificación puede acarrear sanciones importantes.
Transferencias internacionales de datos
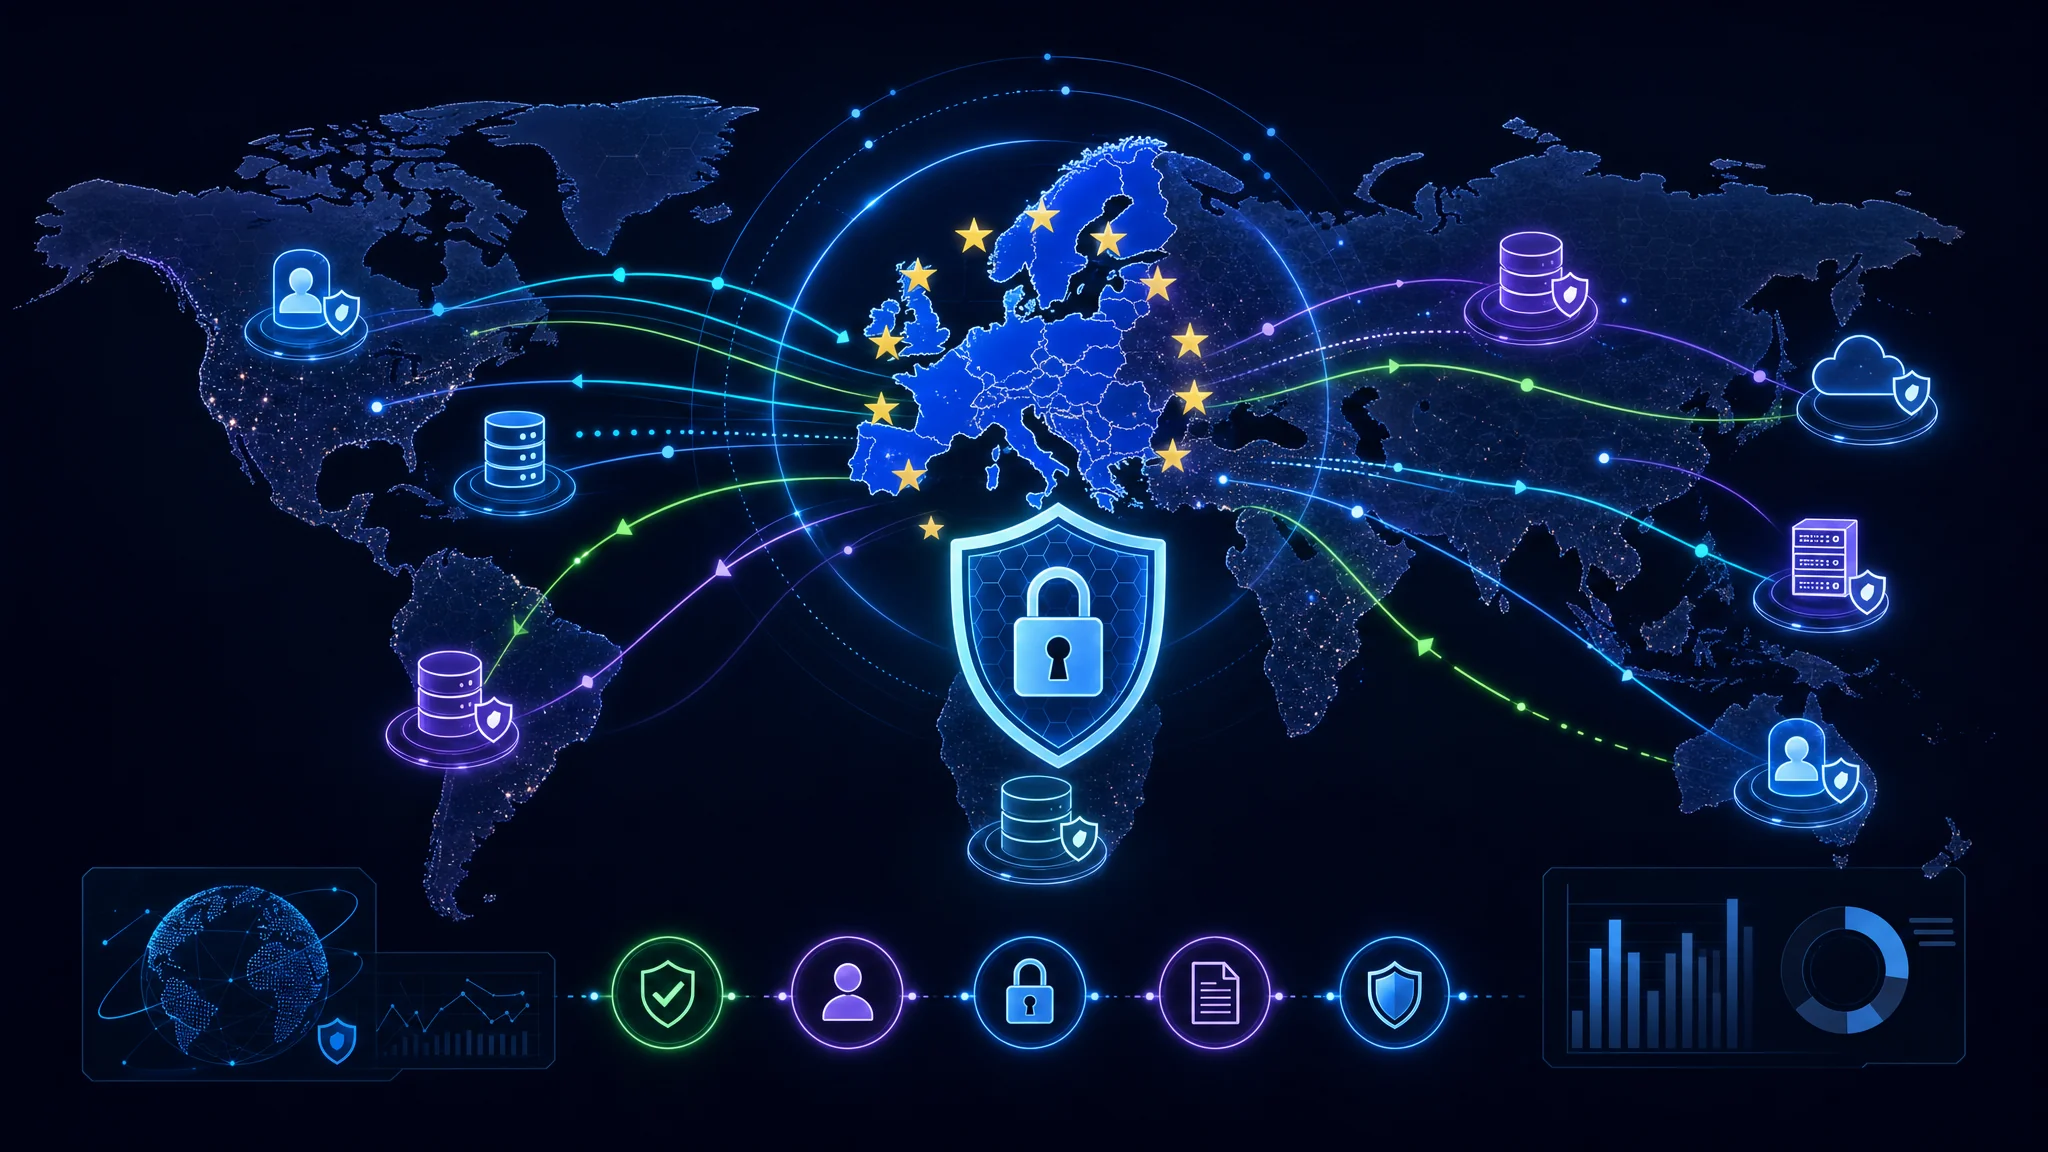
Las transferencias internacionales de datos son los traslados de datos personales desde la Unión Europea (UE) a países de fuera de la UE. El Reglamento General de Protección de Datos (RGPD) establece requisitos específicos para proteger los datos personales durante estas transferencias.
Consideraciones principales para las transferencias internacionales de datos:
- Decisiones de adecuación: La Comisión Europea puede determinar si un país de fuera de la UE ofrece un nivel adecuado de protección de datos. Si se considera adecuado, se pueden transferir datos personales sin garantías adicionales.
- Cláusulas contractuales tipo (SCCs): Cláusulas contractuales aprobadas previamente que las organizaciones pueden usar para proporcionar una protección adecuada al transferir datos a países sin decisión de adecuación.
- Normas corporativas vinculantes (BCRs): Reglas internas adoptadas por organizaciones multinacionales para permitir transferencias de datos personales dentro de la organización y mantener un nivel de protección coherente.
- Excepciones: En determinadas situaciones, las organizaciones pueden recurrir a excepciones para transferir datos internacionalmente. Entre ellas están el consentimiento explícito, la ejecución de un contrato y la protección de intereses vitales.
Consejos para cumplir los requisitos de las transferencias internacionales de datos:
- Evaluar a fondo los requisitos del RGPD para la transferencia de datos.
- Identificar la base jurídica adecuada, como decisiones de adecuación, SCCs o BCRs.
- Aplicar medidas técnicas y organizativas adecuadas para proteger los datos personales durante la transferencia.
- Documentar las actividades de transferencia y conservar registros que demuestren el cumplimiento.
Las empresas fuera de la UE deben comprender y cumplir los requisitos del RGPD para las transferencias internacionales de datos. Incumplirlos puede provocar sanciones importantes y daños a la reputación.
- Revisar y actualizar periódicamente los procesos de transferencia para mantener el cumplimiento del RGPD.
- Mantenerse al día de los cambios del RGPD y ajustar las prácticas de transferencia en consecuencia.
Impacto del RGPD en las empresas fuera de la UE
Efectos en la promoción comercial y la publicidad
El Reglamento General de Protección de Datos (RGPD) tiene importantes consecuencias para las actividades de promoción comercial y publicidad de las empresas fuera de la UE. Para tratar datos personales con fines de marketing, las empresas deben obtener el consentimiento explícito e informado de las personas. Deben explicar claramente cómo usarán los datos y ofrecer la opción de dejar de recibir comunicaciones comerciales.
Puntos clave:
- Antes de tratar datos personales con fines comerciales, las empresas deben obtener un consentimiento explícito e informado.
- Las personas deben poder dejar de recibir comunicaciones comerciales.
- Las empresas deben explicar claramente cómo usarán los datos para promocionar sus productos o servicios.
El incumplimiento del RGPD puede acarrear sanciones graves, incluidas multas de hasta el 4 % del volumen de negocio anual mundial o 20 millones de euros, la cantidad que sea mayor.
Consejo: Las empresas fuera de la UE deben revisar sus prácticas de promoción y publicidad para cumplir el RGPD. Esto puede requerir actualizar las políticas de privacidad, introducir mecanismos para obtener el consentimiento y ofrecer una opción para dejar de recibir comunicaciones comerciales.
Evaluaciones de impacto en la protección de datos
Las evaluaciones de impacto en la protección de datos (DPIAs) son esenciales para el cumplimiento del RGPD de las empresas fuera de la UE. Son un proceso sistemático para identificar y reducir los riesgos de protección de datos asociados a un proyecto o actividad. Ayudan a las organizaciones a evaluar el efecto de sus actividades de tratamiento en los derechos de privacidad de las personas y a determinar medidas adecuadas para mitigar posibles riesgos.
Las DPIAs analizan exhaustivamente las operaciones de tratamiento, incluidos los tipos de datos recopilados, los fines del tratamiento, las medidas de seguridad existentes y los posibles riesgos para los derechos y libertades de las personas. También consideran la necesidad y proporcionalidad del tratamiento para que las organizaciones recopilen y traten únicamente los datos necesarios para el fin previsto.
Para realizar una DPIA eficaz, las empresas fuera de la UE deben:
- Determinar si hace falta una DPIA: comprobar si un proyecto o actividad implica un tratamiento de alto riesgo que requiera evaluación.
- Describir el tratamiento: documentar los fines, las categorías de datos, los destinatarios y los plazos de conservación.
- Evaluar la necesidad y proporcionalidad: determinar si el tratamiento es necesario y proporcionado para alcanzar el fin previsto.
- Identificar y evaluar los riesgos: determinar los posibles riesgos para los derechos y libertades de las personas y valorar su probabilidad y gravedad.
- Mitigar los riesgos: aplicar medidas como el cifrado, la seudonimización o los controles de acceso.
- Consultar a las partes interesadas: recabar opiniones de los interesados, delegados de protección de datos u otros especialistas pertinentes.
- Documentar la DPIA: conservar un registro de los resultados, las medidas adoptadas y las decisiones tomadas.
Al realizar DPIAs, las empresas fuera de la UE pueden demostrar su compromiso con la protección de los derechos de privacidad y cumplir los requisitos del RGPD. Estas evaluaciones también les ayudan a identificar y abordar de forma proactiva los riesgos para los datos, lo que refuerza la ciberseguridad general.
Responsabilidad y conservación de registros
La responsabilidad y la conservación de registros son aspectos esenciales del cumplimiento del RGPD. Las empresas fuera de la UE deben demostrar que responden de los datos personales que tratan y mantener registros precisos de sus actividades de tratamiento. Esto incluye documentar la base jurídica y los fines del tratamiento, así como las categorías de interesados y datos personales implicados. El Reglamento General de Protección de Datos exige que las empresas mantengan registros de sus actividades de tratamiento para garantizar la transparencia y la responsabilidad .
Sanciones y aplicación
El incumplimiento del Reglamento General de Protección de Datos (RGPD) puede dar lugar a sanciones graves y medidas de aplicación. Las empresas fuera de la UE deben entender las posibles consecuencias de incumplir los requisitos del RGPD. Las multas pueden ser considerables, con una sanción máxima de 20 millones de euros o el 4 % del volumen de negocio anual mundial, la cantidad que sea mayor.
Las autoridades de control de cada Estado miembro de la UE se encargan de aplicar el RGPD. Pueden investigar e imponer sanciones a las empresas que no lo cumplan. También pueden realizar auditorías, emitir advertencias y ordenar medidas correctivas para asegurar el cumplimiento.
Para evitar sanciones y medidas de aplicación, las empresas fuera de la UE deben dar prioridad al cumplimiento del RGPD y tomar las medidas necesarias para proteger los datos personales. Esto incluye aplicar medidas sólidas de protección de datos, realizar auditorías periódicas y formar a los empleados sobre los requisitos del RGPD.
Consejos para cumplir el RGPD:
- Revisar y actualizar periódicamente las políticas y procedimientos de privacidad para que se ajusten a los requisitos del RGPD.
- Crear la función de delegado de protección de datos (DPO) en la organización para supervisar el cumplimiento.
- Establecer procedimientos para notificar brechas de datos rápidamente a las autoridades de control.
- Realizar evaluaciones de impacto en la protección de datos (DPIAs) para identificar y mitigar posibles riesgos para los datos personales.
- Mantenerse al tanto de los cambios normativos para garantizar el cumplimiento continuo del RGPD.
Cumplir los requisitos del RGPD y dar prioridad a la protección de datos ayuda a las empresas fuera de la UE a reducir el riesgo de sanciones, generar confianza con los clientes europeos y demostrar su compromiso con la protección de los datos personales.
Generar confianza con los clientes de la UE
Generar confianza con los clientes de la UE es esencial para las empresas fuera de la UE que buscan cumplir el RGPD. La confianza es la base de cualquier relación empresarial exitosa y cobra más importancia cuando se tratan datos personales. Para generar confianza, las empresas deben:
- Aplicar medidas de seguridad sólidas para proteger los datos de los clientes frente a accesos no autorizados o brechas.
- Ser transparentes sobre sus prácticas de tratamiento e informar a los clientes de cómo se recopilan, almacenan y usan sus datos personales.
- Obtener el consentimiento explícito de los clientes antes de tratar sus datos personales y ofrecerles la posibilidad de retirarlo en cualquier momento.
- Garantizar la exactitud de los datos mediante la actualización y validación periódica de la información de los clientes.
- Facilitar el ejercicio de los derechos de los interesados mediante mecanismos para que los clientes accedan a sus datos personales, los rectifiquen y los supriman.
Al seguir estas prácticas, las empresas fuera de la UE pueden demostrar su compromiso con la protección de datos y generar confianza entre los clientes europeos.
Pasos para lograr el cumplimiento del RGPD
Realizar una auditoría de datos
Una auditoría exhaustiva de datos es un paso importante para las empresas fuera de la UE que buscan cumplir el RGPD. Consiste en evaluar y documentar los datos personales que la organización recopila, trata y almacena. Ayuda a identificar posibles riesgos y vulnerabilidades en las prácticas de gestión de datos. Al realizar una auditoría conviene:
- Identificar los tipos de datos personales recopilados y los fines para los que se tratan.
- Determinar la base jurídica del tratamiento, como el consentimiento o los intereses legítimos.
- Evaluar las medidas de seguridad existentes para proteger los datos frente a accesos no autorizados o brechas.
- Revisar las políticas de conservación de datos y comprobar que cumplen los requisitos del RGPD.
- Documentar los flujos de datos dentro de la organización, incluidas las transferencias a terceros o a países fuera de la UE.
Una auditoría de datos proporciona una visión completa de las actividades de tratamiento de la organización y ayuda a identificar las mejoras necesarias para cumplir el RGPD.
Implementar políticas y procedimientos de privacidad
Implementar políticas y procedimientos de privacidad es esencial para cumplir el RGPD. Las políticas describen cómo una organización recopila, utiliza y protege los datos personales, mientras que los procedimientos establecen un marco para gestionarlos de forma segura. Al implementarlos, conviene tener en cuenta:
- Transparencia: Comunicar claramente a las personas cómo se tratarán sus datos y con qué fines. Las políticas de privacidad deben usar un lenguaje conciso y fácil de entender.
- Base jurídica: Identificar la base jurídica del tratamiento, como el consentimiento, la necesidad contractual o los intereses legítimos, y documentar la base elegida en las políticas de privacidad.
- Minimización de datos: Recopilar y conservar solo la cantidad mínima de datos personales necesaria para el fin previsto. Esto reduce el riesgo de acceso no autorizado o uso indebido.
- Seguridad de los datos: Aplicar medidas técnicas y organizativas adecuadas para proteger los datos personales frente al acceso, la alteración o la destrucción no autorizados.
- Conservación de datos: Establecer plazos claros de conservación para los distintos tipos de datos personales, revisarlos periódicamente y eliminar los datos que ya no sean necesarios.
Consejo: Revisar y actualizar periódicamente las políticas y procedimientos de privacidad para que sigan los requisitos cambiantes del RGPD y reflejen cualquier cambio en las actividades de tratamiento de la organización.
Formar a los empleados sobre el RGPD
La formación de los empleados sobre el RGPD ayuda a las empresas fuera de la UE a cumplir la normativa y proteger los datos personales. Es importante que conozcan los principios y requisitos clave del RGPD, así como sus funciones y responsabilidades en la protección de datos.
Un programa de formación completo ayuda a los empleados a entender la importancia de la protección de datos y los posibles riesgos del incumplimiento. La formación debe incluir temas como:
- Los principios del RGPD y su aplicación en la organización.
- La base jurídica del tratamiento de datos personales.
- Los derechos de los interesados y cómo gestionar sus solicitudes.
- La importancia de obtener un consentimiento válido.
- Los procedimientos para notificar brechas de datos y responder a ellas.
La formación prepara al personal para cumplir el RGPD y le proporciona los conocimientos y las habilidades necesarios para tratar los datos personales de forma segura y conforme a la normativa.
Establecer medidas de protección de datos
Establecer medidas sólidas de protección de datos es fundamental para que las empresas fuera de la UE cumplan el Reglamento General de Protección de Datos (RGPD). Estas medidas protegen los datos personales y los derechos de privacidad de las personas. Las medidas eficaces reducen el riesgo de brechas de datos y demuestran el compromiso de la empresa con la seguridad de la información.
Revisar y actualizar periódicamente el cumplimiento
Es fundamental que las empresas fuera de la UE revisen y actualicen periódicamente sus medidas para seguir cumpliendo los requisitos del RGPD. Las revisiones periódicas ayudan a detectar carencias y áreas de mejora, y a tomar las medidas adecuadas. Esto reduce el riesgo de incumplimiento y de posibles sanciones. También es esencial mantenerse al día de los cambios del RGPD y conocer las nuevas obligaciones o requisitos que puedan afectar a la actividad empresarial.
Retos y buenas prácticas para empresas fuera de la UE
Gestionar las transferencias transfronterizas de datos
Gestionar las transferencias transfronterizas es una parte importante del cumplimiento del RGPD para las empresas fuera de la UE. El RGPD impone reglas estrictas a las transferencias de datos personales fuera del Espacio Económico Europeo (EEE) para proteger la privacidad y la seguridad de los datos de las personas.
Para gestionar correctamente estas transferencias, las empresas fuera de la UE deben:
- Evaluar la adecuación: Determinar si la Comisión Europea ha considerado adecuado el país de destino. Estos países cuentan con leyes de protección de datos que se consideran equivalentes al RGPD.
- Aplicar garantías adecuadas: Si el país de destino no se considera adecuado, implementar garantías como las cláusulas contractuales tipo (SCCs) o las normas corporativas vinculantes (BCRs).
- Obtener el consentimiento explícito: Obtener el consentimiento explícito de los interesados para transferir sus datos personales a países sin decisión de adecuación.
- Supervisar las transferencias de terceros: Asegurarse de que los terceros que participan en la transferencia también cumplan los requisitos del RGPD.
- Mantener documentación: Registrar detalladamente las transferencias transfronterizas, incluida la base jurídica, las garantías aplicadas y las evaluaciones de impacto en la protección de datos pertinentes.
Seguir estos pasos ayuda a las empresas fuera de la UE a gestionar las transferencias transfronterizas conforme al RGPD y proteger la privacidad y seguridad de los datos personales.
Gestionar el consentimiento y las solicitudes de los interesados
Gestionar el consentimiento y las solicitudes de los interesados es fundamental para el cumplimiento del RGPD de las empresas fuera de la UE. Se trata de garantizar que las personas controlen sus datos personales y puedan ejercer sus derechos conforme al reglamento. Estos son algunos aspectos importantes:
- Consentimiento: Las empresas deben obtener un consentimiento válido y explícito antes de tratar datos personales. Debe ser libre, específico, informado e inequívoco.
- Derechos de los interesados: Las empresas deben conocer los distintos derechos que el RGPD concede a los interesados, como acceder a sus datos personales, rectificarlos y suprimirlos.
- Gestión de solicitudes: Las empresas deben establecer procesos y procedimientos para gestionar eficazmente las solicitudes, verificar la identidad de quien las presenta y responder dentro de los plazos establecidos.
Es importante dar prioridad a la gestión del consentimiento y las solicitudes de los interesados para cumplir el RGPD y mantener la confianza de las personas cuyos datos se tratan.
Garantizar el cumplimiento de proveedores y terceros
Para cumplir el RGPD, las empresas fuera de la UE deben asegurarse de que sus proveedores y terceros también lo respeten. A menudo recurren a proveedores y prestadores de servicios externos para tratar datos personales de clientes . Es importante establecer acuerdos contractuales sólidos para garantizar que estas partes también cumplan los requisitos del RGPD. Al evaluar su cumplimiento, conviene considerar lo siguiente:
Proteger los datos en los servicios de computación en la nube
La computación en la nube se ha convertido en una parte esencial de muchas empresas y ofrece ventajas como escalabilidad, eficiencia de costes y flexibilidad. Sin embargo, la protección de datos en la nube plantea retos específicos, sobre todo para las empresas fuera de la UE. Las organizaciones deben comprender y abordar estos retos para cumplir el Reglamento General de Protección de Datos (RGPD).
Mantenerse al día de los cambios normativos
Para cumplir el RGPD, las empresas fuera de la UE deben seguir activamente los cambios normativos y adaptarse a ellos. Esto es especialmente importante porque los residentes de la UE ven sus derechos de protección de datos directamente afectados por las actualizaciones legislativas. Algunas estrategias para mantenerse al día son:
Retos y buenas prácticas para empresas fuera de la UE. En un mundo cada vez más interconectado, las empresas de fuera de la Unión Europea afrontan retos particulares relacionados con la ciberseguridad y la privacidad de datos. Las amenazas cambian rápidamente, por lo que es esencial proteger los activos y mantenerse al día. En simeononsecurity.com ofrecemos recursos y conocimientos especializados para ayudar a las empresas a afrontar estos retos. Nuestro sitio cubre temas como ciberseguridad, automatización y criptomonedas. Si buscas las últimas tendencias o buenas prácticas, simeononsecurity.com es un recurso útil. Visita el sitio para consultar consejos especializados de seguridad y mantenerte al día en ciberseguridad.
Conclusión
En el panorama digital global actual, las empresas fuera de la UE deben entender y cumplir el Reglamento General de Protección de Datos (RGPD). Su historia, propósito y principios fundamentales buscan proteger la privacidad y los derechos de las personas dentro de la Unión Europea. Su ámbito se extiende más allá de las fronteras de la UE y afecta a empresas de todo el mundo.
Para cumplir el RGPD, las empresas fuera de la UE deben atender diversos requisitos, como designar a un delegado de protección de datos (DPO), establecer bases jurídicas para tratar datos personales, obtener un consentimiento válido y notificar rápidamente las brechas a las autoridades. Las transferencias internacionales también requieren garantías adecuadas.
Las consecuencias del RGPD son amplias. Las prácticas de promoción comercial y publicidad deben ajustarse a sus requisitos, y las evaluaciones de impacto en la protección de datos deben ayudar a detectar y mitigar riesgos. La responsabilidad y los registros permiten demostrar el cumplimiento, mientras que las sanciones y mecanismos de aplicación disuaden del incumplimiento.
Para lograr y mantener el cumplimiento del RGPD, las empresas fuera de la UE deben realizar auditorías de datos periódicas, implementar políticas y procedimientos de privacidad sólidos, formar a los empleados en los principios del RGPD, establecer medidas de protección de datos y seguir los cambios normativos.
Las empresas fuera de la UE también afrontan retos al gestionar transferencias transfronterizas, el consentimiento y las solicitudes de los interesados, el cumplimiento de proveedores y terceros, la protección de datos en la nube y los cambios normativos. Adoptar buenas prácticas y solicitar orientación especializada ayuda a superar estos retos y generar confianza con los clientes europeos.
El RGPD representa un cambio importante en la regulación de la protección de datos y destaca la importancia de la privacidad y los derechos individuales. Las empresas fuera de la UE deben comprenderlo y cumplirlo de forma proactiva para gestionar la complejidad del entorno digital global y generar confianza con sus clientes europeos.
Preguntas frecuentes
¿Cuál es el propósito del RGPD?
El RGPD busca proteger la privacidad y los datos personales de las personas dentro de la Unión Europea (UE), y regular el tratamiento y la transferencia de sus datos personales.
¿A quién se aplica el RGPD?
El RGPD se aplica a cualquier organización que trate datos personales de personas dentro de la UE, con independencia de dónde esté ubicada.
¿Cuáles son los principios fundamentales del RGPD?
Incluyen el tratamiento lícito, leal y transparente de los datos personales, la limitación de la finalidad, la minimización de datos, la exactitud, la limitación del plazo de conservación, la integridad y confidencialidad y la responsabilidad proactiva.
¿Qué es un delegado de protección de datos (DPO)?
Un delegado de protección de datos (DPO) es una persona designada dentro de una organización para garantizar el cumplimiento del RGPD y actuar como punto de contacto para los interesados y las autoridades de control.
¿Cuál es la base jurídica para tratar datos personales conforme al RGPD?
Las bases jurídicas incluyen el consentimiento, la ejecución de un contrato, una obligación legal, los intereses vitales, una misión de interés público y los intereses legítimos.
¿Qué sanciones puede acarrear el incumplimiento del RGPD?
El incumplimiento puede acarrear sanciones importantes, incluidas multas de hasta 20 millones de euros o el 4 % del volumen de negocio anual mundial, la cantidad que sea mayor.

Related Posts