Fortalecer la ciberresiliencia

Table of Contents
La importancia de las pruebas de penetración periódicas para la ciberseguridad
Las pruebas de penetración periódicas son una parte importante de una estrategia eficaz de ciberseguridad. Al simular ataques realistas, las organizaciones identifican vulnerabilidades y debilidades en sus sistemas y toman medidas para corregirlas. Este artículo explica el papel de las pruebas de penetración en la ciberseguridad, su proceso, las herramientas y tecnologías empleadas, su importancia para el cumplimiento y el futuro de este campo.
Puntos clave
- Las pruebas de penetración periódicas ayudan a las organizaciones a identificar vulnerabilidades y debilidades en sus sistemas.
- Realizar pruebas periódicas ayuda a responder a las amenazas emergentes.
- Las técnicas habituales incluyen el escaneo de redes, el análisis de seguridad de aplicaciones web y el descifrado de contraseñas.
- Entre los retos están la necesidad de contar con especialistas cualificados y el posible impacto en los sistemas de producción.
- Las pruebas de penetración contribuyen al cumplimiento normativo, la protección de datos confidenciales y la mejora de la respuesta a incidentes.
El papel de las pruebas de penetración en la ciberseguridad
¿Qué son las pruebas de penetración?
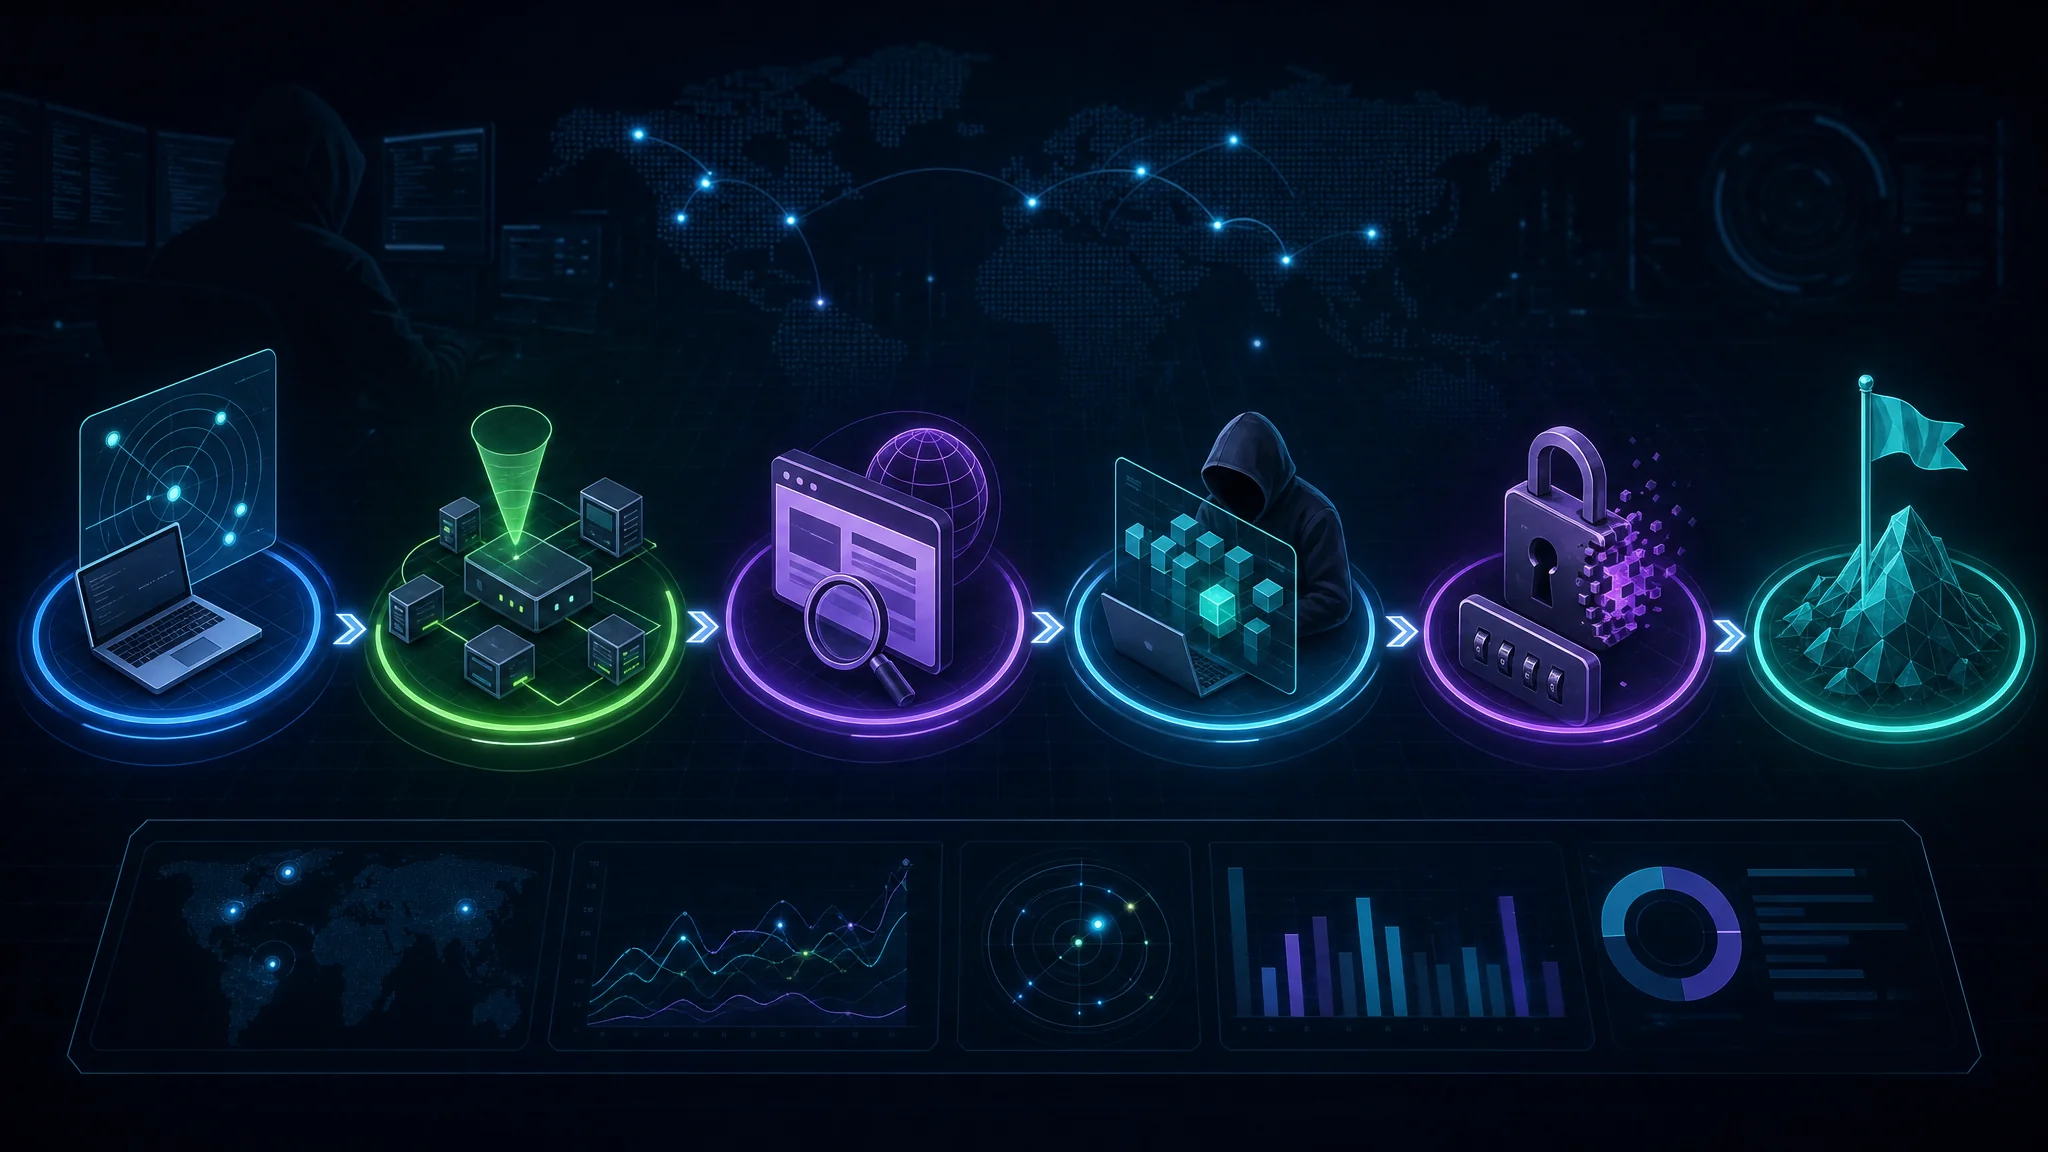
Las pruebas de penetración, también conocidas como hacking ético, son un proceso importante de ciberseguridad. Consisten en simular ataques realistas contra un sistema o una red para encontrar vulnerabilidades y debilidades. Las organizaciones pueden evaluar de forma proactiva sus medidas de seguridad y tomar las acciones necesarias para reducir los riesgos potenciales.
Las pruebas de penetración ayudan a descubrir y corregir vulnerabilidades antes de que las aprovechen actores maliciosos. Permiten conocer el estado de seguridad de una organización y la eficacia de sus controles.
Principales ventajas de las pruebas de penetración periódicas:
- Identificar vulnerabilidades: Las pruebas detectan vulnerabilidades en sistemas, redes y aplicaciones para que las organizaciones las corrijan antes de que alguien las aproveche.
- Evaluar los controles de seguridad: Al verificar su eficacia, las organizaciones comprueban si sus sistemas están protegidos adecuadamente.
- Mejorar la respuesta a incidentes: Las pruebas revelan brechas en los planes de respuesta y ayudan a mejorar la detección, la reacción y la recuperación ante incidentes de seguridad.
Además, las pruebas ayudan a cumplir los requisitos normativos, proteger los datos confidenciales y demostrar la debida diligencia en materia de ciberseguridad.
Consejo: Incluye pruebas de penetración periódicas en la estrategia de ciberseguridad de tu organización para comprobar de forma continua la eficacia de las medidas de seguridad.
Ventajas de las pruebas de penetración periódicas
Las pruebas de penetración periódicas refuerzan el estado de seguridad de una organización. Ayudan a:
Identificar vulnerabilidades: Los especialistas simulan ataques realistas y encuentran debilidades en sistemas, redes y aplicaciones que podrían aprovechar los atacantes.
Evaluar los controles de seguridad: La simulación de distintos escenarios de ataque permite medir la resiliencia de las defensas y detectar qué aspectos requieren mejoras.
Validar las inversiones en seguridad: Las pruebas indican si las inversiones de seguridad son eficaces. Las organizaciones pueden destinar recursos a los problemas más importantes.
Mitigar los riesgos: Identificar y corregir vulnerabilidades de forma proactiva reduce la posibilidad de ataques exitosos y limita el posible daño a las operaciones y la reputación.
Cumplir la normativa: Muchos marcos normativos exigen pruebas de penetración periódicas. Realizarlas demuestra el compromiso de la organización con la seguridad y el cumplimiento.
Mejorar la respuesta a incidentes: Simular ataques realistas revela brechas en los procesos. Las organizaciones pueden mejorar la detección, la respuesta y la recuperación.
Aumentar la concienciación sobre seguridad: Las pruebas enseñan al personal la importancia de la ciberseguridad, las amenazas potenciales y su función para mantener un entorno seguro.
Anticiparse a los atacantes: Probar continuamente los sistemas y las aplicaciones permite corregir vulnerabilidades antes de que se aprovechen.
Las pruebas de penetración periódicas forman parte de la estrategia de ciberseguridad de una organización. Ayudan a identificar vulnerabilidades, evaluar controles e inversiones, mitigar riesgos, cumplir la normativa, mejorar la respuesta a incidentes y aumentar la concienciación.
Técnicas habituales de pruebas de penetración
Las pruebas de penetración emplean varias técnicas para identificar vulnerabilidades y debilidades en un sistema o una red. Son esenciales para evaluar la seguridad de la infraestructura de una organización. Una de las principales es el escaneo de redes, que busca puertos abiertos, servicios y posibles puntos de entrada para los atacantes.
Otra técnica habitual es la evaluación de vulnerabilidades. Consiste en identificar y analizar debilidades en sistemas y redes, por ejemplo, mediante la revisión de configuraciones de software, niveles de parches y ajustes del sistema.
La explotación de vulnerabilidades es una técnica importante. El especialista intenta aprovechar vulnerabilidades identificadas para obtener acceso no autorizado o controlar el sistema. Esto permite evaluar el impacto de los problemas y la eficacia de los controles de seguridad existentes.
Las actividades posteriores a la intrusión incluyen mantener el acceso al sistema comprometido y recopilar más información. Así se simulan situaciones realistas y se evalúa el daño potencial que podría causar un atacante.
Por último, la elaboración de informes y la corrección son etapas esenciales. El equipo documenta los hallazgos, establece prioridades entre las vulnerabilidades y recomienda medidas correctivas. Así, las organizaciones pueden resolver debilidades y reforzar su seguridad.
Retos de las pruebas de penetración
Las pruebas de penetración presentan varios retos. Las organizaciones necesitan profesionales con experiencia que puedan realizar todo el proceso. Las medidas de seguridad están en constante evolución , por lo que los especialistas deben seguir las nuevas técnicas y herramientas. La complejidad de las infraestructuras informáticas actuales dificulta encontrar todas las vulnerabilidades y exige conocimientos amplios sobre distintos sistemas y tecnologías. Las pruebas también pueden interrumpir las operaciones normales. Las organizaciones deben planificarlas cuidadosamente y escoger el momento adecuado. Por último, la elaboración de informes y la corrección requieren una comunicación clara de las vulnerabilidades y las recomendaciones.
Buenas prácticas para pruebas de penetración eficaces
Las pruebas eficaces requieren planificación, ejecución y análisis cuidadosos. Estas prácticas ayudan a que el trabajo sea exhaustivo y útil:
Definir objetivos claros: Antes de iniciar una prueba, establece metas concretas. Así las actividades se ajustan a las necesidades de seguridad de la organización.
Definir un alcance completo: Especifica los sistemas, redes y aplicaciones que se probarán, además de los límites y restricciones. Esto ayuda a evitar consecuencias imprevistas.
Combinar pruebas automatizadas y manuales: Las herramientas automatizadas detectan vulnerabilidades comunes. Las pruebas manuales ayudan a encontrar problemas complejos y simular ataques realistas.
Seguir las amenazas y vulnerabilidades nuevas: Aparecen vulnerabilidades y técnicas de ataque nuevas con regularidad. Los especialistas deben mantenerse al día para que las pruebas sean completas.
Documentar y comunicar los hallazgos con claridad: Describe las vulnerabilidades, sus posibles efectos y las medidas correctivas recomendadas. Comparte informes claros y concisos con las partes interesadas.
Repetir las pruebas y reevaluar periódicamente: Las pruebas de penetración no deben ser una actividad única. Vuelve a probar sistemas y aplicaciones para comprobar las correcciones y encontrar nuevas vulnerabilidades. Así la organización mantiene un estado de seguridad sólido y reduce los riesgos.
Estas prácticas fortalecen las defensas y ayudan a corregir vulnerabilidades antes de que las aprovechen actores maliciosos.
El proceso de las pruebas de penetración
Planificación y definición del alcance
La planificación y la definición del alcance son etapas importantes de una prueba de penetración. En ellas se establecen los objetivos, el alcance y las limitaciones. Una planificación minuciosa ayuda a ejecutar la prueba de forma eficaz. Conviene tener en cuenta lo siguiente:
- Identificar los sistemas y recursos objetivo, tanto internos como externos.
- Definir la metodología de prueba, como las pruebas de caja negra, caja blanca o caja gris.
- Establecer las reglas de actuación, para que los especialistas y la organización tengan expectativas y canales de comunicación claros.
- Fijar el calendario, con tiempo suficiente para cada fase.
- Considerar el posible impacto de la prueba en los sistemas y operaciones de la organización.
Consejo: Incluye a las partes interesadas de distintos departamentos, como TI, seguridad y dirección. Así se obtiene una comprensión completa de la infraestructura y los objetivos de la organización.
Cuando termina la planificación y queda definido el alcance, los especialistas pueden pasar a la siguiente etapa.
Reconocimiento y recopilación de información
El reconocimiento y la recopilación de información son etapas importantes del proceso de pruebas de penetración. El especialista reúne toda la información posible sobre el sistema o la red objetivo para identificar posibles vulnerabilidades y debilidades. Esta etapa permite conocer mejor el objetivo y planificar los pasos posteriores.
Durante esta fase se emplean distintas técnicas y herramientas, entre ellas:
- Inteligencia de fuentes abiertas (OSINT): Recopilar información de fuentes públicas, como redes sociales, foros en línea y motores de búsqueda.
- Escaneo de redes: Identificar hosts activos, puertos abiertos y servicios que se ejecutan en la red objetivo.
- Enumeración de DNS: Recopilar información sobre los dominios, las direcciones IP y los servicios asociados con el objetivo.
- Ingeniería social: Obtener información mediante manipulación y engaño, como ataques de phishing o suplantación de identidad.
Los especialistas deben realizar el reconocimiento y la recopilación de información de forma ética y conforme a la ley. Deben contar con autorización y asegurarse de que sus acciones no causen daños ni vulneren la privacidad.
Además de conocimientos técnicos, el reconocimiento eficaz requiere buenas habilidades de análisis e investigación. Analizar e interpretar los datos recopilados es esencial para encontrar vulnerabilidades y planificar los siguientes pasos.
Una fase de reconocimiento bien ejecutada sienta las bases de una prueba de penetración satisfactoria. Aporta información valiosa y permite tomar decisiones fundamentadas.
Evaluación de vulnerabilidades
Un paso importante del proceso de pruebas de penetración es la evaluación de vulnerabilidades. Consiste en identificar y analizar posibles vulnerabilidades de un sistema o una red. Una evaluación exhaustiva ayuda a los especialistas a entender las debilidades que podrían aprovechar los atacantes. Identificar vulnerabilidades es fundamental para elaborar estrategias eficaces de mitigación y fortalecer el estado general de seguridad.
Explotación y actividades posteriores a la intrusión
La explotación y las actividades posteriores a la intrusión son etapas importantes de las pruebas de penetración. Durante la explotación, el especialista intenta aprovechar las vulnerabilidades identificadas en la evaluación. Busca obtener acceso o control no autorizado del sistema o la red objetivo. El propósito es simular ataques realistas y evaluar el impacto de una explotación exitosa.
Después de conseguir acceso, el especialista intenta mantenerlo y elevar sus privilegios en el sistema o la red comprometidos. Esta fase simula las acciones de un atacante con experiencia después de vulnerar el entorno. Al seguir examinando el sistema, el especialista puede identificar más vulnerabilidades, recopilar información confidencial y evaluar posibles daños.
Para realizar estas actividades, los especialistas emplean distintas herramientas y técnicas:
- Marcos de explotación: Herramientas como Metasploit ofrecen exploits y cargas útiles preconfigurados para probar vulnerabilidades.
- Técnicas de elevación de privilegios: Los especialistas aumentan sus privilegios en un sistema comprometido, por ejemplo, aprovechando errores de configuración o controles de acceso débiles.
- Salto entre sistemas: Se usa un sistema comprometido como punto intermedio para acceder a otros sistemas de la red objetivo.
Los especialistas deben actuar con cautela en la explotación y las actividades posteriores, y respetar las pautas éticas. El objetivo es encontrar vulnerabilidades de forma controlada, sin causar daños ni interrupciones al entorno objetivo. Las pruebas exhaustivas permiten conocer el estado de seguridad y reducir los riesgos de forma proactiva.
Informes y corrección
Una vez finalizadas las pruebas, la siguiente etapa es la elaboración de informes y la corrección. Consiste en documentar los hallazgos y las vulnerabilidades detectadas, además de recomendar medidas para resolverlas.
Un proceso estructurado ayuda a abordar los problemas de forma eficaz. Incluye estos pasos:
Documentación: Describe detalladamente las vulnerabilidades, su impacto y los riesgos potenciales.
Priorización: Ordena las vulnerabilidades según su gravedad y su posible efecto en los sistemas y los datos de la organización.
Recomendaciones: Para cada vulnerabilidad, especifica los pasos necesarios para corregirla.
Colaboración: La colaboración entre el equipo de pruebas y los equipos de TI y seguridad de la organización es esencial para resolver los problemas.
Validación: Después de implementar las correcciones, vuelve a probar para verificar su eficacia.
Cierre: El proceso de pruebas de penetración termina cuando todas las vulnerabilidades se han corregido y validado.
Consejo: Establece un plazo claro para las correcciones y comprueba que todas las vulnerabilidades identificadas se resuelvan a tiempo.
La fase de informes y corrección es fundamental para la eficacia general de las pruebas de penetración. Permite que las organizaciones resuelvan vulnerabilidades de forma proactiva y refuercen su ciberseguridad.
Herramientas y tecnologías de pruebas de penetración
Herramientas de escaneo de redes
Las herramientas de escaneo de redes son importantes en el proceso de pruebas de penetración . Analizan redes para encontrar vulnerabilidades y debilidades que podrían aprovechar actores maliciosos. Los análisis ofrecen información sobre el estado de seguridad de la red y las áreas que requieren atención o corrección. También proporcionan una vista de la infraestructura, los dispositivos conectados, los puertos abiertos y los servicios que se ejecutan en ellos. Estos datos ayudan a entender la superficie de ataque y las posibles entradas.
Herramientas de análisis de seguridad para aplicaciones en línea
Los escáneres de seguridad para aplicaciones web detectan vulnerabilidades y debilidades en las aplicaciones para ayudar a proteger los datos confidenciales frente a posibles ataques. Al simular técnicas de ataque realistas , encuentran fallos comunes como la inyección SQL, el cross-site scripting (XSS) y las referencias directas a objetos no seguras. Sus resultados ayudan a entender el estado de seguridad de las aplicaciones y mitigar riesgos de forma proactiva.
Herramientas para descifrar contraseñas
Estas herramientas ayudan a evaluar la solidez de las contraseñas que se utilizan en los sistemas de una organización. Aplican distintas técnicas para encontrar contraseñas débiles y vulnerabilidades potenciales. Al simular ataques realistas, los especialistas evalúan las políticas de contraseñas y explican a las partes interesadas la importancia de usar claves robustas.
Herramientas de auditoría de redes inalámbricas
Las herramientas de auditoría de redes inalámbricas ayudan a encontrar vulnerabilidades en las redes Wi-Fi y reducir los riesgos. Wireshark es una herramienta conocida que captura y analiza el tráfico de red. Los detalles de los paquetes ayudan a identificar actividades sospechosas o maliciosas.
Otra herramienta importante es Aircrack-ng, que permite probar la seguridad de las redes Wi-Fi. Puede descifrar claves WEP y WPA-PSK, lo que permite evaluar la solidez del cifrado. Aircrack-ng también incluye funciones para capturar e inyectar paquetes.
Los especialistas también pueden usar Kismet, un detector de redes inalámbricas de código abierto, analizador de tráfico y sistema de detección de intrusiones. Kismet detecta y registra redes inalámbricas, incluidas las ocultas, y captura tráfico para analizarlo. Ofrece información sobre las redes cercanas, como el SSID, la dirección MAC y la intensidad de la señal.
NetStumbler es una herramienta para Windows que detecta redes inalámbricas. Muestra el SSID, la dirección MAC, el canal y la intensidad de la señal. También sirve para resolver problemas básicos de red e identificar posibles interferencias.
Las herramientas de auditoría inalámbrica ayudan a detectar vulnerabilidades, analizar el tráfico y evaluar la solidez del cifrado. Así, los especialistas pueden proteger las redes y preservar la confidencialidad e integridad de los datos transmitidos.
Marcos de ingeniería social
Los marcos de ingeniería social ofrecen un método estructurado para simular ataques realistas y evaluar la vulnerabilidad de una organización. Ayudan a detectar debilidades en los controles de seguridad relacionados con las personas y a planificar medidas de mitigación. El phishing y el phishing dirigido engañan a las personas para que revelen información confidencial o realicen acciones que comprometan la seguridad. La creación de pretextos consiste en inventar una identidad o situación para obtener información. El acceso por seguimiento y la observación por encima del hombro aprovechan la confianza o la observación visual para acceder sin autorización a áreas restringidas o información sensible. Estas técnicas solo deben usarse en pruebas de penetración autorizadas.
El papel de las pruebas de penetración en el cumplimiento
Identificar vulnerabilidades y debilidades
Identificar vulnerabilidades y debilidades es un aspecto importante de las pruebas de penetración. Las evaluaciones exhaustivas revelan fallos que podrían aprovechar los atacantes. El especialista examina de forma sistemática el sistema, la red o la aplicación objetivo para encontrar debilidades que permitan accesos no autorizados o filtraciones de datos.
Los especialistas combinan pruebas manuales, herramientas automatizadas de escaneo y marcos de evaluación de vulnerabilidades. Juntos, estos métodos ofrecen una visión completa de la seguridad y recomendaciones prácticas para corregir los problemas.
Además de las revisiones técnicas, los especialistas analizan las políticas y los procedimientos de seguridad y la concienciación del personal. Este enfoque permite identificar debilidades humanas, como la vulnerabilidad a la ingeniería social o la falta de formación.
Para presentar los hallazgos se utilizan métodos cuantitativos y cualitativos. Un informe puede describir las vulnerabilidades, su posible impacto y las recomendaciones de mitigación. Una lista priorizada según la gravedad y la facilidad de explotación permite asignar recursos a las correcciones con eficacia.
La identificación de vulnerabilidades es un proceso continuo. A medida que la tecnología cambia y surgen nuevas amenazas, las organizaciones deben realizar pruebas de penetración periódicas. La evaluación y corrección constantes fortalecen la seguridad y protegen los datos confidenciales frente al acceso no autorizado.
Proteger los datos confidenciales
La protección de datos confidenciales es fundamental para la ciberseguridad. Si se ven comprometidos, puede haber consecuencias financieras, legales o de reputación. El cifrado protege los datos al transformarlos en un formato que solo puede leerse con la clave de descifrado correcta. Aunque alguien los intercepte, seguirán siendo ilegibles e inútiles para personas no autorizadas.
Otra medida importante es el control de acceso. Los permisos estrictos y los mecanismos de autenticación garantizan que solo las personas autorizadas accedan a la información confidencial. Limitar el acceso reduce el riesgo de divulgación o uso indebido.
Además del cifrado y el control de acceso, las organizaciones deberían considerar soluciones de prevención de pérdida de datos (DLP). Estas herramientas supervisan y evitan la transmisión o el almacenamiento no autorizados de información sensible. Pueden detectar y bloquear intentos de enviar datos por correo electrónico, transferencia de archivos u otros canales.
Las organizaciones también deberían realizar clasificaciones de datos periódicas según su nivel de sensibilidad. Así pueden seleccionar medidas de seguridad, asignar recursos e identificar los activos de datos más importantes para protegerlos adecuadamente.
Proteger datos confidenciales requiere una combinación de cifrado, control de acceso, prevención de pérdida de datos y clasificación. Estas medidas reducen el riesgo de filtraciones y protegen información valiosa.
Mejorar la respuesta a incidentes
Las pruebas de penetración ayudan a encontrar vulnerabilidades en sistemas y redes y mejorar la respuesta a incidentes. La respuesta a incidentes incluye detectar sucesos de seguridad, actuar y recuperar las operaciones. Los equipos colaboran para limitar el impacto y restablecer el funcionamiento normal.
Las pruebas de penetración contribuyen a mejorar la respuesta de varias maneras:
Identificar vulnerabilidades: Las pruebas revelan problemas que podrían aprovechar los atacantes. Las organizaciones pueden aplicar parches u otras medidas para reducir la posibilidad de un ataque exitoso.
Probar los planes de respuesta: La simulación de ataques realistas permite evaluar los procedimientos y hacer las mejoras necesarias.
Mejorar las capacidades de respuesta: Los hallazgos y las recomendaciones ayudan a actualizar procedimientos, formar al personal e implementar herramientas o tecnologías nuevas.
Reforzar la coordinación: Las pruebas reúnen a los equipos de TI, seguridad y respuesta a incidentes. Una mejor coordinación y comunicación facilita una respuesta más eficaz.
Las pruebas de penetración periódicas refuerzan la capacidad de respuesta. Identificar vulnerabilidades, comprobar planes, mejorar capacidades y coordinar equipos ayuda a las organizaciones a prepararse y responder ante incidentes de seguridad.
Demostrar la diligencia debida
Demostrar la diligencia debida es un aspecto importante de las pruebas de penetración. Las organizaciones realizan evaluaciones exhaustivas y toman medidas para proteger sistemas y datos. Las pruebas periódicas identifican de forma proactiva vulnerabilidades ocultas y debilidades en infraestructura, aplicaciones y procesos. Así pueden corregirse antes de que las aprovechen actores maliciosos.
El futuro de las pruebas de penetración
Tecnologías y amenazas emergentes
Las tecnologías emergentes ofrecen oportunidades y retos para la ciberseguridad. Introducen nuevas vías de ataque y vulnerabilidades que los ciberdelincuentes pueden aprovechar. Los especialistas deben seguir estas tecnologías y las amenazas relacionadas.
El Internet de las cosas (IoT) conecta dispositivos y objetos que se comunican e intercambian datos. La expansión de los dispositivos IoT plantea riesgos, como mecanismos de autenticación débiles, protocolos de comunicación inseguros y acceso no autorizado a datos confidenciales.
La inteligencia artificial (IA) también plantea retos de ciberseguridad. Los sistemas de IA tienen aplicaciones en varios sectores, pero también presentan riesgos. Los adversarios pueden usar algoritmos de IA para lanzar ataques sofisticados, como correos de phishing generados por IA o programas maliciosos que la utilizan.
Para responder a estas amenazas, los especialistas deben adaptar de forma continua sus estrategias y defensas. Los dispositivos IoT requieren mecanismos sólidos de autenticación y cifrado. Las organizaciones también pueden invertir en soluciones de seguridad con IA para detectar y mitigar ataques que la utilizan.
El rápido avance tecnológico trae oportunidades y retos para la ciberseguridad. Los especialistas deben mantenerse alerta y adaptar sus estrategias a las tecnologías nuevas y las amenazas relacionadas.
Automatización e inteligencia artificial en las pruebas de penetración
La automatización y la inteligencia artificial (IA) transforman las pruebas de penetración y ofrecen ventajas a los especialistas. Permiten identificar vulnerabilidades con más rapidez y eficacia, lo que ayuda a las organizaciones a anticiparse a las amenazas. Al automatizar tareas repetitivas y usar algoritmos de IA, los especialistas pueden centrarse en analizar problemas complejos y desarrollar estrategias de mitigación.
Pruebas continuas y DevSecOps
Las pruebas continuas y DevSecOps son conceptos importantes de ciberseguridad. Las pruebas continuas integran actividades de verificación en todo el ciclo de vida del desarrollo de software para detectar y corregir vulnerabilidades pronto. Este enfoque acelera la detección y resolución de problemas y reduce el riesgo de filtraciones.
DevSecOps integra prácticas de seguridad en el proceso de desarrollo de software. Los equipos de desarrollo, operaciones y seguridad colaboran para incorporar la seguridad en cada etapa del ciclo.
Las organizaciones pueden aplicar estas prácticas para implementar pruebas continuas y DevSecOps:
- Automatización: Automatiza las pruebas de seguridad para obtener una cobertura constante y completa.
- Integración: Integra herramientas y procesos de seguridad en la canalización de desarrollo para detectar y corregir vulnerabilidades con antelación.
- Colaboración: Fomenta la colaboración entre los equipos de desarrollo, operaciones y seguridad para que la seguridad sea una responsabilidad compartida.
- Formación: Ofrece formación continua a desarrolladores y otras partes interesadas sobre buenas prácticas de seguridad.
Adoptar pruebas continuas y DevSecOps mejora la seguridad de las aplicaciones y reduce el riesgo de ciberataques.
Consideraciones éticas en las pruebas de penetración
Las consideraciones éticas son esenciales en las pruebas de penetración. Los especialistas deben actuar de acuerdo con estándares y principios éticos. Los ciberdelincuentes cambian sus tácticas para aprovechar vulnerabilidades en sistemas y redes . Por eso, los especialistas deben mantenerse al día con las pautas éticas y las buenas prácticas.
Habilidades y formación para especialistas en pruebas de penetración
Los especialistas en pruebas de penetración necesitan una base sólida en redes, sistemas operativos y lenguajes de programación. También deben conocer los principios de seguridad y las buenas prácticas. Las técnicas y herramientas de hacking ético son esenciales para realizar pruebas eficaces.
Para convertirse en especialistas cualificados, conviene recibir formación formal y obtener certificaciones pertinentes, como Certified Ethical Hacker (CEH) o Offensive Security Certified Professional (OSCP). Estas certificaciones acreditan los conocimientos y las habilidades necesarias para las pruebas de penetración.
Además de habilidades técnicas, los especialistas necesitan pensamiento analítico y capacidad para resolver problemas. Deben ser capaces de pensar como un atacante e identificar vulnerabilidades potenciales en sistemas y aplicaciones.
Para mantenerse al día con las últimas tendencias y técnicas, los profesionales deben seguir aprendiendo, asistir a conferencias de ciberseguridad y participar en competiciones capture the flag (CTF).
La combinación de conocimientos técnicos, pensamiento analítico y aprendizaje continuo ayuda a los especialistas a identificar y mitigar los riesgos de seguridad.
El campo de las pruebas de penetración evoluciona rápidamente. A medida que avanzan las tecnologías y las amenazas se vuelven más sofisticadas, las organizaciones deben reforzar la ciberseguridad. En simeononsecurity.com encontrarás información y recursos de seguridad elaborados por especialistas. El sitio ofrece a principiantes y profesionales información sobre tendencias, buenas prácticas y recursos para desarrollar sus habilidades . Visita simeononsecurity.com para aprender más sobre ciberseguridad.
Conclusión
Las pruebas de penetración periódicas ayudan a mantener la seguridad y la resiliencia de las defensas cibernéticas de una organización. Las evaluaciones sistemáticas permiten encontrar vulnerabilidades y debilidades y corregir las brechas de seguridad antes de que alguien las aproveche. Entre sus ventajas están una mejor respuesta a incidentes, el cumplimiento normativo y una mayor protección de los datos confidenciales. Las pruebas eficaces requieren planificación cuidadosa, herramientas y tecnologías adecuadas y buenas prácticas. A medida que evoluciona la ciberseguridad, las pruebas deben adaptarse a nuevas tecnologías y amenazas, incorporar automatización e inteligencia artificial e integrarse con las pruebas continuas y DevSecOps. Las consideraciones éticas y la formación continua de los especialistas también son fundamentales para aplicar esta práctica de manera responsable y eficaz.
Preguntas frecuentes
¿Qué son las pruebas de penetración?
Las pruebas de penetración, también llamadas hacking ético, son una forma proactiva de identificar vulnerabilidades en sistemas y redes informáticos. Simulan ataques realistas para evaluar el estado de seguridad de una organización.
¿Por qué son importantes las pruebas de penetración periódicas?
Ayudan a identificar y corregir vulnerabilidades antes de que las aprovechen actores maliciosos. Permiten a las empresas anticiparse a las amenazas cibernéticas y proteger los datos confidenciales.
¿Qué ventajas ofrecen las pruebas de penetración periódicas?
Entre las ventajas están identificar debilidades en los controles de seguridad, validar la eficacia de las medidas, mejorar la respuesta a incidentes y cumplir los requisitos normativos.
¿Qué técnicas se usan habitualmente en las pruebas de penetración?
Las técnicas habituales incluyen el escaneo de redes, la evaluación de vulnerabilidades, su explotación, la ingeniería social y el descifrado de contraseñas. Ayudan a detectar debilidades desde distintos ángulos.
¿Qué retos presentan las pruebas de penetración?
Algunos retos son los entornos de red complejos, las técnicas de ataque cambiantes, las limitaciones de tiempo y recursos y la necesidad de especialistas cualificados. Una planificación y coordinación cuidadosas ayudan a gestionarlos.
¿Qué buenas prácticas hacen eficaces las pruebas de penetración?
Algunas son definir objetivos claros, obtener autorización, combinar métodos automatizados y manuales, documentar con precisión los hallazgos y recomendar medidas correctivas concretas.

Related Posts