Por qué el reenvío de puertos no funciona en T-Mobile Home Internet

Table of Contents
Los gateways de consumo de T-Mobile 5G Home Internet no ofrecen reenvío de puertos configurable. Añadir una regla a un segundo router no cambia los ajustes del gateway del operador ni crea una ruta pública de entrada. T-Mobile tampoco documenta una opción de modo puente ni un ajuste del tipo de traducción de direcciones de red (NAT). Ajustes del gateway de T-Mobile .
Este artículo trata sobre Home Internet celular. Considera la fibra y los productos empresariales como servicios separados, cada uno con sus propias funciones documentadas.
Puntos clave
- Identifica el límite: distingue una función del gateway de la traducción de direcciones ascendente.
- Inspecciona la ruta: registra a qué dispositivo pertenece cada dirección y puerto.
- Compara alternativas: adapta el acceso de los clientes y los requisitos del protocolo a un método de alojamiento.
- Documenta una decisión: prepara un plan de conexión con una prueba y una alternativa.
Antes de empezar
Público: usuarios de T-Mobile Home Internet celular que quieren acceder a un servicio doméstico desde fuera. Requisitos: acceso al servidor, a sus ajustes de red local y a la información de estado del gateway proporcionado. Una segunda conexión a Internet ayuda para la prueba remota final.
Tiempo estimado: 15–20 minutos para reunir requisitos y realizar comprobaciones locales. Configurar un método de acceso alternativo requiere más tiempo. Dificultad: de principiante a intermedia. El objetivo es elegir una conexión con fundamento, no añadir otra regla de router que no se use.
Por qué una regla de puerto local no basta
El reenvío de puertos dirige el tráfico entrante de un router a un destino interno. Para que un servidor doméstico reciba tráfico de Internet no solicitado, la ruta debe funcionar a través de cada dispositivo ascendente pertinente. Una conexión local correcta confirma que se puede llegar al servidor desde tu red, no desde fuera.
El NAT de nivel de operador (CGNAT) añade traducción de direcciones dentro de la red del proveedor. Los abonados comparten la capacidad pública de IPv4 y el proveedor controla la traducción externa. RFC 6598 reserva 100.64.0.0/10 para el espacio de direcciones compartido que se usa en este tipo de despliegue.
RFC 6598
.
La compatibilidad del gateway y el NAT del operador son problemas distintos. La página de soporte de T-Mobile confirma la limitación del gateway. CGNAT explica por qué configurar tu propio router tampoco basta cuando la traducción ascendente queda fuera de tu control. La ausencia de un menú de reenvío de puertos no revela por sí sola el diseño completo de la red del operador.
En la práctica, debes elegir un modelo de conexión. Usa una red superpuesta para el acceso privado, un túnel saliente para un servicio HTTP o un endpoint alojado si los usuarios externos necesitan acceso público. Prueba el método elegido desde otra red. Una solicitud correcta en la LAN no demuestra que se pueda acceder desde Internet.
| Cambio | Qué cambia | Qué queda sin resolver |
|---|---|---|
| Regla en un segundo router | Reenvío en tu router | Gateway del operador y ruta ascendente |
| Otro resolver DNS | Resolución de nombres | Conectividad entrante |
| Nombre de DNS dinámico | Un nombre que sigue una dirección | Una ruta entrante utilizable |
| Wi-Fi más rápido | Rendimiento inalámbrico local | Acceso desde Internet |
El direccionamiento dinámico significa que una dirección cambia con el tiempo. No es lo mismo que compartir una dirección mediante NAT. T-Mobile documenta el direccionamiento dinámico y, en esta página de soporte, no describe una opción de consumo para cambiar Home Internet a una dirección estática. Limitaciones de conexión de T-Mobile .
Rastrea quién controla las direcciones
En un ejemplo con NAT del proveedor, la ruta atraviesa varios límites independientes:
Cliente remoto -> traducción del proveedor -> gateway doméstico -> router opcional -> servidor
                     controlada por el proveedor   dispositivos y ajustes locales
Una dirección que ve un sitio web describe la conexión que llega a ese sitio. No demuestra que haya una asignación entrante hacia tu servidor. Los requisitos de CGN describen las asignaciones mediante la identidad del abonado, la dirección externa, el puerto y la hora. RFC 6888 .
Registra la interfaz: distingue la dirección local del servidor, la dirección WAN del segundo router, la dirección que muestra el gateway celular y lo que observa un servicio externo. Aquí, WAN se refiere al lado ascendente de un router. Una dirección sin la etiqueta de interfaz aporta pocas pruebas de diagnóstico.
Considera esta observación ilustrativa, con direcciones reservadas para documentación en el lado público:
| Punto de observación | Ejemplo | Interpretación |
|---|---|---|
| LAN del servidor | 192.168.50.10 | Destino local |
| WAN del segundo router | 192.168.12.20 | Hay otra red privada más arriba |
| Comprobación externa de IPv4 | 203.0.113.25 | Dirección visible desde fuera |
Conclusión respaldada: el segundo router está detrás de otra red privada. Conclusión no respaldada: el valor WAN demuestra el esquema exacto de traducción del operador. Inspecciona por separado el gateway celular si su página de estado muestra la dirección pertinente.
Pista del espacio de direcciones: una dirección del lado del proveedor dentro de 100.64.0.0/10 pertenece al espacio compartido. Registra qué interfaz la muestra. Si una herramienta de red privada también asigna direcciones de este rango, una captura sin etiquetas resulta ambigua.
RFC 6598
define el rango.
Comprueba el servicio local
Para un panel HTTP, ejecuta esta solicitud desde otro dispositivo Linux o macOS en tu red doméstica. Sustituye la dirección y el puerto de ejemplo por los de tu servidor:
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout limita el tiempo para establecer la conexión. --max-time limita la solicitud completa. --output descarta el cuerpo de respuesta y --write-out muestra el estado HTTP. Estas opciones se documentan en el
manual de curl
.
Interpreta el resultado: una respuesta HTTP, incluida una solicitud de autenticación, demuestra que un endpoint HTTP respondió en esta ruta. Confirma su identidad en el navegador. Un tiempo de espera agotado no identifica la capa que falla. Después revisa la dirección de escucha, el puerto y el cortafuegos del host.
Esta comprobación corresponde a HTTP. Un juego que utiliza UDP necesita una prueba adecuada para ese protocolo.
Elige una alternativa adecuada para el servicio
El acceso privado y el alojamiento público tienen requisitos distintos. Primero decide quién necesita conectarse y si acepta instalar un cliente.
TCP transporta un flujo ordenado por una conexión. UDP transporta datagramas individuales. El alojamiento debe admitir el protocolo de transporte de la aplicación, aunque dos servicios usen el mismo número de puerto.
| Necesidad | Enfoque que debes evaluar | Restricción principal |
|---|---|---|
| Tu portátil debe llegar al servidor doméstico | Red privada de Tailscale | Registrar dispositivos y configurar reglas de acceso |
| Panel privado en un navegador | Cloudflare Tunnel con Access | Configurar el nombre de host y la política de identidad |
| Sitio para visitantes públicos | Alojamiento público o un túnel adecuado | Revisar protocolo, capacidad y requisitos del servicio |
| Servidor de juegos para clientes habituales | Alojamiento con compatibilidad documentada para puertos entrantes | Cumplir los requisitos TCP/UDP del juego |
Tailscale intenta una conexión directa y admite tráfico retransmitido cuando falla la comunicación directa. Así evitas reenviar manualmente un puerto doméstico, aunque la ruta resultante afecta al rendimiento. Lee la descripción general de las conexiones de Tailscale y nuestra explicación de los relés .
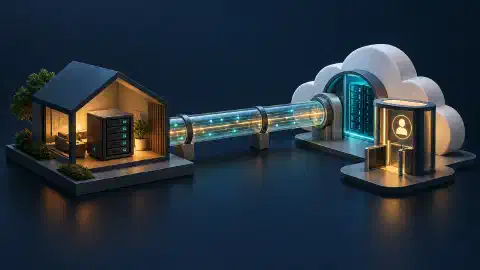
Cloudflare Tunnel establece una conexión saliente desde tu servidor. Para un panel privado, combínalo con una política de Access. Publicar un nombre de host sin esa política no añade una comprobación de identidad. Consulta la conectividad de Tunnel y Tunnel frente a Access .
Una suscripción a VPN por sí sola no especifica una solución de alojamiento entrante. Antes de comprar un servicio, comprueba los protocolos compatibles, los puertos expuestos, las opciones de autenticación y las restricciones. Para un servidor de juegos, pregunta por los puertos UDP que requiere el juego.
¿Qué ocurre con IPv6?
La dirección IPv6 y el permiso para recibir tráfico son requisitos separados. IPv6 reduce la dependencia de la traducción de direcciones IPv4, mientras que el filtrado con estado del gateway sigue controlando las conexiones entrantes. RFC 6092 describe el filtrado IPv6 residencial, incluido el tratamiento del tráfico no solicitado. No documenta los ajustes de tu gateway de T-Mobile. Recomendaciones de seguridad para IPv6 residencial .
Evalúa la ruta completa: el cliente remoto necesita conectividad IPv6, el servidor requiere una dirección y un proceso de escucha apropiados, y la red debe permitir el tráfico. Una solicitud web IPv6 correcta demuestra una ruta saliente. No prueba que un cliente de Internet llegue a tu servidor.
| Prueba | Qué establece |
|---|---|
| Una dirección IPv6 en el servidor | Se asignó una dirección a una interfaz |
| Una solicitud IPv6 saliente correcta | Este cliente llegó a un servicio externo |
| Respuesta de una aplicación remota | La ruta entrante de la aplicación probada funciona |
Regla de decisión: elige alojamiento IPv6 solo después de confirmar la ruta entrante completa y la compatibilidad de los clientes. No consideres la asignación de una dirección como sustituto de una prueba remota de la aplicación.
Comprueba la aplicación antes de cambiar la red
Sigue estos pasos de diagnóstico para separar los fallos locales de las limitaciones del acceso remoto:
- Conexión local: confirma que otro dispositivo doméstico llega a la dirección local y al puerto previsto del servidor.
- Configuración del servicio: confirma que la aplicación escucha en la interfaz esperada y que el cortafuegos del host permite el cliente previsto.
- Público: decide si el acceso debe ser privado o público.
- Prueba remota: prueba el túnel o la red privada seleccionados desde otra conexión a Internet.
- Rendimiento: mide la carga real después de establecer la conectividad.
Una prueba local fallida requiere atención antes de elegir un servicio de acceso remoto. El reenvío de puertos no corrige una aplicación que escucha en la interfaz equivocada.
Elige una opción de alojamiento
Escenario: quieres consultar el panel de tu casa mientras viajas y dos amigos quieren conectarse a un servidor de juegos. El panel usa HTTP. El juego requiere UDP y tus amigos quieren usar los clientes de juego habituales sin instalar otro cliente de red.
Separa los requisitos. Un panel en el navegador con una lista pequeña de identidades encaja con una solución web publicada con autenticación. El juego necesita una ruta pública que admita el transporte y los clientes que requiere. Resolver el primer requisito no demuestra que el segundo sea compatible.
| Requisito | Opción razonada |
|---|---|
| Panel privado en un navegador | Evaluar Tunnel y Access |
| Acceso personal con dispositivos registrados | Evaluar una red superpuesta privada |
| Clientes públicos de juegos UDP | Evaluar un alojamiento con disponibilidad UDP documentada |
Pregunta de comprobación: ¿el DNS dinámico hace accesible el juego por una ruta entrante que no existe? No. Actualizar un nombre de host no crea la asignación ni el proceso de escucha necesarios. Descarta propuestas que solo cambien el nombre y dejen la ruta sin explicar.
Anota la compensación: trasladar el juego a un alojamiento externo añade costes recurrentes y administración. Pedir a los amigos que se unan a una red privada cambia sus requisitos de configuración. Elige después de decidir qué limitación es negociable.
Crea un plan de conexión
Crea un plan para un servicio con estos campos:
Aplicación y puertos TCP/UDP necesarios:
Personas o dispositivos que necesitan acceso:
Si se acepta instalar un cliente:
Resultado de la prueba del servicio local:
Ruta entrante disponible:
Método de acceso elegido:
Método de autenticación:
Prueba remota y criterio de éxito:
Alternativa si la prueba falla:
Criterio de finalización: cada paso desde el cliente remoto hasta la aplicación tiene un responsable y un mecanismo compatible. Para un túnel doméstico, incluye el conector. Para alojamiento externo, incluye el cortafuegos del host y el proceso de escucha público. Mantén visibles los supuestos no verificados hasta que los compruebes.
Próximos pasos
Para un panel en el navegador, empieza con la guía de configuración de Cloudflare Tunnel y añade Access. Para más contexto del servicio, lee la descripción general de T-Mobile Home Internet .

Related Posts