Cómo protegerse del ransomware

Table of Contents
Ataques de ransomware: qué son, cómo funcionan y cómo protegerse
Los ataques de ransomware se han convertido en una de las formas más frecuentes y dañinas de ciberdelincuencia en los últimos años. Comprender cómo funcionan y qué consecuencias pueden tener es fundamental tanto para las personas como para las organizaciones. En este artículo se explican los mecanismos del ransomware, se presentan casos conocidos y se ofrecen estrategias eficaces para protegerse de estas campañas maliciosas.
Comprender los ataques de ransomware
La protección frente al ransomware comienza por entender bien el riesgo. Empecemos con la definición del término ransomware.
El ransomware es un tipo de software malicioso que cifra archivos de un equipo o una red y los deja inaccesibles hasta que se paga un rescate. Suele llegar mediante correos de phishing, archivos adjuntos maliciosos o sitios web comprometidos.
Los ataques de ransomware representan una amenaza importante porque pueden paralizar las operaciones de una persona u organización y causar graves pérdidas económicas.
Historia de los ataques de ransomware
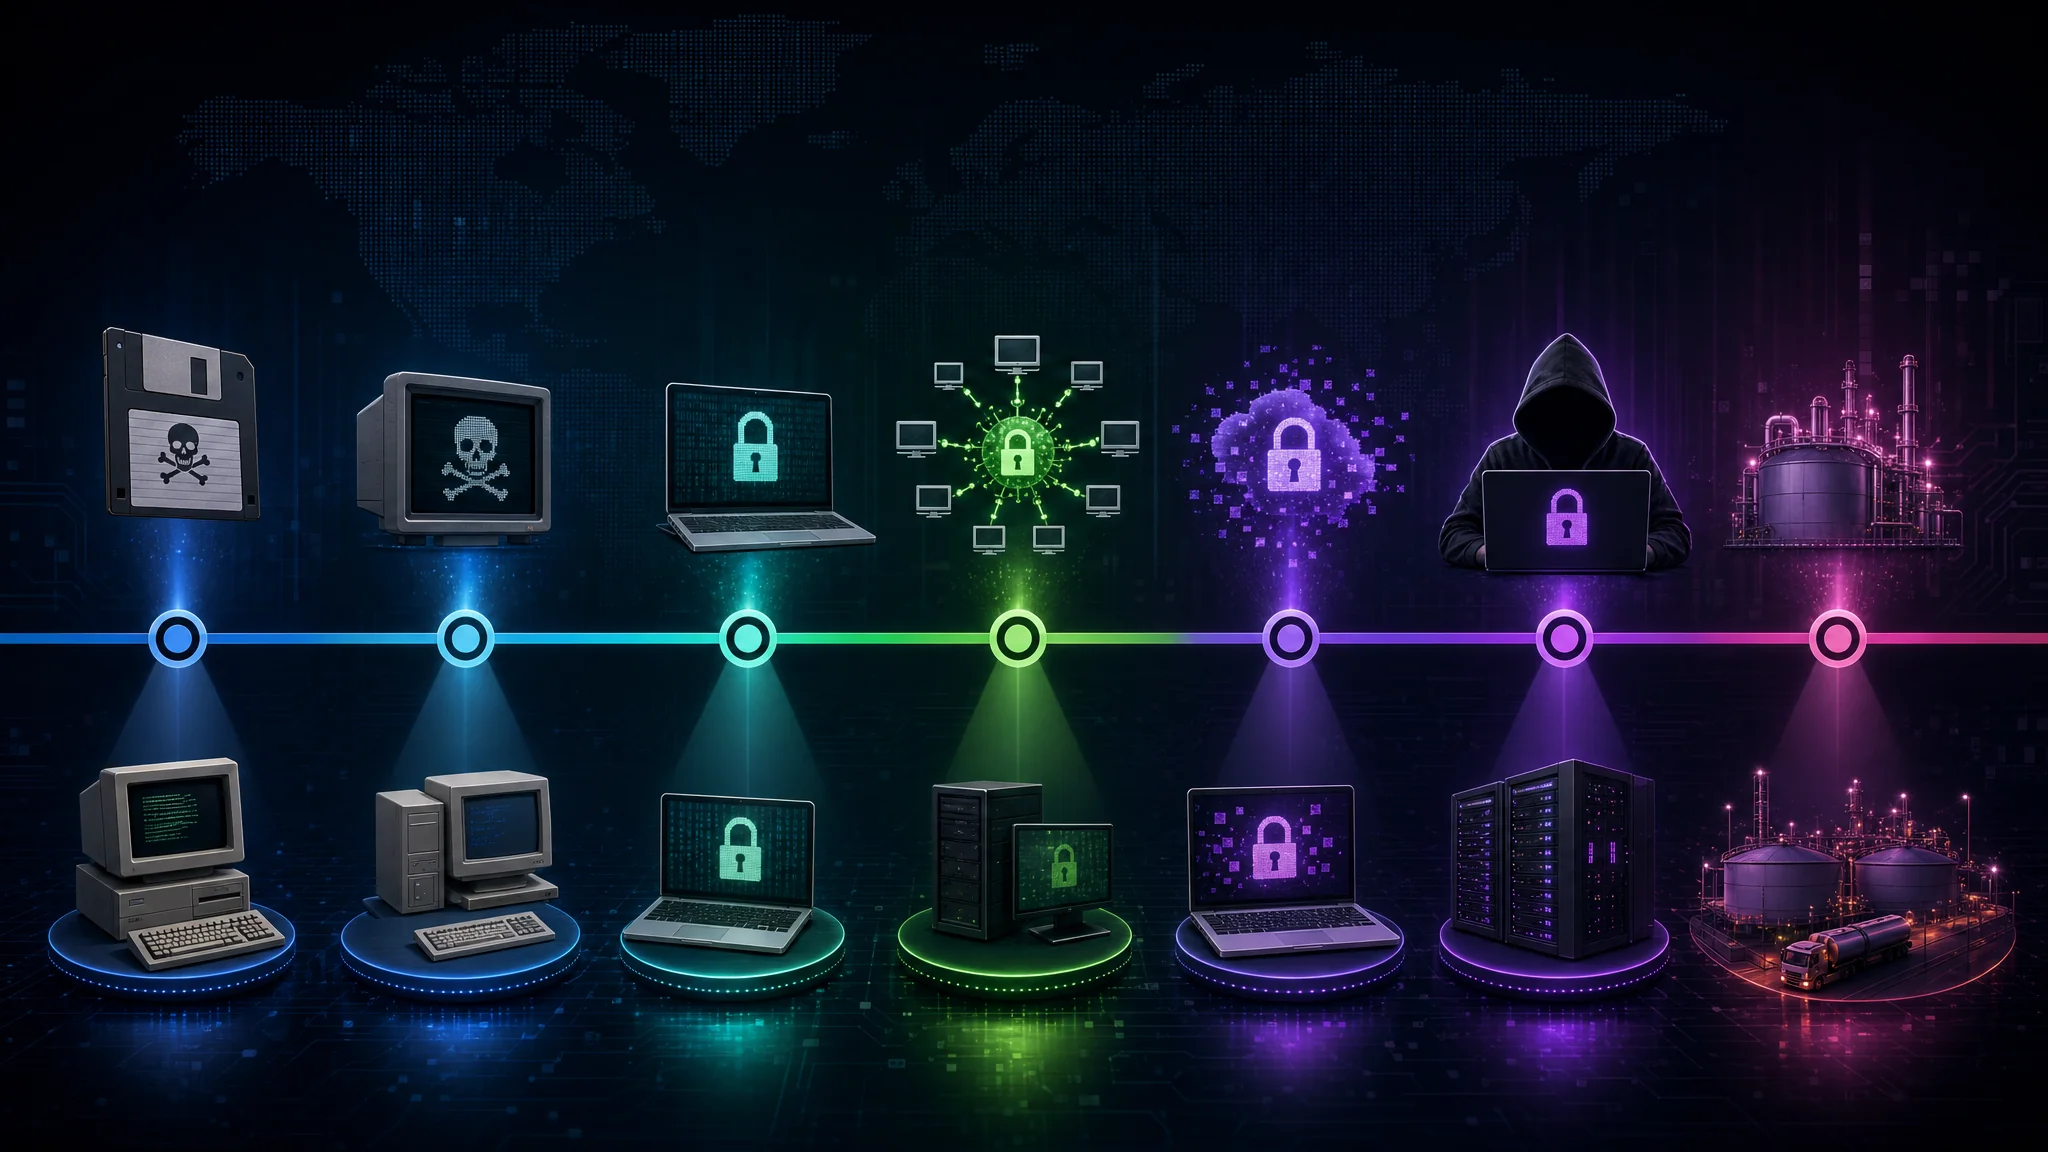
Los ataques de ransomware tienen una larga historia con varios hitos destacados. Uno de los primeros casos conocidos se remonta a 1989, con el troyano AIDS. Este programa malicioso se distribuía mediante disquetes, cifraba los archivos de los usuarios y exigía enviar el rescate a un apartado postal en Panamá.
Con el paso del tiempo, estos ataques se volvieron más sofisticados y frecuentes, hasta convertirse en una herramienta habitual de los ciberdelincuentes. Familias conocidas como CryptoLocker, Locky y Ryuk causaron daños generalizados y pérdidas económicas de miles de millones de dólares.
El ataque WannaCry de 2017 es uno de los incidentes de ransomware más conocidos de la historia reciente. Este ciberataque mundial afectó a cientos de miles de equipos en más de 150 países, incluido el National Health Service (NHS) del Reino Unido. Aprovechó una vulnerabilidad del sistema operativo Windows, se propagó rápidamente y cifró archivos de los equipos infectados. Sus responsables exigieron pagos en Bitcoin, lo que añadió dificultad a su rastreo.
Otro ataque importante que acaparó titulares fue el dirigido contra Colonial Pipeline en 2021. El objetivo era uno de los mayores operadores de oleoductos de combustible de Estados Unidos, y el ataque interrumpió el suministro en la costa Este. Se atribuyó al grupo de ransomware DarkSide, que exigió varios millones de dólares en Bitcoin. El incidente puso de relieve la vulnerabilidad de las infraestructuras críticas y los riesgos para los servicios esenciales.
A medida que los ataques evolucionan y se vuelven más sofisticados, las personas y las organizaciones deben mantenerse alerta. Aplicar medidas sólidas de ciberseguridad, actualizar el software con regularidad, formar a los empleados sobre el phishing y otras vías de ataque y conservar copias de seguridad seguras de los datos importantes ayuda a reducir el riesgo.
Además, el auge de las criptomonedas, como Bitcoin, facilita el anonimato de los pagos de rescates y dificulta que las fuerzas del orden identifiquen y detengan a los responsables. Este modelo de negocio lucrativo incentiva a los ciberdelincuentes a seguir desarrollando y desplegando ransomware.
Para crear defensas eficaces, es necesario conocer la historia, las tácticas y los efectos de estos ataques. Con información actualizada y medidas preventivas de seguridad, las personas y las organizaciones pueden protegerse mejor de sus consecuencias devastadoras.
Cómo se desarrolla un ataque de ransomware
Para comprender la magnitud y las posibles consecuencias de un ataque, hay que saber cómo se ejecuta y qué etapas atraviesa.
Los atacantes emplean diversas tácticas para infiltrarse en los sistemas y retener datos valiosos como rehenes. Veamos con más detalle las fases de un ataque de ransomware.
Cómo infecta el ransomware su sistema
El ransomware suele entrar en un sistema mediante engaños, como archivos adjuntos maliciosos o sitios web infectados. Los ciberdelincuentes perfeccionan sus técnicas y usan la ingeniería social para convencer a usuarios desprevenidos de que abran archivos infectados o hagan clic en enlaces maliciosos.
Cuando la infección inicial tiene éxito, el ransomware comienza a propagarse por la red y cifra archivos a medida que avanza. Esta propagación rápida puede paralizar toda la infraestructura de una organización, por lo que es esencial contar con medidas de seguridad sólidas.
Las infecciones suelen aprovechar vulnerabilidades del software o del sistema operativo. Por eso es importante mantener el software actualizado e instalar sin demora los parches para las vulnerabilidades detectadas. Las actualizaciones periódicas reducen de forma notable el riesgo de un ataque.
Las fases de un ataque de ransomware
Una vez dentro del sistema, el ransomware inicia el cifrado. Selecciona determinados tipos de archivos y los vuelve inaccesibles. Suele usar algoritmos sofisticados, que hacen que el descifrado sin la clave sea casi imposible.
Después del cifrado, el atacante muestra una nota de rescate, normalmente en una ventana emergente o un archivo de texto, con instrucciones para pagar y obtener la clave de descifrado. A menudo amenaza con borrar permanentemente los archivos cifrados o aumentar el importe del rescate si la víctima no paga dentro del plazo indicado.
La ejecución de un ataque exige un equilibrio delicado para el atacante. El cifrado debe impedir el descifrado sin la clave y, a la vez, motivar a la víctima a pagar. En algunos casos, los atacantes incluso ofrecen «atención al cliente» para guiar a las víctimas durante el pago, lo que complica aún más estos ataques.
Conviene recordar que pagar el rescate no garantiza la recuperación de los archivos cifrados ni la eliminación del malware. Los especialistas en ciberseguridad desaconsejan encarecidamente pagar. El pago aumenta la rentabilidad de estos ataques y fomenta nuevos delitos.
Comprender las fases de un ataque ayuda a aplicar medidas preventivas eficaces. Mantenerse alerta, actualizar el software, formar a los usuarios sobre posibles amenazas y aplicar medidas de seguridad sólidas reduce considerablemente el riesgo.
Consecuencias de los ataques de ransomware
Un ataque exitoso tiene consecuencias de gran alcance, tanto financieras como no financieras. Estas son algunas de las más importantes.
Los ataques de ransomware son hoy una preocupación creciente. Estos ataques de ciberdelincuentes pueden tener efectos devastadores para personas y organizaciones. A continuación se describen sus consecuencias financieras y no financieras y su alcance.
Consecuencias financieras
Los ataques de ransomware pueden causar graves daños económicos a personas y organizaciones. Los gastos incluyen no solo el rescate que exigen los atacantes, sino también la respuesta al incidente, las investigaciones forenses y la aplicación de medidas de seguridad reforzadas.
Para las organizaciones, las consecuencias económicas pueden ser enormes. Además del coste inmediato del rescate, deben afrontar gastos de recuperación tras el ataque. Entre ellos figuran contratar especialistas en ciberseguridad para investigar la brecha, invertir en nueva infraestructura de seguridad y pagar multas elevadas si se expusieron datos de clientes.
Las organizaciones afectadas también pueden sufrir daños a su reputación, pérdida de clientes y consecuencias legales. El impacto es especialmente grave para las pequeñas empresas, que quizá no dispongan de recursos para recuperarse por completo. En algunos casos, la carga económica incluso puede provocar la quiebra.
Pérdida de datos y otros efectos no financieros
Además de las pérdidas económicas, los ataques suelen causar una importante pérdida de datos. Las víctimas pueden perder propiedad intelectual, datos de clientes o información confidencial, lo que perjudica sus operaciones y erosiona la confianza.
La pérdida de datos tiene consecuencias que van más allá del impacto económico inmediato. Para una persona, la pérdida de información personal puede conducir al robo de identidad u otras formas de ciberdelincuencia. Para una empresa, perder datos sensibles puede suponer incumplir requisitos de conformidad, dañar su reputación y exponerla a consecuencias legales.
Los ataques también causan interrupciones y tiempo de inactividad, lo que se traduce en pérdida de productividad, plazos incumplidos y clientes insatisfechos. En las empresas que operan las 24 horas, recuperar pronto la actividad normal es esencial. Esto destaca la importancia de contar con planes sólidos de respuesta a incidentes. Las organizaciones deben invertir en sistemas de respaldo y estrategias de recuperación ante desastres para limitar el impacto.
Tampoco debe subestimarse la carga psicológica para las personas y organizaciones afectadas. La sensación de vulneración y desprotección puede tener efectos duraderos en las víctimas, en su confianza en los sistemas digitales y en su capacidad para volver a confiar.
El impacto del ransomware no se limita a las pérdidas económicas. También abarca la pérdida de datos, los daños reputacionales, las interrupciones operativas y la erosión de la confianza. Ante la evolución de las amenazas, las personas y las organizaciones deben mantenerse alerta y aplicar medidas sólidas de ciberseguridad.
Ataques de ransomware destacados
Analizar ataques conocidos permite comprender la escala y el impacto que estas campañas pueden tener en las personas y las instituciones. A continuación se presentan dos casos destacados.
Caso de estudio: el ataque de ransomware WannaCry
El ataque de ransomware WannaCry, ocurrido en mayo de 2017, fue uno de los incidentes más importantes y extendidos de la historia. Afectó a cientos de miles de sistemas en 150 países al explotar una vulnerabilidad del sistema operativo Windows.
El ataque demostró el potencial destructivo del ransomware y la necesidad de instalar rápidamente parches y actualizaciones de seguridad.
WannaCry se propagaba como un gusano informático, recorriendo las redes e infectando sistemas vulnerables. Cifraba los archivos de los equipos infectados y exigía un pago en Bitcoin para desbloquearlos. Afectó tanto a particulares como a organizaciones, entre ellas instituciones sanitarias, organismos públicos y empresas de todos los tamaños.
El ataque causó grandes interrupciones en sectores esenciales como la sanidad, el transporte y las finanzas. Algunos hospitales tuvieron que derivar pacientes y aplazar operaciones porque no podían consultar los historiales médicos. Las empresas de transporte marítimo y logística sufrieron retrasos y pérdidas económicas. El ataque también suscitó preocupación por la vulnerabilidad de las infraestructuras críticas y la necesidad de contar con medidas de ciberseguridad sólidas.
Caso de estudio: el ataque de ransomware NotPetya
El ataque de ransomware NotPetya, ocurrido en junio de 2017, se dirigió principalmente a organizaciones de Ucrania, pero pronto se propagó a otros países y afectó a numerosas multinacionales. Al principio se hizo pasar por una actualización de software para un programa de contabilidad fiscal muy utilizado en Ucrania.
El incidente puso de relieve la importancia de contar con estrategias sólidas de copias de seguridad y planes de recuperación ante desastres bien probados para reducir el impacto de los ataques.
NotPetya aprovechó una vulnerabilidad en el mecanismo de actualización del software de contabilidad fiscal, lo que permitió al malware infiltrarse en las redes y propagarse. Cifraba archivos y exigía un pago en Bitcoin. Sin embargo, a diferencia del ransomware tradicional, su objetivo principal no era obtener dinero, sino causar destrucción generalizada.
Entre las grandes multinacionales afectadas figuraban la naviera Maersk, la farmacéutica Merck y el fabricante de alimentos Mondelez International. Sus operaciones sufrieron interrupciones importantes y algunas estimaron pérdidas de cientos de millones de dólares.
NotPetya también tuvo consecuencias más amplias porque expuso debilidades en la seguridad de la cadena de suministro. El ataque mostró la interconexión de las redes mundiales y cómo una sola brecha puede tener efectos en cadena en varias organizaciones.
En respuesta, los gobiernos y los especialistas en ciberseguridad insistieron en medidas preventivas como actualizaciones periódicas del software, segmentación de redes y formación para los empleados. El incidente fue una llamada de atención para las organizaciones de todo el mundo, que tuvieron que reforzar sus defensas y elaborar planes integrales de respuesta a incidentes.
Cómo protegerse de los ataques de ransomware
Los ataques de ransomware siguen siendo una amenaza importante, pero las personas y organizaciones pueden aplicar medidas preventivas para reducir el riesgo de sufrirlos.
Buenas prácticas de higiene cibernética
Mantener una buena higiene cibernética es fundamental. Esto incluye actualizar con regularidad el software y los sistemas operativos, usar contraseñas fuertes y únicas, activar la autenticación multifactor y actuar con prudencia antes de abrir enlaces sospechosos o archivos adjuntos de remitentes desconocidos.
Un enfoque preventivo de la higiene cibernética reduce de forma considerable el riesgo de infección por ransomware y otras ciberamenazas.
El papel del antivirus en la prevención
El software antivirus ayuda a prevenir y detectar ataques de ransomware. Las soluciones robustas emplean mecanismos avanzados, como el análisis de comportamiento y el aprendizaje automático, para identificar y bloquear el ransomware antes de que ejecute su código malicioso. Usar un antivirus fiable y actualizado es esencial en una estrategia de ciberseguridad por capas.
La importancia de las copias de seguridad periódicas
Hacer copias periódicas de los datos críticos es fundamental para limitar el impacto de un ataque. Las copias permiten restaurar archivos cifrados sin ceder a las exigencias de los atacantes. Sin embargo, deben guardarse sin conexión o en entornos seguros y aislados para evitar que también queden comprometidas durante un ataque.
Las organizaciones deben establecer calendarios estrictos de copias de seguridad y probar con regularidad el proceso de restauración. Así verifican la integridad de los datos y su capacidad para recuperarlos rápidamente tras un ataque.
Conclusión
Los ataques de ransomware representan una amenaza importante y cambiante para la ciberseguridad de las personas y las organizaciones. Comprender su funcionamiento, sus posibles consecuencias y las medidas de protección es esencial para defenderse de esta forma de ciberdelincuencia. Con vigilancia, buenas prácticas y medidas de seguridad sólidas, podemos disuadir, detectar y recuperarnos de los ataques de ransomware y contribuir a un entorno digital más seguro.

Related Posts