Firewalls de nueva generación: funciones esenciales para tu empresa

Table of Contents
Firewalls de nueva generación: funciones que tu empresa no debe pasar por alto
Los firewalls de nueva generación son esenciales para que las empresas protejan sus redes frente a amenazas cibernéticas avanzadas. Ofrecen funciones que los firewalls tradicionales no tienen, mejoran la seguridad, simplifican la administración de redes, se integran con servicios en la nube y permiten escalar el rendimiento. En este artículo veremos las funciones y ventajas principales que las empresas deben conocer.
Puntos principales
- Los firewalls de nueva generación mejoran la seguridad con control de aplicaciones, prevención de intrusiones y protección avanzada contra amenazas.
- La administración centralizada de políticas, el análisis del tráfico de red y la supervisión de la actividad de los usuarios simplifican la gestión de la red.
- La integración con servicios en la nube incluye administración de firewalls en la nube, conectividad segura y visibilidad de aplicaciones en la nube.
- El alto rendimiento, la baja latencia, el balanceo de carga, la conmutación por error y una arquitectura escalable permiten crecer sin perder rendimiento.
Comprender los firewalls de nueva generación
Evolución de los firewalls
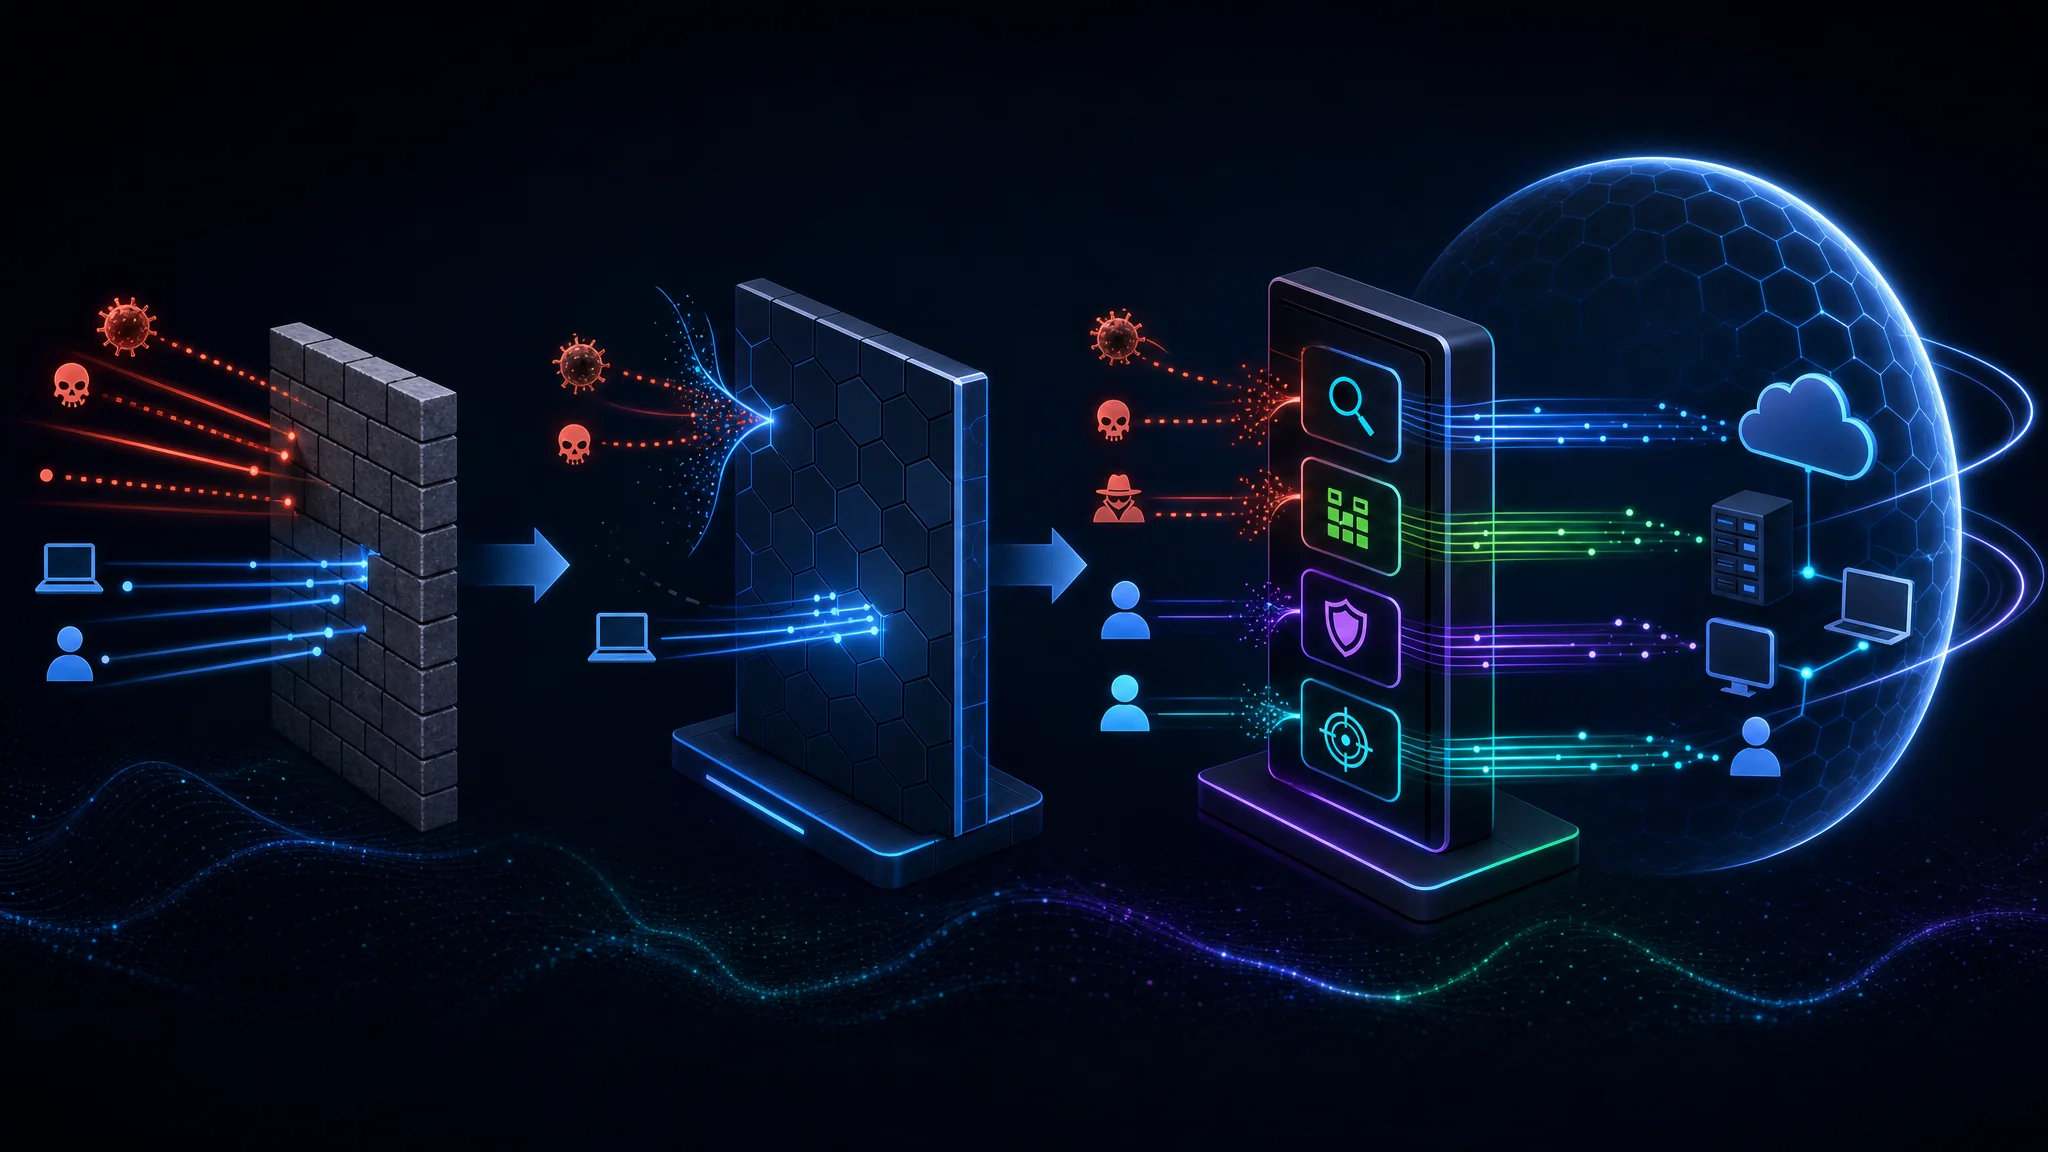
Los firewalls han evolucionado para seguir el ritmo de las amenazas de ciberseguridad, que cambian constantemente. Los firewalls tradicionales se centraban en supervisar y controlar el tráfico de red según las direcciones IP y los puertos. La aparición de ataques sofisticados y redes más complejas dio lugar a una nueva generación de firewalls diseñada para afrontar esos retos.
Funciones clave de los firewalls de nueva generación
Los firewalls de nueva generación ofrecen varias funciones importantes para las empresas modernas:
Control y visibilidad de aplicaciones: Permiten controlar con precisión el uso de aplicaciones y definir políticas para aplicaciones o categorías específicas. Esto mejora la visibilidad del tráfico de red y ayuda a impedir que aplicaciones no autorizadas o maliciosas accedan a la red.
Sistema de prevención de intrusiones: Incorporan capacidades avanzadas para detectar y bloquear amenazas conocidas y desconocidas. Combinan técnicas basadas en firmas y en el comportamiento para identificar y detener ataques en tiempo real.
Protección avanzada contra amenazas: Van más allá de los firewalls tradicionales con funciones como sandboxing, inteligencia sobre amenazas y aprendizaje automático. Estas capacidades ayudan a identificar y mitigar amenazas sofisticadas que podrían superar las medidas de seguridad tradicionales.
Administración centralizada de políticas: Permiten administrar y aplicar políticas de seguridad de forma centralizada en toda la red. Esto simplifica la gestión y mantiene una seguridad uniforme en todos los dispositivos de red.
Análisis del tráfico de red: Ofrecen visibilidad detallada del tráfico para que las organizaciones analicen y supervisen sus patrones. Esto ayuda a encontrar riesgos de seguridad, optimizar el rendimiento de la red y detectar anomalías o comportamientos sospechosos.
Supervisión de la actividad de los usuarios: Permiten supervisar la actividad y aplicar políticas por usuario. Esto ayuda a evitar accesos no autorizados, detectar amenazas internas y cumplir los requisitos normativos.
Los firewalls de nueva generación ofrecen un conjunto completo de funciones para afrontar los retos cambiantes de ciberseguridad de las empresas. Estas funciones ayudan a mejorar la seguridad y proteger los activos de numerosas amenazas.
Ventajas de los firewalls de nueva generación
Los firewalls de nueva generación ofrecen varias ventajas y son indispensables para las empresas. Estas soluciones avanzadas brindan una mayor protección frente a amenazas cibernéticas cambiantes y funciones que los firewalls tradicionales no tienen. El control y la visibilidad de aplicaciones, junto con la protección avanzada contra amenazas, ofrecen medidas integrales para proteger la red.
Medidas de seguridad mejoradas
Control y visibilidad de aplicaciones
Los firewalls de nueva generación ofrecen capacidades avanzadas de control y visibilidad de aplicaciones, que permiten saber con precisión qué aplicaciones se ejecutan en la red.
- El control de aplicaciones permite definir y aplicar políticas sobre el uso de aplicaciones específicas, de modo que solo se permitan las autorizadas.
- Las funciones de visibilidad ofrecen información en tiempo real sobre el uso de aplicaciones y permiten supervisar y analizar su tráfico.
Estas capacidades permiten:
- Mejorar la seguridad: Controlar y supervisar el uso de aplicaciones permite bloquear las no autorizadas o potencialmente maliciosas y reducir el riesgo de incidentes de seguridad.
- Optimizar el rendimiento de la red: La visibilidad del tráfico de las aplicaciones ayuda a encontrar y resolver cuellos de botella para que las aplicaciones críticas reciban los recursos que necesitan.
- Cumplir los requisitos: El control y la visibilidad de las aplicaciones ayudan a cumplir las obligaciones normativas al supervisar y controlar el uso de aplicaciones específicas.
Consejo: Revisa y actualiza las políticas de control de aplicaciones con regularidad para adaptarlas a las necesidades del negocio y a las nuevas amenazas.
Sistema de prevención de intrusiones
Un sistema de prevención de intrusiones (IPS) es un componente importante de los firewalls de nueva generación. Protege contra ataques de red e intentos de acceso no autorizado. A diferencia de los firewalls tradicionales, supervisa activamente el tráfico de red e identifica amenazas potenciales en tiempo real.
- El IPS usa detección basada en firmas para identificar patrones de ataque conocidos y análisis del comportamiento para detectar anomalías en el tráfico de red.
- Al inspeccionar paquetes en la capa de aplicación, puede identificar y bloquear actividades maliciosas como los ataques de desbordamiento de búfer y la inyección SQL.
- También puede detectar y prevenir ataques de denegación de servicio (DoS) al supervisar el tráfico y bloquear patrones sospechosos.
Incorporar un IPS a un firewall de nueva generación mejora la seguridad de la empresa y protege su infraestructura de red frente a muchas amenazas cibernéticas. Permite detectar y responder proactivamente a posibles ataques, con lo que reduce el riesgo de filtraciones de datos e interrupciones de la red.
Consejo: Actualiza las firmas del IPS con regularidad y mantén el sistema al día para que detecte y bloquee las amenazas más recientes.
Protección avanzada contra amenazas
La protección avanzada contra amenazas es una función esencial de los firewalls de nueva generación. Se centra en identificar y mitigar amenazas cibernéticas sofisticadas. Supera las capacidades de los firewalls tradicionales y ofrece mayor protección contra malware avanzado, ataques de día cero y otras amenazas emergentes.
Administración de red simplificada
Administración centralizada de políticas
La administración centralizada de políticas permite gestionar eficientemente las políticas de seguridad y aplicarlas en toda la infraestructura de red . Los equipos de ciberseguridad pueden definir e implementar reglas y configuraciones uniformes para que todos los dispositivos de red sigan las mismas políticas. Así se evita configurar cada dispositivo manualmente, se reduce el riesgo de error humano y se mantiene una seguridad estandarizada.
Análisis del tráfico de red
El análisis del tráfico de red es un componente importante de los firewalls de nueva generación. Ofrece visibilidad detallada del tráfico que circula por la red y permite analizar patrones, detectar anomalías e identificar posibles amenazas. Al supervisar y analizar el tráfico, las empresas pueden detectar y mitigar proactivamente riesgos de seguridad y proteger la integridad y confidencialidad de sus datos.
Supervisión de la actividad de los usuarios
La supervisión de la actividad permite conocer las acciones y el comportamiento de los usuarios en la red. Así las empresas pueden evitar accesos no autorizados, identificar amenazas potenciales y aplicar las políticas de seguridad.
Ventajas de supervisar la actividad de los usuarios
- Mayor seguridad: Ayuda a identificar y mitigar amenazas internas, como empleados que acceden a información confidencial o realizan actividades maliciosas.
- Cumplimiento normativo: Permite comprobar si la organización cumple las normas del sector y las políticas internas de seguridad.
- Análisis forense: Los registros de actividad pueden ayudar a analizar un incidente de seguridad y entender el alcance y el impacto de un ataque.
Consejo: Busca un equilibrio entre supervisar la actividad de los usuarios por seguridad y respetar la privacidad de los empleados.
Buenas prácticas para supervisar la actividad de los usuarios
- Define políticas y directrices claras sobre el uso aceptable de los recursos de la empresa.
- Revisa y analiza los registros de actividad con regularidad para encontrar comportamientos sospechosos o anómalos.
- Configura alertas en tiempo real para detectar patrones de actividad inusuales o infracciones de políticas.
- Explica a los empleados por qué es importante supervisar la actividad y qué papel desempeñan en la seguridad de la red.
- Actualiza y aplica parches al firewall con regularidad para supervisar y registrar la actividad de los usuarios de forma eficaz.
La supervisión de la actividad de los usuarios es un componente esencial de los firewalls de nueva generación. Ofrece la visibilidad y el control necesarios para proteger la red de amenazas internas y externas.
Integración con servicios en la nube
Administración de firewalls en la nube
La administración de firewalls en la nube permite gestionar y supervisar de forma centralizada la infraestructura de firewalls desde la nube. Este enfoque ofrece flexibilidad de implementación y escalabilidad, además de menores costos de mantenimiento y operación. Las empresas pueden implementar y configurar firewalls en distintas ubicaciones, con políticas y configuraciones uniformes. El enfoque en la nube también ofrece visibilidad en tiempo real del tráfico y los eventos de seguridad, lo que facilita una detección más rápida y una respuesta más ágil ante las amenazas.
Conectividad segura con la nube
La conectividad segura permite que las empresas conecten sus redes con servicios en la nube de forma protegida. A medida que aumenta el uso de la computación en la nube, las organizaciones necesitan una conexión fiable y segura entre su infraestructura local y los entornos en la nube. Los firewalls de nueva generación ofrecen medidas que protegen la confidencialidad, integridad y disponibilidad de los datos que se transmiten entre la red de la empresa y la nube.
Estos firewalls ofrecen túneles cifrados para comunicarse de forma segura con la nube. El cifrado protege los datos transmitidos por Internet contra accesos no autorizados e interceptaciones. Así las empresas pueden aprovechar los servicios en la nube sin comprometer la seguridad de sus datos.
También ofrecen mecanismos de autenticación para verificar la identidad de los servicios en la nube y permitir solo conexiones autorizadas. Esto evita que actores maliciosos suplanten esos servicios y accedan a la red empresarial.
Para proteger aún más la conectividad, los firewalls de nueva generación permiten un control granular del tráfico entre la red empresarial y la nube. Los administradores pueden definir reglas para permitir o bloquear tipos de tráfico según la aplicación, el usuario o el contenido. Esto ayuda a aplicar las políticas de seguridad y a evitar accesos no autorizados o la exfiltración de datos.
La conectividad segura con la nube es una función clave de los firewalls de nueva generación. Los túneles cifrados, la autenticación y el control granular del tráfico protegen la confidencialidad, integridad y disponibilidad de los datos que se transmiten entre la red empresarial y la nube.
Visibilidad de aplicaciones en la nube
La visibilidad de aplicaciones en la nube permite supervisar y analizar el tráfico y el uso de las aplicaciones en la nube. A medida que crece el uso de estos servicios, las organizaciones deben saber qué aplicaciones se usan y qué datos se transfieren. La visibilidad de aplicaciones en la nube muestra los tipos de aplicaciones utilizados, la cantidad de datos transferidos y los usuarios que acceden a ellas.
Escalabilidad y rendimiento
Alto rendimiento y baja latencia
El alto rendimiento y la baja latencia son factores clave para los firewalls de nueva generación. El rendimiento indica la cantidad de datos que procesa el firewall en un periodo determinado. La latencia es el retraso en la transmisión de datos. Estos firewalls están diseñados para procesar grandes volúmenes de tráfico sin sacrificar velocidad ni capacidad de respuesta. Utilizan optimizaciones avanzadas de hardware y software para procesar el tráfico con rapidez y eficiencia.
Balanceo de carga y conmutación por error
El balanceo de carga y la conmutación por error ayudan a mantener un rendimiento óptimo y alta disponibilidad de los recursos de red. El balanceo de carga distribuye el tráfico de red entre varios servidores o dispositivos para evitar que un componente se sobrecargue y cree un cuello de botella. Esto mejora el rendimiento general y reduce el riesgo de interrupciones. La conmutación por error cambia automáticamente a un sistema o dispositivo de respaldo si se produce un fallo, para mantener la conectividad de red. Ambos mecanismos ayudan a mantener una infraestructura de red fiable y resiliente.
Arquitectura escalable
Una arquitectura escalable ayuda a los firewalls de nueva generación a atender las crecientes necesidades de las redes modernas. El rápido crecimiento de los datos y de los dispositivos conectados exige que el firewall procese y analice el tráfico sin perder rendimiento. La escalabilidad lo hace posible. Los firewalls de nueva generación, como los ofrecidos por Palo Alto Networks , se diseñan para acompañar el crecimiento de la red sin dejar de ofrecer medidas de seguridad sólidas.
La escalabilidad y el rendimiento son importantes en el panorama digital actual, que cambia con rapidez. Las empresas necesitan responder a la creciente demanda de sus clientes con un sitio web capaz de soportar mucho tráfico y ofrecer una experiencia fluida. En simeononsecurity entendemos la importancia de la escalabilidad y el rendimiento en ciberseguridad. Nuestro sitio, dedicado a ciberseguridad, automatización y criptomonedas, ofrece información especializada y recursos para ayudarte a mantenerte al día. Tanto si quieres proteger tus datos personales como la información confidencial de tu empresa, simeononsecurity.com es un recurso esencial. Nuestra plataforma ofrece las tendencias y buenas prácticas más recientes sobre privacidad, seguridad y tecnología, además de herramientas para mejorar tu seguridad en línea. Visita simeononsecurity.com para descubrir cómo reforzar tus defensas y moverte con confianza por el mundo digital.
Conclusión
En resumen, los firewalls de nueva generación ofrecen muchas funciones esenciales para la seguridad empresarial. Han evolucionado respecto a los firewalls tradicionales y ofrecen medidas de seguridad mejoradas, una administración de red más sencilla, integración con la nube, escalabilidad y rendimiento. Funciones como el control y la visibilidad de aplicaciones, el sistema de prevención de intrusiones y la protección avanzada contra amenazas ayudan a proteger las redes empresariales frente a diversas amenazas. La administración centralizada de políticas, el análisis del tráfico y la supervisión de la actividad permiten gestionar los recursos y detectar actividades sospechosas. La integración con la nube ofrece conexiones seguras y visibilidad de aplicaciones. La escalabilidad y el rendimiento proporcionan alto rendimiento, baja latencia y una arquitectura preparada para las necesidades crecientes de las empresas. Invertir en estos firewalls ayuda a proteger datos confidenciales, defenderse de ciberataques y mantener una red segura.
Preguntas frecuentes
¿Qué es un firewall de nueva generación?
Es un dispositivo avanzado de seguridad de red que combina las funciones de un firewall tradicional con capacidades adicionales, como control de aplicaciones, prevención de intrusiones y protección avanzada contra amenazas.
¿Por qué deberían usar las empresas firewalls de nueva generación?
Mejoran la seguridad y ofrecen funciones que los firewalls tradicionales no tienen, como control de aplicaciones, protección avanzada contra amenazas y supervisión de la actividad de los usuarios. También se integran con servicios en la nube y simplifican la administración de redes.
¿Cómo mejoran la seguridad estos firewalls?
Mejoran la seguridad mediante el control y la visibilidad de aplicaciones, la prevención de intrusiones y la protección avanzada contra amenazas. Pueden detectar y bloquear tráfico malicioso, impedir accesos no autorizados e identificar y responder a nuevas amenazas.
¿Pueden proteger contra amenazas avanzadas?
Sí. Están diseñados para proteger contra amenazas avanzadas. Utilizan técnicas como inspección profunda de paquetes, sandboxing y aprendizaje automático para detectar y bloquear ataques sofisticados, incluidos exploits de día cero y malware.
¿Son adecuados para pequeñas empresas?
Sí. Ofrecen una arquitectura escalable, administración centralizada de políticas y una gestión de red más sencilla, por lo que son fáciles de implementar y administrar incluso en organizaciones con recursos limitados.
¿Admiten la integración con la nube?
Sí. Admiten la integración con servicios en la nube mediante administración de firewalls en la nube, conectividad segura y visibilidad de aplicaciones en la nube. Así las empresas pueden extender sus políticas de seguridad a los entornos en la nube.

Related Posts