Dominar el principio de mínimo privilegio

Table of Contents
Implementar políticas de control de acceso con mínimo privilegio: consejos y estrategias para sistemas Linux
En el panorama actual de la ciberseguridad, proteger la información sensible y los activos digitales es fundamental. Las organizaciones pueden reforzar su seguridad con políticas de acceso basadas en el mínimo privilegio. Asigna a cada usuario únicamente los permisos mínimos necesarios para sus tareas. Así reducirás el riesgo de acceso no autorizado y daños involuntarios. Este artículo explica el principio, su importancia para la ciberseguridad, la función de Linux, los pasos para implementarlo, las buenas prácticas y la solución de problemas comunes.
Por qué importa el mínimo privilegio en la ciberseguridad
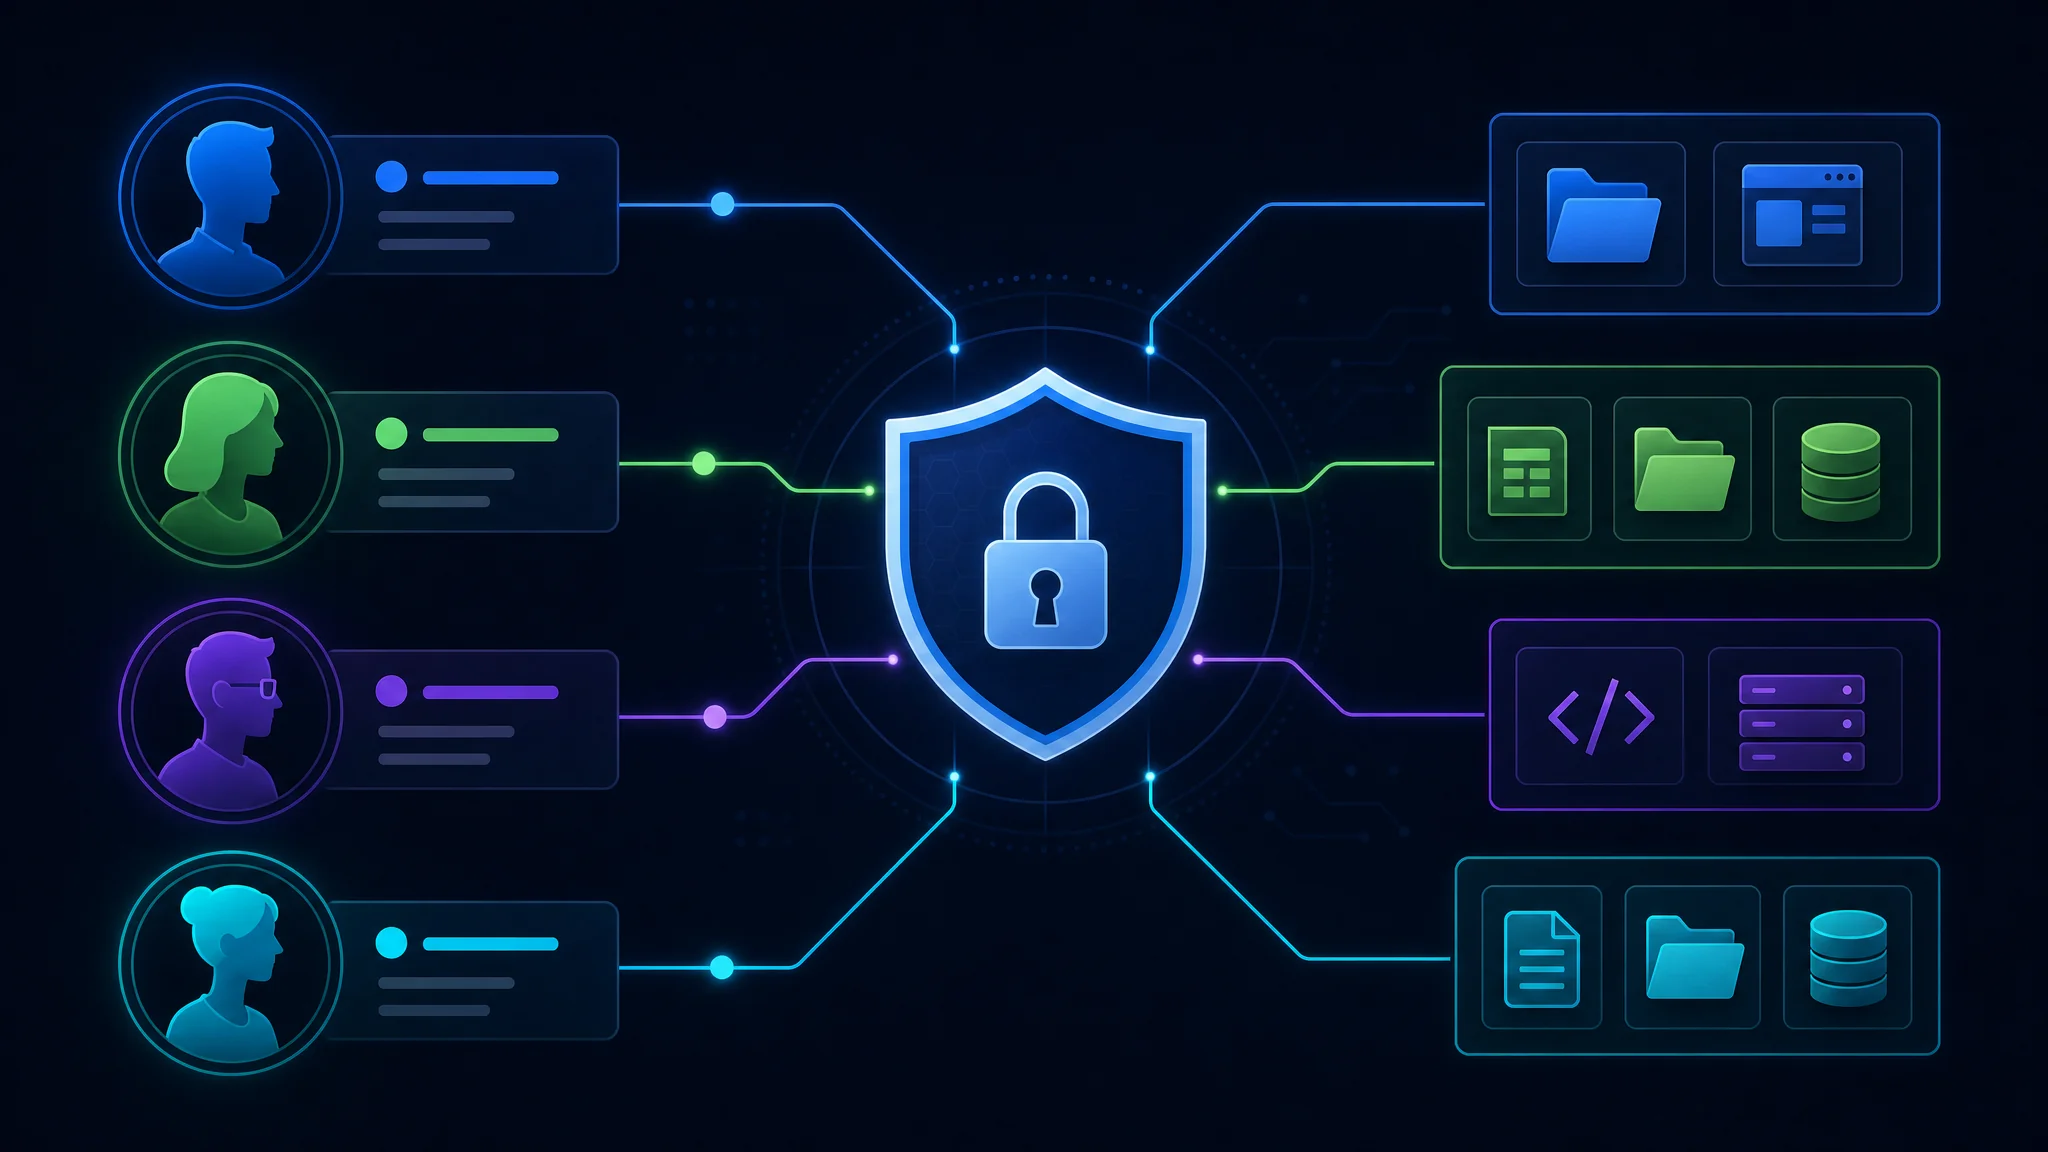
El mínimo privilegio ayuda a mantener un entorno seguro. Si cada usuario recibe solo los permisos necesarios, la superficie de ataque disminuye y se limita el posible impacto de una brecha de seguridad. Las amenazas cibernéticas evolucionan con rapidez, así que las organizaciones deben adoptar medidas proactivas para reducir los riesgos de acceso no autorizado y errores de usuario.
Imagina que el departamento de TI de una organización concede a todos los empleados privilegios administrativos en sus equipos de trabajo. Cualquiera podría instalar programas, cambiar la configuración del sistema y acceder a archivos sensibles. Aunque parezca práctico, aumenta el riesgo de infecciones por malware, pérdida accidental de datos y acceso no autorizado a sistemas críticos. Con el mínimo privilegio, solo las personas autorizadas que tengan una necesidad legítima de privilegios administrativos realizan esas tareas.
El mínimo privilegio también ayuda a cumplir requisitos normativos. Normas del sector como Payment Card Industry Data Security Standard (PCI DSS) y General Data Protection Regulation (GDPR) destacan la necesidad de limitar el acceso a datos sensibles. Esta práctica demuestra el compromiso de una organización con la protección de datos y el cumplimiento, y ayuda a evitar posibles consecuencias legales y económicas.
Cómo funciona el control de acceso con mínimo privilegio
Este control concede a los usuarios los permisos mínimos necesarios para sus tareas y se basa en los principios «necesidad de saber» o «necesidad de usar». Sin autorización expresa, los usuarios no acceden a recursos sensibles ni realizan operaciones privilegiadas. Aplica controles detallados y revisa los privilegios con regularidad para mantener una seguridad sólida.
Un método habitual es el control de acceso basado en roles (RBAC). La organización define distintos roles y asigna derechos específicos a cada uno. Por ejemplo, los roles de “empleado”, “gerente” y “administrador” pueden tener niveles de acceso distintos a recursos y acciones. Asigna a cada persona el rol adecuado para que acceda solo a los recursos que necesita en su trabajo.
Otro método es el acceso just-in-time (JIT). El usuario recibe acceso temporal a los recursos cuando lo necesita para una tarea específica. Al terminar el periodo establecido, el acceso se revoca de forma automática. Así se reduce el riesgo de uso indebido.
Implementar el mínimo privilegio requiere planificación cuidadosa y gestión continua. Revisa periódicamente si los permisos siguen siendo apropiados y necesarios. La capacitación y los programas de concienciación también ayudan a los empleados a entender los riesgos de los privilegios excesivos.
El mínimo privilegio es un componente esencial de una estrategia integral de ciberseguridad. Concede solo los derechos necesarios y revisa el acceso con regularidad para reducir el riesgo de brechas y limitar el impacto del acceso no autorizado. Los equipos de TI, la dirección y los empleados deben colaborar para mantener un entorno seguro y resiliente.
La función de Linux en el control de acceso
Las organizaciones valoran Linux por sus sólidas funciones de seguridad y su flexibilidad. Ofrece varios mecanismos para aplicar el mínimo privilegio de forma eficaz.
Mecanismos de control de acceso de Linux
Linux ofrece control de acceso discrecional (DAC), control de acceso obligatorio (MAC) y control de acceso basado en roles (RBAC). Con DAC, los propietarios controlan el acceso a sus recursos. MAC y RBAC permiten a los administradores definir políticas de sistema más detalladas.
Con DAC, los usuarios configuran permisos para sus archivos y directorios. Deciden quién puede leer, escribir o ejecutar sus archivos. Esto ayuda a proteger la información sensible y a impedir accesos no autorizados.
MAC es un mecanismo de control aplicado por el sistema operativo a todo el sistema. Sus políticas se basan en etiquetas asignadas a sujetos, como usuarios y procesos, y a objetos, como archivos y directorios. Solo los sujetos autorizados acceden a los objetos según su nivel de seguridad y la clasificación del objeto.
RBAC concede acceso según los roles. Cada usuario recibe un rol y el acceso depende de este. Asignar permisos a roles, en vez de a cada persona, simplifica la administración y permite añadir usuarios con facilidad.
Por qué elegir Linux para las políticas de acceso
Las organizaciones eligen Linux por su robustez, capacidad de adaptación y apoyo de la comunidad. Las distribuciones de Linux incluyen herramientas completas para configurar y aplicar controles de acceso.
Linux destaca por su estabilidad y seguridad. Puede ser menos propenso a fallos y vulnerabilidades que otros sistemas operativos. Por eso es una opción adecuada para las organizaciones que necesitan un control de acceso fiable y seguro.
La capacidad de adaptación es otra razón por la que Linux resulta popular. Las distribuciones ofrecen múltiples opciones y configuraciones que permiten ajustar los mecanismos y permisos a cada necesidad.
La naturaleza de código abierto de Linux ofrece transparencia y permite a los profesionales de seguridad revisar el código en busca de vulnerabilidades. Así se pueden identificar y corregir fallos con rapidez y reducir el riesgo de accesos no autorizados y filtraciones de datos.
Una comunidad amplia y activa contribuye al desarrollo y al soporte de Linux. Las organizaciones pueden aprovechar sus conocimientos, pedir ayuda, consultar documentación y tutoriales y mantenerse al día con las últimas buenas prácticas de seguridad.
Pasos para implementar el mínimo privilegio en Linux
Para aplicar el mínimo privilegio en Linux hace falta un enfoque sistemático. Sigue estos pasos para lograr una implementación eficaz.
Preparar el sistema Linux
Actualiza el sistema a la versión estable más reciente e instala los parches de seguridad con regularidad. Así corregirás vulnerabilidades conocidas y reducirás el riesgo de accesos no autorizados o actividades maliciosas.
Instala y configura un firewall para controlar el tráfico de red y proteger el sistema de ataques. El firewall separa la red interna del exterior y filtra el tráfico entrante y saliente según reglas predefinidas. Una configuración correcta ayuda a impedir accesos no autorizados y proteger datos sensibles.
También se recomienda instalar sistemas de detección y prevención de intrusiones (IDPS) para supervisar el tráfico de red y detectar actividad sospechosa o maliciosa. Estos sistemas identifican amenazas potenciales y responden en tiempo real.
Configurar cuentas y grupos de usuarios
Crea cuentas y grupos de usuarios según sus funciones y responsabilidades. Asigna a cada persona los permisos mínimos necesarios para trabajar. Así solo accede a los recursos que necesita y se limita el impacto de una cuenta comprometida.
Al crear las cuentas, exige políticas sólidas de contraseñas. Requiere contraseñas complejas, cámbialas con regularidad e implementa autenticación multifactor cuando sea posible. Estas medidas impiden accesos no autorizados a las cuentas y protegen la información sensible.
Revisa y audita las cuentas de usuario y la pertenencia a grupos con regularidad. Elimina los permisos innecesarios y las cuentas que ya no hagan falta para reducir la superficie de ataque.
Configurar permisos y controles de acceso
Después de configurar las cuentas y grupos, define los permisos de archivos, directorios y recursos del sistema. Revisa y actualiza esos permisos periódicamente para que solo las personas autorizadas accedan a la información sensible.
Es esencial tener una estructura sólida de permisos para archivos y directorios. Concede permisos de lectura, escritura y ejecución según los roles y las responsabilidades. Esto evita el acceso o los cambios no autorizados en archivos críticos del sistema y datos sensibles.
Además de los permisos tradicionales, considera el uso de listas de control de acceso (ACL) cuando necesites un control más preciso. Las ACL permiten definir derechos para usuarios o grupos concretos en archivos o directorios individuales.
Supervisa y registra los intentos de acceso a archivos y directorios críticos. Así podrás detectar accesos no autorizados o actividades sospechosas y responder a tiempo.
Considera también la supervisión de integridad de archivos y los marcos de control de acceso obligatorio (MAC), como SELinux o AppArmor. Estas tecnologías protegen la integridad de archivos críticos y aplican controles estrictos.
Buenas prácticas para implementar el mínimo privilegio
Para que la implementación tenga éxito, sigue estas buenas prácticas.
Auditoría y supervisión periódicas
Audita y supervisa la actividad de los usuarios, los registros de acceso y los registros del sistema para detectar intentos de acceso no autorizado y comportamientos sospechosos. Los sistemas de detección de intrusiones y las soluciones de Security Information and Event Management (SIEM) automatizan el proceso y envían alertas en tiempo real.
Capacitación y concienciación de los usuarios
Explica a los usuarios la importancia del mínimo privilegio y los riesgos de los accesos no autorizados o las acciones accidentales. Ofrece capacitación completa sobre prácticas seguras, higiene de contraseñas y manejo adecuado de información sensible.
Gestionar excepciones y privilegios temporales
En algunos casos, los usuarios necesitan privilegios elevados temporales para completar una tarea. Define un proceso para conceder acceso temporal y revócalo en cuanto termine el trabajo. Revisa las cuentas con regularidad y elimina los privilegios innecesarios antes de que se acumulen.
Resolver problemas habituales de implementación del control de acceso
Al aplicar el mínimo privilegio, las organizaciones pueden encontrar problemas comunes. Comprenderlos y resolverlos es esencial para mantener un entorno seguro.
Resolver conflictos de permisos
La estructura jerárquica de archivos y directorios puede asignar derechos incompatibles a los usuarios. Revisa con cuidado los permisos y la configuración de control de acceso para detectar y resolver esos conflictos. Los mecanismos de control de acceso basado en roles simplifican los permisos y ayudan a prevenirlos.
Resolver problemas de acceso de los usuarios
Los usuarios pueden tener problemas para acceder a los recursos cuando sus privilegios están mal configurados. Revisa las cuentas, la pertenencia a grupos y los permisos, y corrige los problemas con rapidez. Mantén la comunicación con los usuarios para comprender sus necesidades y resolver las dificultades de acceso.
Conclusión
Las políticas de control de acceso con mínimo privilegio son esenciales para mantener una seguridad sólida en sistemas Linux. Comprender el principio y la función de Linux, y aplicar buenas prácticas, ayuda a reforzar la seguridad y reducir los riesgos de acceso no autorizado y errores de usuario. La supervisión periódica, la capacitación y la solución de problemas comunes también son esenciales. Estas medidas protegen la información sensible y los activos digitales frente a posibles amenazas.

Related Posts