Fortinet vs Cisco: Comparación Completa de Seguridad de Red…
Table of Contents
Introducción: Enfrentamiento de Seguridad de Red Fortinet vs Cisco
Elegir entre las soluciones de seguridad de red de Fortinet y Cisco es una de las decisiones de infraestructura más críticas que enfrentan las empresas en 2026. Ambos proveedores dominan el mercado de seguridad de red empresarial, pero adoptan enfoques fundamentalmente diferentes en arquitectura de seguridad, gestión y precios.
Fortinet ha capturado una cuota de mercado significativa con su enfoque integrado Security Fabric y precios agresivos, mientras que Cisco mantiene su reputación por la fiabilidad de nivel empresarial y la integración integral del ecosistema. Según el último Cuadrante Mágico de Gartner para Firewalls de Red (2026), ambos proveedores ocupan posiciones de liderazgo, pero con fortalezas distintas.
Esta guía completa compara los firewalls Fortinet FortiGate, FortiSwitch y Security Fabric contra Cisco ASA, Firepower NGFW, switches Catalyst y plataformas Cisco Secure. Analizaremos benchmarks de rendimiento, precios, características y proporcionaremos recomendaciones de despliegue basadas en escenarios reales.
Lo que aprenderá
- Comparación de arquitectura entre Fortinet Security Fabric y el ecosistema Cisco Secure
- Benchmarks de rendimiento para firewalls, switches y soluciones SD-WAN
- Análisis de precios incluyendo modelos de licenciamiento y costo total de propiedad
- Comparación característica por característica de capacidades de seguridad
- Recomendaciones de casos de uso para diferentes tamaños y requisitos organizacionales
- Consideraciones de migración al cambiar entre plataformas
- Actualizaciones 2026 incluyendo FortiOS 7.6 y Cisco Secure Firewall 7.4
Posición en el Mercado y Antecedentes del Proveedor
Fortinet: El Retador que Lidera la Innovación
Fortinet fue fundada en 2000 y ha crecido hasta convertirse en el segundo mayor proveedor de seguridad de red a nivel mundial por ingresos. En 2026, Fortinet controla aproximadamente el 28% de cuota de mercado en el mercado de firewalls empresariales.
Fortalezas clave de Fortinet:
- Procesadores de seguridad diseñados a medida (SPUs): Los firewalls FortiGate usan ASICs personalizados para acelerar la seguridad por hardware
- Security Fabric integrado: Gestión unificada desde una sola consola para todos los componentes de seguridad
- Precios agresivos: Normalmente 30-40% más bajos que Cisco para rendimiento comparable
- Alto rendimiento: Líder en la industria en métricas de rendimiento por dólar en firewalls
- Licenciamiento simplificado: Suscripciones de seguridad empaquetadas que reducen la complejidad
Portafolio de productos Fortinet (2026):
- FortiGate: Firewalls de próxima generación (más de 60 modelos desde FortiGate 40F hasta FortiGate 3980E)
- FortiSwitch: Switches gestionados (más de 40 modelos integrados con Security Fabric)
- FortiAP: Puntos de acceso inalámbricos con seguridad integrada
- FortiManager: Plataforma de gestión centralizada
- FortiAnalyzer: Análisis y registro de seguridad
- FortiEDR: Detección y respuesta en endpoints
- FortiSASE: Plataforma Secure Access Service Edge
Cisco: El Estándar Empresarial
Cisco Systems ha dominado las redes empresariales desde 1984 y sigue siendo el líder del mercado con aproximadamente el 35% de cuota de mercado en redes empresariales en general. Aunque la cuota de mercado de Cisco en firewalls (19%) es inferior a la de Fortinet, su integración del ecosistema sigue siendo inigualable.
Fortalezas clave de Cisco:
- Ecosistema líder en la industria: integración fluida entre redes, seguridad y colaboración
- Soporte empresarial: TAC (Centro de Asistencia Técnica) y servicios profesionales de estándar oro
- Enrutamiento avanzado: Soporte superior para BGP, MPLS y protocolos de enrutamiento
- Reputación de marca: Elección predeterminada para empresas Fortune 500
- Portafolio integral: Soluciones de extremo a extremo desde centro de datos hasta sucursales
Portafolio de productos de seguridad Cisco (2026):
- Cisco Secure Firewall (Firepower): Firewalls de próxima generación (modelos FPR y ASA con FirePOWER)
- Cisco ASA: Firewalls tradicionales stateful (aún ampliamente desplegados)
- Switches Cisco Catalyst: Switching empresarial con Security Group Tags
- Cisco SD-WAN: WAN definida por software basada en Viptela
- Cisco Secure Endpoint: Seguridad avanzada para endpoints
- Cisco SecureX: Plataforma de seguridad integrada
- Cisco Umbrella: Seguridad entregada en la nube (filtrado DNS, SWG, CASB)
Comparación de Arquitecturas
Arquitectura Fortinet Security Fabric
El Security Fabric de Fortinet es una plataforma integral de ciberseguridad que integra todos los productos de seguridad Fortinet en una arquitectura unificada. Este enfoque proporciona visibilidad centralizada, respuesta automatizada a amenazas y políticas de seguridad coordinadas en toda la infraestructura.
Componentes principales del Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Características clave del Security Fabric:
- Conector único de Fabric: APIs que integran herramientas de terceros en Security Fabric
- Respuesta automatizada a amenazas: FortiGate detecta la amenaza → aísla automáticamente el endpoint infectado vía FortiClient
- Política unificada: Las políticas de seguridad se aplican de forma consistente en todos los componentes del fabric
- Telemetría del Fabric: Calificaciones de seguridad y puntuaciones de riesgo en tiempo real en toda la infraestructura
- Provisionamiento sin intervención: FortiSwitch se descubre y configura automáticamente vía FortiGate
Ventajas del Security Fabric:
- Reduce la complejidad de gestión de seguridad en un 60-70% (estudios internos de Fortinet)
- La contención automatizada de amenazas reduce el tiempo de respuesta de horas a minutos
- Integración con un solo proveedor elimina problemas de compatibilidad
- Costos de licenciamiento predecibles con suscripciones agrupadas
Limitaciones del Security Fabric:
- Dependencia del proveedor: el mejor valor se obtiene usando todos los componentes Fortinet
- Integración limitada con terceros comparado con plataformas abiertas
- El fabric requiere FortiManager/FortiAnalyzer para capacidades completas (costo adicional)
Arquitectura Cisco Secure Ecosystem
El enfoque de Cisco enfatiza la integración de mejores soluciones en un ecosistema más amplio que incluye redes, seguridad, colaboración y servicios en la nube. En lugar de requerir todos los componentes Cisco, las plataformas Cisco se integran extensamente con herramientas de seguridad de terceros.
Arquitectura Cisco Secure:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Características clave de Cisco Secure:
- Plataforma de integración SecureX: Agrega datos de más de 300 proveedores de seguridad
- Arquitectura flexible: Combina herramientas de seguridad Cisco y de terceros según necesidad
- Inteligencia de amenazas Talos: Investigación líder en la industria que alimenta todos los productos de seguridad Cisco
- Identity Services Engine (ISE): Control avanzado de acceso y segmentación de red
- SD-Access: Red definida por software para campus con automatización de políticas de seguridad
Ventajas de Cisco Secure:
- Integración superior con terceros: Funciona con inversiones de seguridad existentes
- Segmentación avanzada de red: ISE + TrustSec ofrecen microsegmentación líder en la industria
- Probado a gran escala: Desplegado en las mayores empresas y proveedores de servicios del mundo
- Enrutamiento completo: Mejor opción cuando se requieren protocolos avanzados de enrutamiento
Limitaciones de Cisco Secure:
- Mayor complejidad: Más componentes para gestionar e integrar
- Complejidad en licenciamiento: Múltiples modelos de licencias en el portafolio
- Costo total más alto: Precio premium por la marca Cisco y soporte
- Sobrecarga de integración: Ecosistemas multivendedor requieren más experiencia para mantener
Comparación de Rendimiento de Firewall
FortiGate vs Cisco Firepower: Modelos clave
| Modelo | Rendimiento (Firewall) | Rendimiento (IPS) | Rendimiento (NGFW) | Sesiones concurrentes | Nuevas sesiones/seg | Rango de precio |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2.5 Gbps | 1.2 Gbps | 500,000 | 50,000 | $2,500-$3,500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2.5 Gbps | 1,000,000 | 100,000 | $5,000-$7,000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10,000,000 | 350,000 | $18,000-$22,000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60,000,000 | 1,200,000 | $75,000-$95,000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1.5 Gbps | 500,000 | 45,000 | $4,500-$6,000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2,000,000 | 90,000 | $9,000-$12,000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15,000,000 | 280,000 | $28,000-$35,000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65,000,000 | 950,000 | $125,000-$160,000 |
Notas clave sobre rendimiento:
- Tipos de rendimiento: Firewall (inspección con estado), IPS (prevención de intrusiones), NGFW (todas las funciones de seguridad activadas)
- El rendimiento NGFW es la métrica más realista para despliegues en producción
- FortiGate típicamente ofrece un 30-40% mejor relación precio/rendimiento en modo NGFW
- Los modelos Cisco han mejorado recientemente con el motor Snort 3 en Firepower 7.4 (2026)
Pruebas de rendimiento en el mundo real (2026)
Pruebas independientes de NSS Labs y CyberRatings.org (2026) revelan características importantes de rendimiento:
Características de rendimiento de FortiGate:
- Rendimiento consistente: Las SPUs de hardware aseguran que las funciones de seguridad no degradan el rendimiento
- Baja latencia: Latencia promedio de 3-5 ms incluso con todas las funciones de seguridad activadas
- Eficiencia en inspección TLS: Impacto mínimo en rendimiento (reducción del 10-15% en throughput)
- Soporte HTTP/3 y QUIC: Aceleración nativa por hardware para protocolos modernos
- Mejor rendimiento por dólar: Lidera la industria en esta métrica en todas las categorías de tamaño
Características de rendimiento de Cisco Firepower:
- Mejorado con Snort 3: Actualizaciones 2026 redujeron uso de CPU en 40% vs versiones anteriores
- Latencia moderada: Promedio de 6-10 ms con pila completa de seguridad
- Sobrecarga en inspección TLS: Reducción del 25-30% en throughput (típico en plataformas basadas en x86)
- Detección avanzada de amenazas: Tasas de detección superiores a FortiGate (inteligencia Talos)
- Opciones flexibles de plataforma: Puede ejecutarse en servidores UCS, instancias en la nube o hardware dedicado
Rendimiento en inspección SSL/TLS
La inspección TLS es crítica para la seguridad moderna pero afecta significativamente el rendimiento del firewall. Así comparan ambos proveedores:
| Métrica | FortiGate 600F | Cisco FPR4145 | Notas |
|---|---|---|---|
| Throughput HTTPS (sin inspección) | 6.5 Gbps | 7.2 Gbps | Ambos manejan TLS 1.3 moderno |
| Throughput HTTPS (inspección profunda) | 5.5 Gbps | 5.0 Gbps | FortiASIC ofrece ventaja |
| Procesamiento de certificados | 45,000 TPS | 35,000 TPS | Transacciones por segundo |
| Soporte TLS 1.3 | Soporte completo | Soporte completo | Ambos actualizados para TLS moderno |
| Degradación de rendimiento | 15% | 30% | Impacto de habilitar inspección TLS |
Recomendaciones para inspección TLS:
- FortiGate: Habilita la inspección TLS sin preocupaciones significativas de rendimiento en la mayoría de los modelos
- Cisco Firepower: Dimensionar el dispositivo un 50 % más grande que los requisitos de rendimiento si se necesita inspección TLS
- Ambos proveedores: Usar exclusiones de fijación de certificados para aplicaciones conocidas y confiables (Office 365, etc.)
Comparación de Funcionalidades: Capacidades de Seguridad
Matriz de Funciones de Seguridad Básicas
| Categoría de Función | FortiGate | Cisco Firepower | Ganador |
|---|---|---|---|
| Firewall Stateful | ✓ Completo | ✓ Completo | Empate |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (detección) |
| Control de Aplicaciones | ✓ Más de 6,000 apps | ✓ Más de 4,500 apps | Fortinet (cobertura) |
| Filtrado Web | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (rendimiento) |
| Anti-Malware | ✓ FortiGuard AV | ✓ AMP para Redes | Cisco (detección avanzada) |
| Sandboxing | ✓ FortiSandbox (complemento) | ✓ Threat Grid (incluido) | Cisco |
| Inspección SSL/TLS | ✓ Acelerada por hardware | ✓ Basada en software | Fortinet (rendimiento) |
| VPN (IPsec) | ✓ Alto rendimiento | ✓ Alto rendimiento | Empate |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (funcionalidades) |
| SD-WAN | ✓ Integrado | ✓ Integración Viptela | Fortinet (integración) |
| Integración en la Nube | ✓ Buena (AWS, Azure, GCP) | ✓ Excelente (APIs nativas) | Cisco |
| Arquitectura Zero Trust | ✓ A través de Security Fabric | ✓ A través de integración ISE | Cisco (madurez) |
| Inteligencia de Amenazas | FortiGuard Labs | Cisco Talos | Cisco (amplitud) |
Desglose detallado de Funciones Avanzadas
Capacidades SD-WAN
Ambos proveedores han realizado inversiones significativas en SD-WAN, pero con diferentes enfoques arquitectónicos:
FortiGate SD-WAN (Integrado):
- Integración nativa: Funcionalidad SD-WAN incorporada en FortiOS (no se necesita dispositivo separado)
- Enrutamiento por rendimiento: Selección de ruta consciente de la aplicación basada en latencia, jitter, pérdida de paquetes
- Integración de seguridad: Aplicar políticas de seguridad de forma consistente en todos los enlaces WAN
- Despliegue simplificado: Un solo dispositivo para firewall + SD-WAN reduce la complejidad
- Escalabilidad hub-and-spoke: Despliegues comprobados con más de 10,000 sitios
Casos de Uso FortiGate SD-WAN:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Plataforma Viptela):
- Diseñado para el propósito: Dispositivos Viptela vEdge separados para rendimiento óptimo de SD-WAN
- Orquestación avanzada: Controlador vManage proporciona gestión sofisticada de políticas
- Multiinquilino: Capacidades de nivel proveedor de servicios para despliegues MSP
- Arquitectura cloud-first: Excelente integración con redes AWS, Azure, GCP
- Despliegue flexible: Controladores virtuales, físicos o alojados en la nube
Casos de Uso Cisco SD-WAN:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
Veredicto SD-WAN:
- Fortinet gana para despliegues simples en sucursales y implementaciones con presupuesto ajustado
- Cisco gana para reemplazos WAN empresariales a gran escala y casos de uso de proveedores de servicios
Segmentación de Red
Enfoques de Segmentación FortiGate:
- Basado en VLAN: Segmentación VLAN tradicional con políticas firewall entre VLAN
- Basado en políticas: FortiGate actúa como firewall de segmentación interna (ISFW)
- Redes impulsadas por seguridad (SDN): FortiSwitch fabrics con políticas automatizadas
- Automatización del Fabric: Etiquetas de seguridad aplicadas automáticamente en todo Security Fabric
Segmentación Cisco (TrustSec + ISE):
- Etiquetas de Grupo de Seguridad (SGT): Asignar etiquetas a usuarios/dispositivos vía ISE, aplicar en cualquier punto
- Acceso Definido por Software (SD-Access): Segmentación automatizada de campus con DNA Center
- Microsegmentación: Segmentación a nivel de carga de trabajo en centros de datos (integración ACI)
- Asignación dinámica de VLAN: ISE asigna VLANs según identidad/postura del usuario
Escenario de Segmentación:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Veredicto de Segmentación:
- Fortinet es más fácil de desplegar y más rentable para pymes/mercado medio
- Cisco ofrece granularidad y escala superiores para grandes empresas
Gestión y Operaciones
Comparación de Plataformas de Gestión
| Capacidad | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Capacidad de gestión | Hasta 10,000 dispositivos | Hasta 1,000 dispositivos (por FMC) |
| Opciones de despliegue | Hardware, VM, nube | Hardware, VM, nube |
| Interfaz | GUI web (moderna) | GUI web (rica en funciones) |
| Gestión de políticas | Plantillas de configuración | Jerarquía de herencia de políticas |
| Reportes | Básicos (FortiAnalyzer para avanzados) | Integrados (completos) |
| Provisionamiento de dispositivos | Sin intervención (FortiSwitch, FortiAP) | Configuración inicial manual requerida |
| API | REST API | REST API |
| Multiinquilino | Dominios administrativos (ADOMs) | Multi-instancia o FMCs separados |
| Alta disponibilidad | Clústeres activo-pasivo | Pares activo-espera |
| Costo típico | $5,000-$30,000 (VM gratis para <10 dispositivos) | $8,000-$50,000 (licenciamiento VM requerido) |
Comparación de Operaciones Diarias
Tareas Administrativas Típicas:
Administración FortiGate
Creación de Políticas (CLI FortiOS):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Fortalezas FortiGate:
- Sintaxis CLI consistente: Similar en todas las versiones y productos FortiOS
- Respaldo de configuración: Archivo único contiene toda la configuración del dispositivo
- Búsqueda rápida de políticas: Motor optimizado maneja miles de reglas eficientemente
- SD-WAN integrado: Comandos CLI simples para configuraciones SD-WAN complejas
Debilidades FortiGate:
- Depuración granular limitada: Captura de paquetes menos detallada que Cisco
- Limitaciones GUI: Algunas funciones avanzadas solo accesibles vía CLI
- Optimización de políticas: No hay limpieza automática ni sugerencias de optimización
Administración Cisco Firepower
Creación de Políticas (GUI Firepower Management Center):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Fortalezas Cisco Firepower:
- GUI potente: La mayoría de funciones accesibles sin conocimientos CLI
- Registro detallado: Eventos de conexión y datos forenses completos
- Solución avanzada de problemas: Packet Tracer para simulación de políticas
- Integración con SecureX: Respuesta unificada a amenazas en todo el portafolio de seguridad
Debilidades Cisco Firepower:
- Latencia en despliegue: Cambios de política requieren proceso de despliegue (1-5 minutos)
- Dependencia FMC: Firewall no se gestiona eficazmente sin FMC
- Complejidad de licenciamiento: Se deben rastrear múltiples tipos de licencia (base, amenaza, malware, URL)
- Requiere muchos recursos: FMC necesita RAM y CPU sustanciales para despliegues grandes
Automatización e Integración API
Ambas plataformas soportan automatización moderna, pero con diferentes niveles de madurez:
Automatización FortiGate:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Madurez de la Automatización FortiGate:
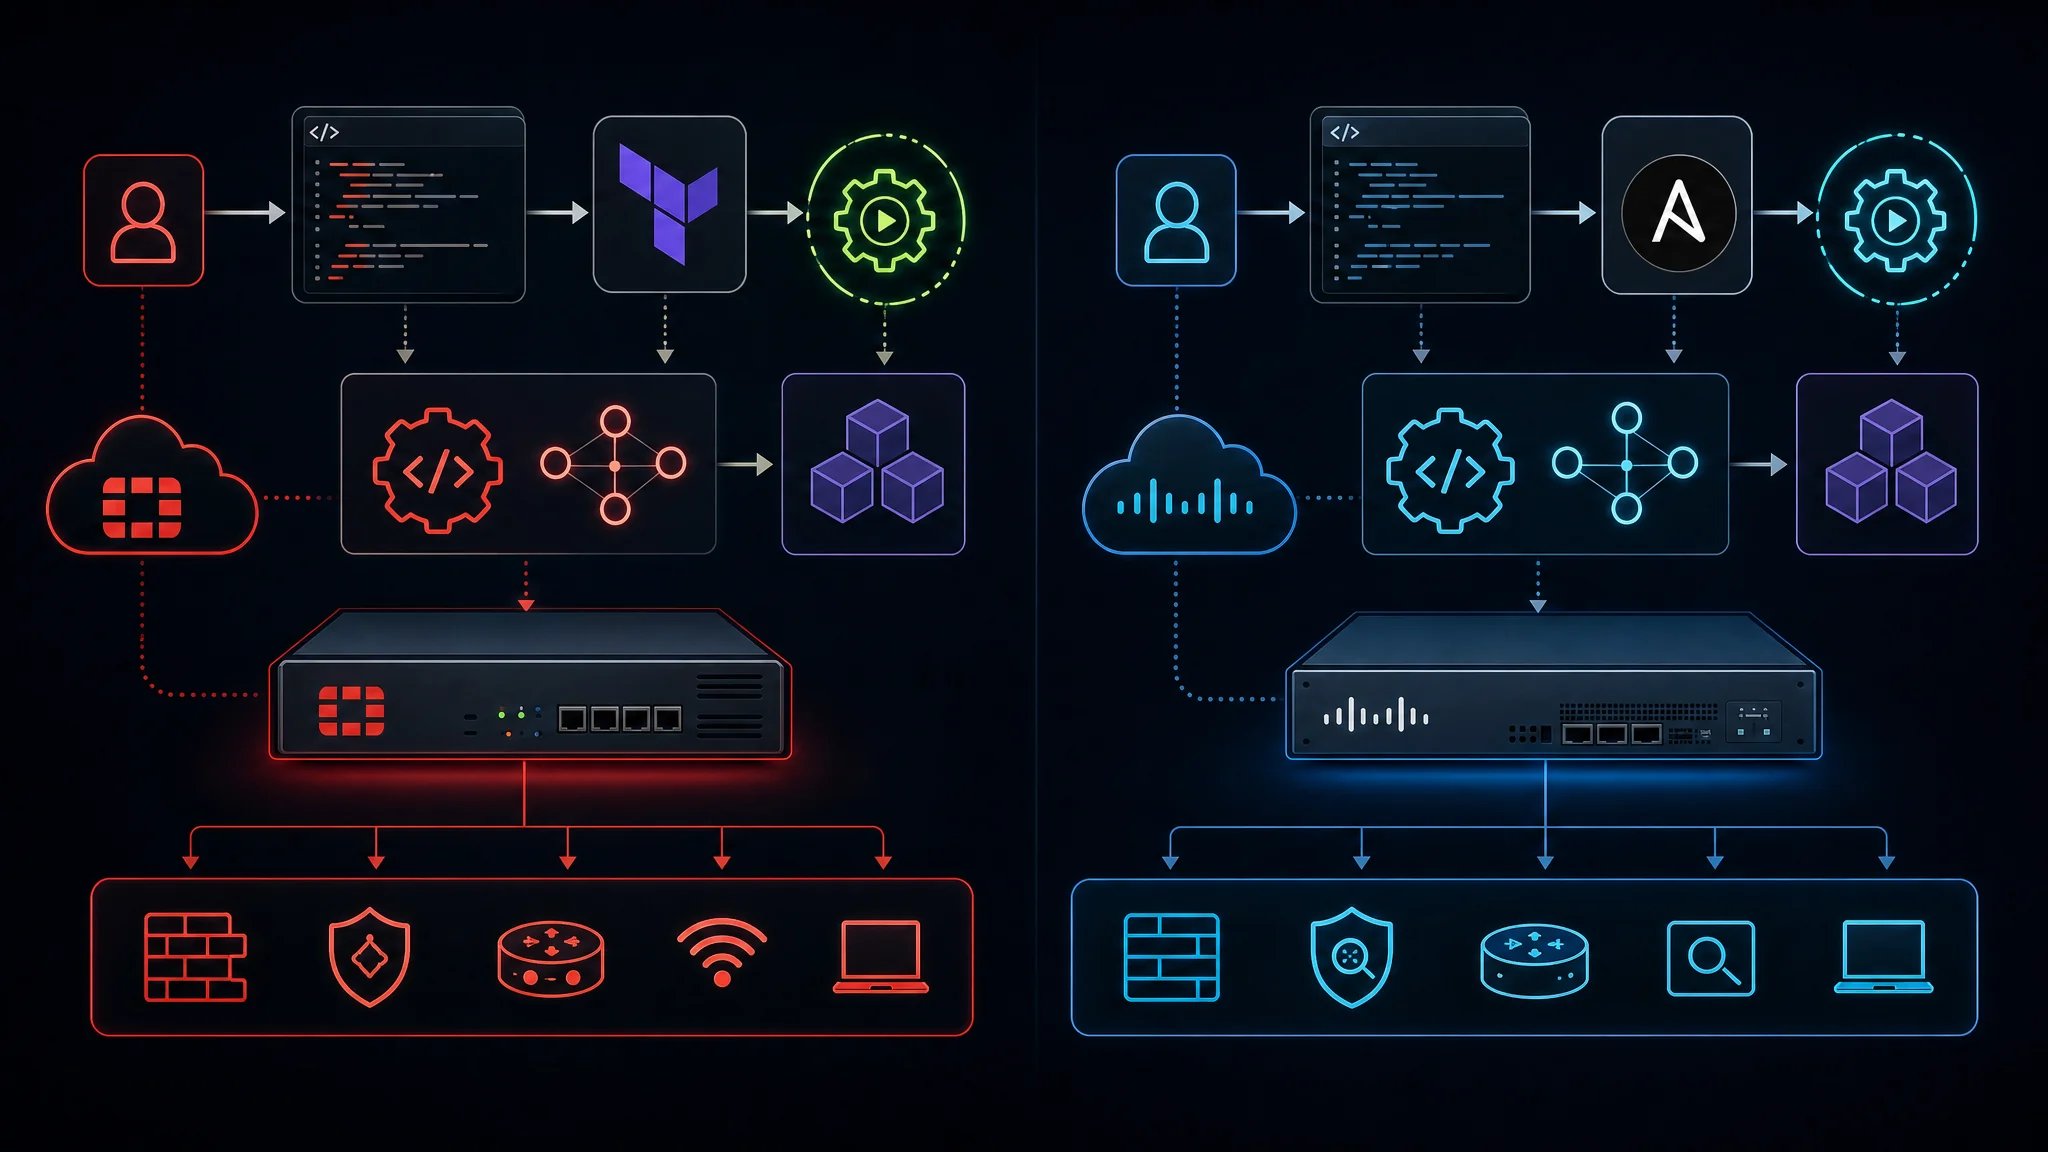
- Cobertura REST API: Más del 95% de la configuración accesible vía API
- Módulos Ansible: Colección oficial FortiOS Ansible (más de 200 módulos)
- Proveedor Terraform: Proveedor Fortinet maduro para infraestructura como código
- Fabric Connectors: Integraciones preconstruidas con AWS, Azure, GCP, ServiceNow, Splunk
- SDK Python: Bibliotecas oficiales en Python (fortigate-api)
Automatización Cisco Firepower:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Madurez de la Automatización Cisco Firepower:
- FMC REST API: API completa para todas las funciones de gestión
- Módulos Ansible: Módulos oficiales Cisco FTD/FMC Ansible (más de 60 módulos)
- Proveedor Terraform: Proveedor mantenido por la comunidad (madurez moderada)
- Integración SecureX: Flujos de trabajo automatizados de respuesta a amenazas
- SDK Python: Bibliotecas comunitarias (python-fireREST, fmcapi)
Veredicto de Automatización:
- FortiGate tiene soporte más maduro para infraestructura como código (especialmente Terraform)
- Cisco ofrece mejor integración con orquestación de seguridad (plataformas SOAR)
Switching e Infraestructura de Red
Aunque este artículo se centra en seguridad, la integración de switching de red es crítica para los ecosistemas de ambos proveedores.
Integración FortiSwitch
Arquitectura FortiSwitch:
- Gestionado por FortiGate: Dispositivos FortiSwitch descubiertos y configurados automáticamente vía FortiGate
- Sin controlador separado: FortiGate actúa como controlador centralizado de switching
- Integración con Security Fabric: La telemetría del switch alimenta Security Fabric para detección de amenazas
- Licenciamiento simple: Sin licencias por switch (gestión incluida con FortiGate)
Modelos de Despliegue FortiSwitch:
- Modo independiente: Switch tradicional con gestión local
- Modo FortiLink: Gestionado por FortiGate (recomendado para Security Fabric)
Ventajas FortiSwitch:
- Provisionamiento sin intervención: Conecta el switch a FortiGate, configuración automática
- Políticas de seguridad unificadas: VLAN y políticas de seguridad configuradas en FortiGate
- Costo menor: Modelos FortiSwitch 30-40% más económicos que Cisco Catalyst comparable
- Operaciones simplificadas: Una interfaz de gestión para firewall y switching
Desventajas FortiSwitch:
- Funciones avanzadas limitadas: Carece de algunas funciones empresariales de switching (VSS, StackWise Virtual)
- Dependencia de FortiGate: Gestión del switch limitada si FortiGate no está disponible
- Ecosistema más pequeño: Menos integraciones de terceros comparado con switching Cisco
Switching Cisco Catalyst
Arquitectura Cisco Catalyst:
- Estándar de la industria: Elección predeterminada para redes empresariales de campus
- Conjunto de funciones completo: Funciones integrales de Capa 2/3, QoS, multicast
- Opción DNA Center: Gestión moderna basada en intención de red (costo adicional)
- Integración TrustSec: Aplicación de etiquetas de grupo de seguridad basada en hardware
Modelos de Despliegue Cisco Catalyst:
- Independiente: Gestión individual del switch
- Stacking: Hasta 9 switches en pila resiliente (StackWise-480)
- VSS/StackWise Virtual: Dos chasis actuando como un switch lógico único
- SD-Access Fabric: DNA Center gestiona red de campus totalmente automatizada
Ventajas Cisco Catalyst:
- Fiabilidad comprobada: Máxima disponibilidad y estabilidad en la industria
- Enrutamiento avanzado: Soporte completo BGP, OSPF, EIGRP en switches de Capa 3
- Escala masiva: Modelos soportan 384-768 puertos en un switch lógico único
- Ecosistema maduro: Décadas de conocimiento operativo y herramientas
Desventajas Cisco Catalyst:
- Costo más alto: Precio premium (2-3 veces FortiSwitch para conteo similar de puertos)
- Licenciamiento complejo: Licencias DNA, funciones de pila de red y seguridad separadas
- Gestión separada: Interfaz diferente a la gestión de seguridad (a menos que sea DNA Center)
Comparación de Integración de Switching:
| Factor | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Complejidad de gestión | Interfaz única (FortiGate) | Interfaces separadas (o DNA Center) |
| Tiempo de configuración inicial | 15 minutos (auto-descubrimiento) | 2-4 horas (configuración manual) |
| Consistencia de políticas de seguridad | Aplicadas por FortiGate | Requiere ISE para políticas dinámicas |
| Costo total (switch de 48 puertos) | $2,000-$3,500 | $5,000-$12,000 |
| Mejor caso de uso | PYMES, sucursales | Grandes campus empresariales |
Comparación de Precios y Licenciamiento
Modelo de Precios FortiGate (2026)
Costos de Appliance de Hardware:
| Modelo | MSRP | Precio típico en mercado | Rendimiento (NGFW) |
|---|---|---|---|
| FortiGate 60F | $1,200 | $800-$1,000 | 500 Mbps |
| FortiGate 100F | $3,500 | $2,500-$3,000 | 1.2 Gbps |
| FortiGate 200F | $7,000 | $5,000-$6,000 | 2.5 Gbps |
| FortiGate 400F | $13,000 | $9,000-$11,000 | 4 Gbps |
| FortiGate 600F | $25,000 | $18,000-$22,000 | 6 Gbps |
| FortiGate 1800F | $110,000 | $75,000-$90,000 | 35 Gbps |
Paquetes de Suscripción de Seguridad FortiGuard (Anual):
- Paquete UTM: AV, filtrado web, IPS, control de aplicaciones (~25% del costo de hardware/año)
- Paquete Enterprise: UTM + Protección avanzada contra malware + Calificación de seguridad (~35% del costo de hardware/año)
- Paquete UTP: Enterprise + FortiSandbox Cloud (~40% del costo de hardware/año)
- Paquete ATP: Enterprise + FortiSandbox + FortiClient EMS (~50% del costo de hardware/año)
Ejemplo de Costo Total FortiGate (3 años):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Ventajas de Licenciamiento FortiGate:
- Suscripciones agrupadas: SKU único incluye múltiples servicios de seguridad
- Costos predecibles: Porcentaje consistente del costo de hardware
- Sin licenciamiento por endpoint: FortiClient incluido en paquete ATP
- Evaluación generosa: Prueba completa de 15 días en todos los nuevos appliances
Modelo de Precios Cisco Firepower (2026)
Costos de Appliance de Hardware:
| Modelo | MSRP | Precio típico en mercado | Rendimiento (NGFW) |
|---|---|---|---|
| FPR1140 | $7,500 | $4,500-$6,000 | 1.5 Gbps |
| FPR2140 | $15,000 | $9,000-$12,000 | 3 Gbps |
| FPR4145 | $45,000 | $28,000-$35,000 | 7 Gbps |
| FPR9300-SM-36 | $200,000 | $125,000-$160,000 | 25 Gbps |
Licenciamiento de Suscripción Cisco Firepower (Por Appliance, Anual):
- Licencia de Amenazas: IPS, filtrado URL, Inteligencia de Seguridad (~$1,500-$8,000/año según modelo)
- Licencia de Malware: AMP para redes, análisis de archivos (~$1,000-$6,000/año)
- Licencia de Filtrado URL: Filtrado web basado en categorías (~$500-$3,000/año)
- Cisco Plus Secure (paquete): Todas las funciones de seguridad + integración DNA (~40-50% del costo de hardware/año)
Ejemplo de Costo Total de Cisco Firepower (3 años):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Contras de la Licencia Cisco Firepower:
- Complejidad a la carta: Se deben rastrear múltiples tipos de licencias por separado
- Costos adicionales de FMC: La plataforma de gestión requiere compra/suscripción separada
- Licenciamiento Inteligente: Requiere conectividad a internet o satélite Smart Software Manager
- Costos de soporte más altos: SmartNet típicamente 12-15% del costo del hardware anualmente
Comparación del Costo Total de Propiedad (TCO)
Escenario Real de TCO: Empresa Mediana (500 empleados)
Requisitos:
- Rendimiento de firewall de 5 Gbps (con todas las funciones de seguridad)
- Gestión centralizada para 3 ubicaciones
- Ciclo de vida de despliegue de 5 años
- Alta disponibilidad (clúster activo-pasivo)
TCO de la Solución Fortinet:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO de la Solución Cisco:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
Análisis de TCO:
- La solución Cisco cuesta 103% más que Fortinet en 5 años (diferencia de $158,500)
- La prima de Cisco es principalmente en costos de hardware (50% más alto) y soporte (100% más alto)
- Ambas soluciones cumplen con los requisitos técnicos (6 Gbps FortiGate vs 7 Gbps Firepower)
Cuando se Justifica el Mayor Costo de Cisco:
- Red de campus Cisco existente con ISE y TrustSec
- Requisito de protocolos de enrutamiento avanzados (tabla BGP completa, integración MPLS)
- Mandato empresarial para nivel de soporte TAC de Cisco
- Despliegue complejo multiinquilino o proveedor de servicios
Recomendaciones por Caso de Uso
Pequeña Empresa (10-100 Empleados)
Escenario: Oficina única, requisitos básicos de seguridad, personal de TI limitado, presupuesto ajustado
Solución Recomendada: Fortinet
Justificación:
- Costo inicial menor: FortiGate 60F o 100F ofrece rendimiento adecuado entre $1,000-$3,000
- Gestión más sencilla: Security Fabric con vista unificada reduce la complejidad
- Todo en uno: Firewall, VPN, SD-WAN y controlador inalámbrico en un solo dispositivo
- Licenciamiento predecible: Suscripciones agrupadas más fáciles de presupuestar
Configuración de Ejemplo:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Empresa Mediana (100-1,000 Empleados)
Escenario: Múltiples oficinas, requisitos de cumplimiento (PCI-DSS, HIPAA), equipo interno de TI, necesidad de funciones avanzadas
Solución Recomendada: Depende de la Infraestructura de Red
Elija Fortinet si:
- No existe red de campus Cisco
- Las sucursales necesitan SD-WAN integrado
- Restricciones presupuestarias (ahorro del 30-40% frente a Cisco)
- Equipo de TI cómodo con gestión de seguridad unificada
Elija Cisco si:
- Red de campus Cisco existente con switches Catalyst
- ISE ya desplegado para control de acceso a la red
- Requisitos avanzados de segmentación (TrustSec/SGT)
- Mandato de cumplimiento para SLA de soporte del proveedor
Configuración de Ejemplo (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Configuración de Ejemplo (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Diferencia de Costo: La solución Cisco cuesta 216% más ($269,500 primer año, $103,000 anuales)
Gran Empresa (1,000-10,000 Empleados)
Escenario: Operaciones globales, infraestructura de centro de datos, cumplimiento complejo, equipo dedicado de seguridad
Solución Recomendada: Cisco (con consideraciones)
Justificación para Cisco:
- Probado a gran escala: Soporte TAC de Cisco crítico para operaciones 24×7
- Integración avanzada: SecureX, ISE, ACI, SD-WAN funcionan en conjunto sin problemas
- Funciones de centro de datos: Integración con Nexus, ACI, Tetration para seguridad de cargas de trabajo
- Soporte consultivo: Servicios Avanzados de Cisco para arquitectura y optimización
- Requisitos de auditoría: Muchos marcos de cumplimiento esperan infraestructura Cisco
Sin embargo, considere un enfoque híbrido:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Proveedor de Servicios / MSP
Escenario: Entorno multiinquilino, requisitos de automatización, integración API crítica
Solución Recomendada: Fortinet para la mayoría de MSPs, Cisco para casos especializados
Fortinet para MSPs:
- Dominios Administrativos (ADOMs): FortiManager soporta verdadera multi-tenencia
- Licenciamiento flexible: Licencias por dispositivo permiten pagar según crecimiento
- Madurez de API: Excelente soporte Terraform/Ansible para automatización
- Márgenes de ganancia: Menor costo permite mejores márgenes en servicios gestionados
Cisco para Proveedores de Servicios:
- Viptela SD-WAN: Diseñado para escala de proveedores y multi-tenencia
- FMC multi-instancia: FMC separado por cliente o compartido con tenencia
- Reconocimiento de marca: Clientes empresariales a menudo solicitan Cisco por nombre
- Servicios profesionales: Programas de socios Cisco ofrecen registro de acuerdos y márgenes
Consideraciones para la Migración
Migración de Cisco a Fortinet
Motivadores Comunes de Migración:
- Reducción de costos: Ahorro del 40-60% en TCO en 5 años
- Gestión simplificada: Security Fabric reduce la carga operativa
- Integración SD-WAN: Necesidad de SD-WAN integrado sin dispositivos separados
Desafíos de Migración:
Traducción de Configuración:
- No existe herramienta automática para conversión Cisco → FortiOS
- La lógica de políticas debe recrearse manualmente
- Configuraciones VPN requieren reconfiguración (especialmente IPsec sitio a sitio)
Capacitación del Personal:
- Sintaxis CLI de FortiOS difiere significativamente de Cisco IOS
- Conceptos de Security Fabric requieren cambio importante
- Presupuestar 2-3 semanas para capacitación del equipo administrativo
Puntos de Integración:
- Herramientas de terceros integradas con APIs Cisco requieren actualización
- Sistemas de monitoreo (Splunk, ELK) necesitan nuevos analizadores de logs
- Herramientas de gestión de red requieren reconfiguración
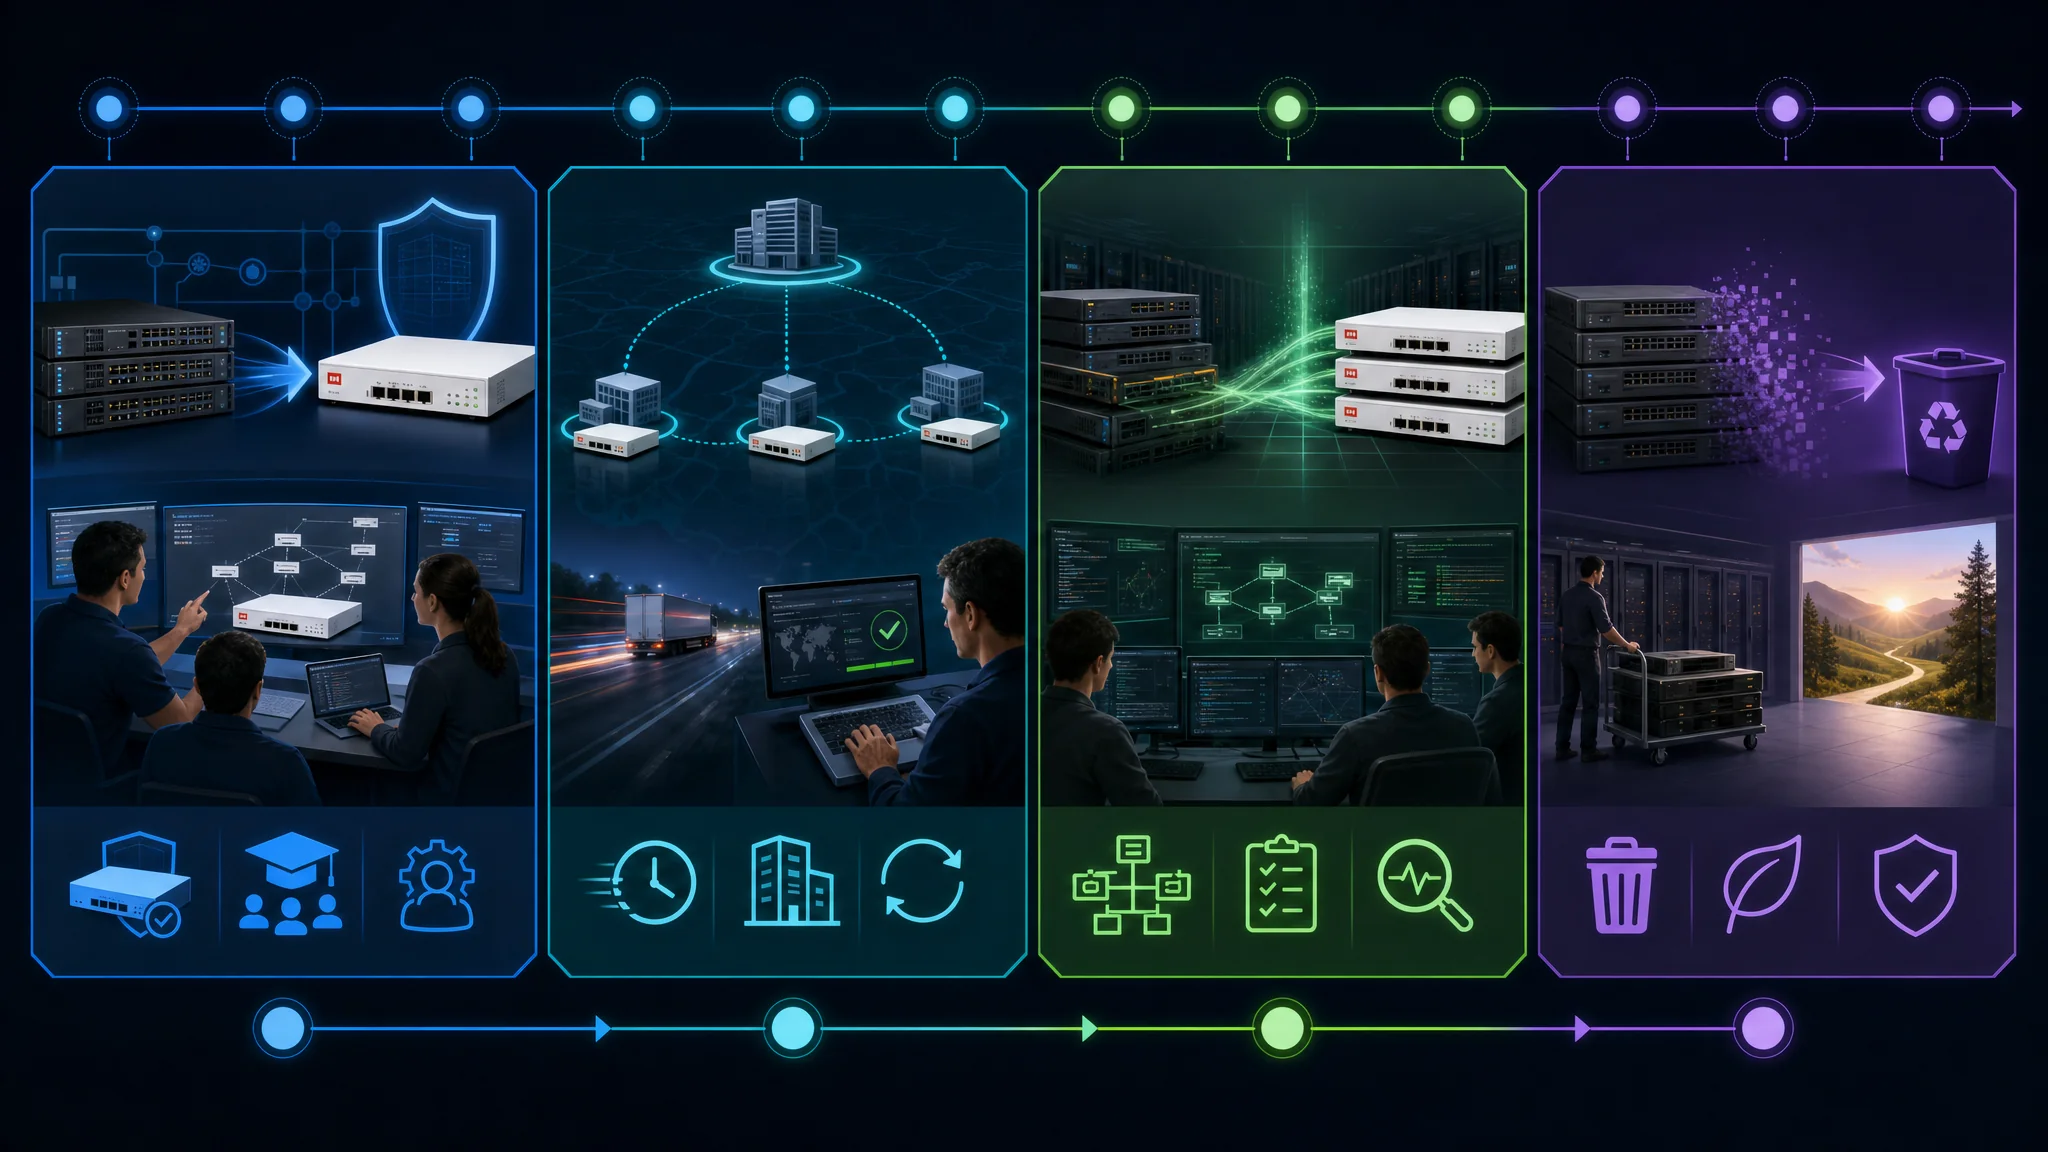
Mejores Prácticas para la Migración:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Migración de Fortinet a Cisco
Motivadores Comunes de Migración:
- Estandarización empresarial: Mandato corporativo para infraestructura Cisco
- Funciones avanzadas: Necesidad de integración ISE o segmentación TrustSec
- Adquisición: Empresa adquirida por corporación estandarizada en Cisco
Desafíos de Migración:
Complejidad Incrementada:
- FMC introduce capa adicional de gestión frente a la simplicidad de FortiManager
- Licenciamiento Cisco más complejo (múltiples SKUs vs FortiGuard agrupado)
- Capacitación requerida para interfaz FMC y CLI Cisco
Impacto en Costos:
- Hardware 50-100% más caro para rendimiento comparable
- Licencias y soporte aproximadamente el doble
- Servicios profesionales frecuentemente requeridos para despliegues empresariales
Paridad de Funciones:
- Funciones de Security Fabric de Fortinet no tienen equivalentes directos en Cisco
- Puede requerir productos adicionales Cisco (ISE, Tetration) para igualar funcionalidad
Mejores Prácticas para la Migración:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Actualizaciones y Hoja de Ruta de Productos 2026
Actualizaciones Fortinet (2026)
FortiOS 7.6 (Lanzado Q1 2026):
- Aceleración por hardware HTTP/3 y QUIC: Soporte nativo para protocolos web modernos
- Detección mejorada de amenazas con IA/ML: El motor FortiGuard AI identifica amenazas de día cero
- SD-WAN mejorado: Plantillas SLA para despliegues multisede simplificados
- Integración con Kubernetes: Seguridad nativa para aplicaciones en contenedores
- Integración 5G: Failover WAN FortiExtender 5G con módems 5G integrados
Security Fabric 3.0 (Lanzado Q2 2026):
- Detección y Respuesta Extendidas (XDR): Amenazas unificadas en red, endpoint y nube
- Respuesta automatizada a incidentes: Playbooks FortiSOAR que se ejecutan automáticamente ante amenazas
- Telemetría mejorada: Puntuación de riesgo en tiempo real para todos los dispositivos y usuarios
- Seguridad nativa en la nube: Políticas unificadas para cargas de trabajo on-premise y en la nube
Próximo Hardware FortiGate (2026-2027):
- Serie FortiGate 7000: Nueva plataforma insignia (más de 400 Gbps de rendimiento)
- Serie FortiGate Rugged: Dispositivos industriales y enfocados en IoT
- Serie FortiGate 5G: Conectividad 5G integrada para despliegues móviles
Actualizaciones Cisco (2026)
Cisco Secure Firewall 7.4 (Lanzado Q1 2026):
- Mejoras de rendimiento Snort 3: 40% menos uso de CPU comparado con Snort 2
- Integración en la nube mejorada: Soporte nativo para AWS Gateway Load Balancer
- Mejor visibilidad TLS 1.3: Análisis mejorado de tráfico cifrado
- Recomendaciones adaptativas de políticas: Optimización de políticas sugerida por IA
- Gestión multicloud: Políticas unificadas para despliegues en AWS, Azure y GCP
Actualizaciones Plataforma SecureX (Q3 2026):
- Integraciones ampliadas con terceros: Más de 400 integraciones con proveedores de seguridad (antes 300)
- Automatización mejorada: Flujos de trabajo de orquestación de seguridad low-code
- Caza de amenazas: Herramientas integradas con inteligencia Talos
- Paneles de cumplimiento: Paneles preconfigurados para PCI-DSS, HIPAA, NIST
Próximo Hardware Firewall Cisco (2026-2027):
- Serie Firepower 10000: Nueva generación insignia (más de 500 Gbps de rendimiento)
- Servicios embebidos Firepower: Módulos de seguridad para routers ISR de próxima generación
- Mejoras Firepower Virtual: Mejor rendimiento en Azure y AWS
Análisis Competitivo: ¿Quién está ganando?
Tendencias de cuota de mercado (2024-2026):
- Fortinet: Cuota de mercado en crecimiento (24% → 28%), especialmente en mercado medio
- Cisco: Ligera disminución (21% → 19% en mercado de firewalls), pero crecimiento en SD-WAN
- Factores clave: Precios agresivos de Fortinet e integración SD-WAN ganan despliegues
Liderazgo Tecnológico:
- Rendimiento: Fortinet mantiene liderazgo en rendimiento por dólar con procesadores SPU
- Inteligencia de amenazas: Cisco Talos sigue siendo el estándar de oro de la industria
- Innovación: Fortinet lanza funciones importantes más rápido (ciclos de 6 meses vs 12 meses)
- Integración en la nube: Cisco lidera en integraciones nativas con APIs de nube
Satisfacción del cliente (Gartner Peer Insights, 2026):
- Fortinet: 4.5/5.0 estrellas (énfasis en valor y rendimiento)
- Cisco: 4.2/5.0 estrellas (énfasis en soporte y ecosistema)
Marco de Decisión: Elegir su Solución
Árbol de Decisión
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
Cuadro de Puntuación de Criterios de Selección
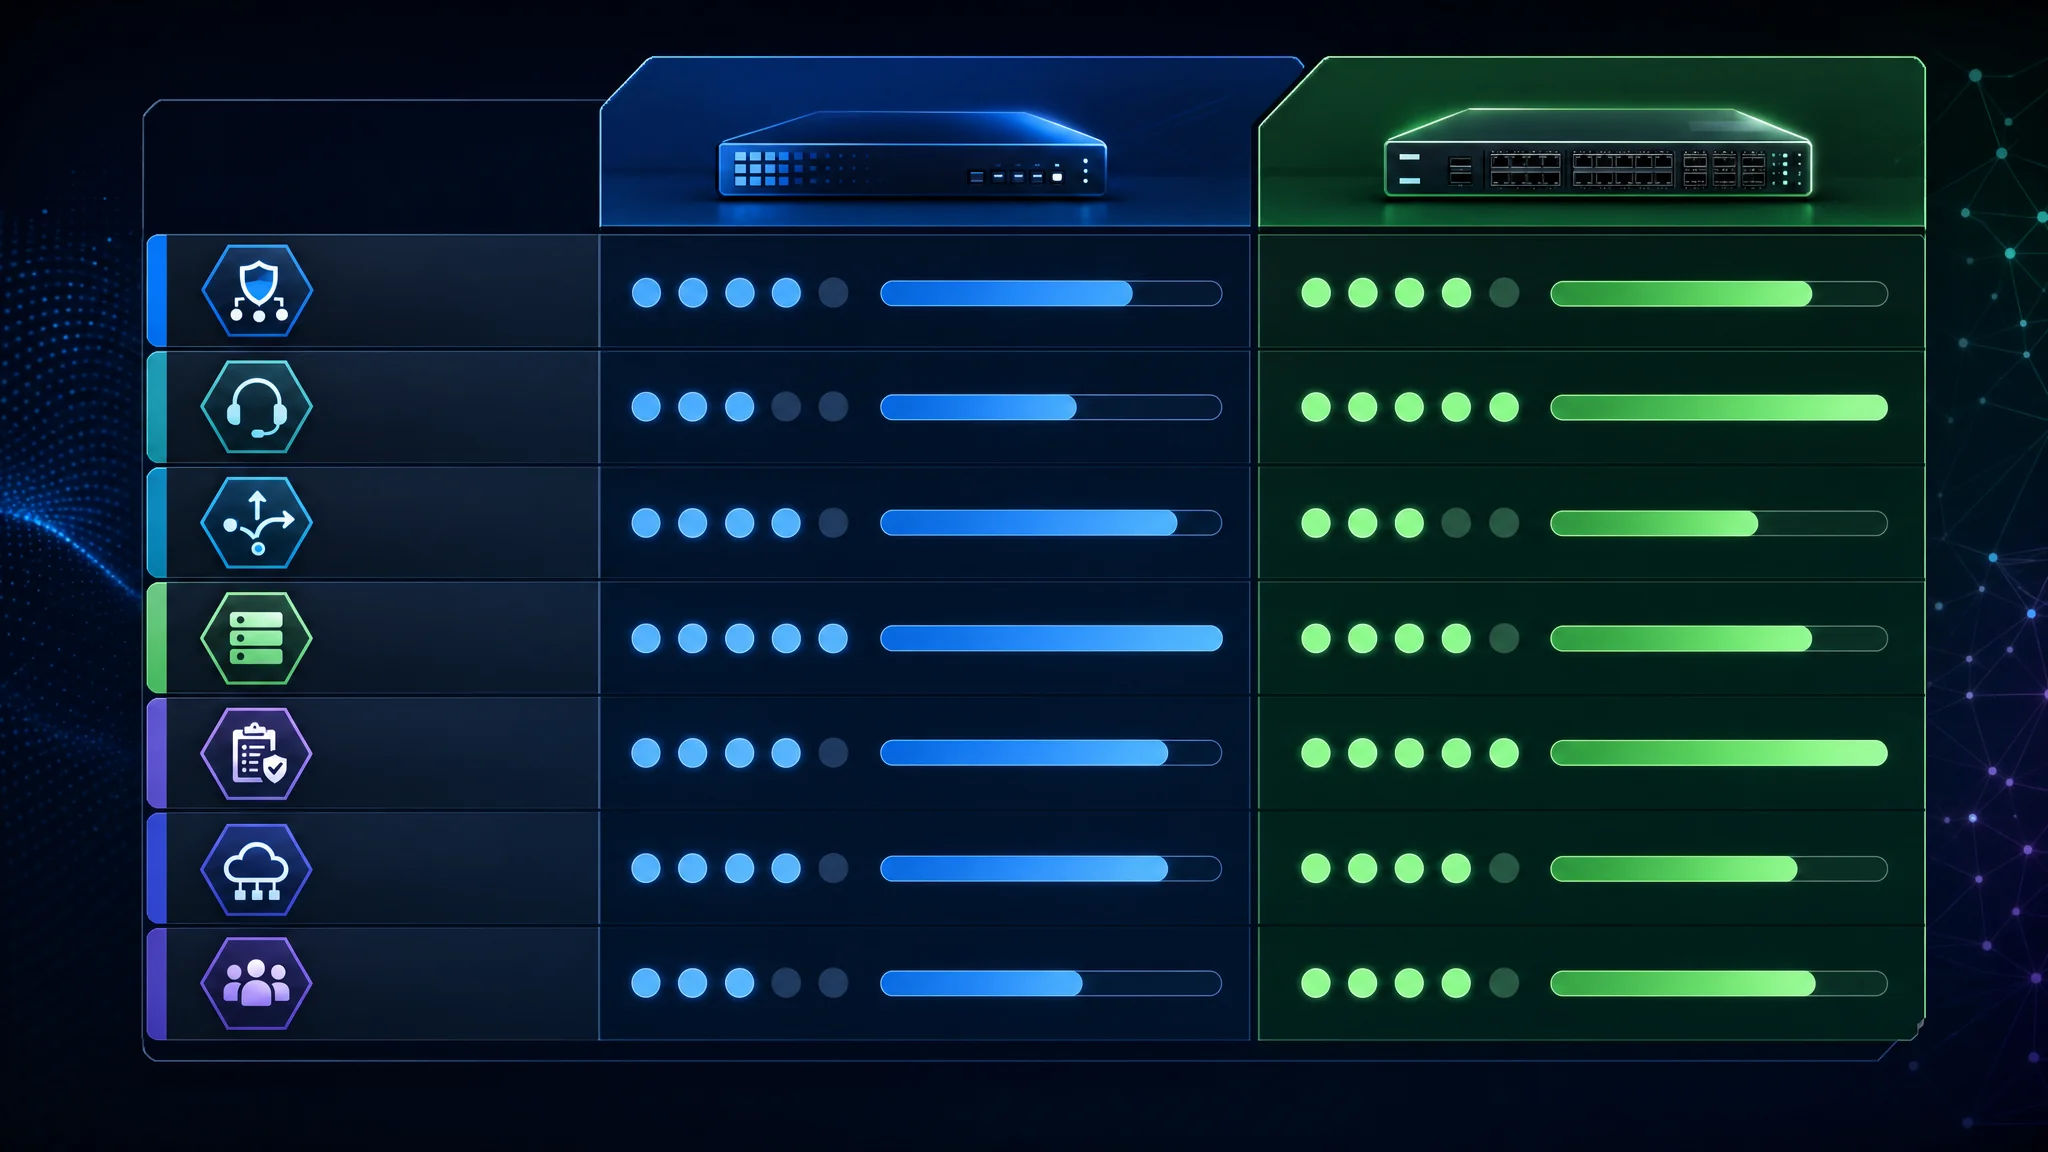
Califique cada factor del 1 al 5 (1=no importante, 5=crítico), luego multiplique por la puntuación del proveedor:
| Criterio | Peso (1-5) | Puntuación Fortinet | Puntuación Cisco | Su Prioridad |
|---|---|---|---|---|
| Costo inicial | _____ | 5 | 3 | _____ |
| TCO (5 años) | _____ | 5 | 3 | _____ |
| Rendimiento/precio | _____ | 5 | 3 | _____ |
| Rendimiento bruto | _____ | 4 | 4 | _____ |
| Simplicidad de gestión | _____ | 5 | 3 | _____ |
| Ecosistema del proveedor | _____ | 3 | 5 | _____ |
| Integración con terceros | _____ | 3 | 5 | _____ |
| Enrutamiento avanzado | _____ | 3 | 5 | _____ |
| Calidad de soporte | _____ | 4 | 5 | _____ |
| Integración SD-WAN | _____ | 5 | 4 | _____ |
| Inteligencia de amenazas | _____ | 4 | 5 | _____ |
| Madurez en automatización | _____ | 4 | 4 | _____ |
| Integración en la nube | _____ | 4 | 5 | _____ |
Instrucciones para puntuación:
- Complete el peso de prioridad para cada criterio (1-5)
- Multiplique peso × puntuación del proveedor para cada fila
- Sume los totales para Fortinet y Cisco
- La puntuación total más alta indica mejor ajuste para sus necesidades
Recomendaciones finales por escenario
Elija Fortinet cuando:
- ✅ Las restricciones presupuestarias son significativas (ahorro del 40-60%)
- ✅ Necesita SD-WAN integrado sin dispositivos separados
- ✅ La gestión simplificada es prioridad (equipo de TI pequeño)
- ✅ Despliegue principalmente en sucursales
- ✅ No hay inversión previa en red campus Cisco
- ✅ El rendimiento por dólar es la métrica clave
- ✅ Infraestructura como código es crítica (mejor soporte Terraform)
Elija Cisco cuando:
- ✅ Existe red campus Cisco con ISE desplegado
- ✅ Necesita segmentación avanzada (requisitos TrustSec/SGT)
- ✅ La empresa exige soporte premium del proveedor (Cisco TAC)
- ✅ Requisitos complejos de enrutamiento (tablas BGP completas, MPLS)
- ✅ Despliegues a gran escala en centros de datos (integración ACI)
- ✅ Cumplimiento requiere certificaciones específicas del proveedor
- ✅ Despliegues nativos en la nube (mejor integración API AWS/Azure)
- ✅ Arquitectura multiinquilino para proveedores de servicios
Considere enfoque híbrido cuando:
- ✅ Gran empresa con centro de datos y sucursales
- ✅ Necesita calidad Cisco en sede central y ahorro en sucursales
- ✅ Transición gradual entre proveedores
- ✅ Requisitos de seguridad diferentes por sitio
Conclusión
Tanto Fortinet como Cisco ofrecen soluciones de seguridad de red de clase mundial, pero sobresalen en diferentes escenarios:
Fortinet FortiGate ofrece un valor excepcional, rendimiento por dólar y gestión simplificada mediante la arquitectura Security Fabric. El enfoque integrado funciona muy bien para organizaciones que desean gestión de seguridad unificada sin complejidad. FortiGate es el claro ganador para PYMES, despliegues en sucursales y empresas con presupuesto limitado que necesitan funciones modernas sin precios premium.
Cisco Secure Firewall (Firepower) proporciona fiabilidad empresarial, integración completa del ecosistema y funciones avanzadas que requieren las grandes empresas. El precio premium se justifica cuando se necesita integración ISE, microsegmentación TrustSec, soporte de clase mundial o capacidades complejas de enrutamiento. Cisco sigue siendo el estándar para grandes empresas, centros de datos y organizaciones con inversiones previas en infraestructura Cisco.
La prima de TCO del 60-80% para las soluciones de Cisco es significativa y a menudo difícil de justificar a menos que necesite específicamente las capacidades avanzadas o la integración del ecosistema de Cisco. Sin embargo, para las organizaciones donde esas características importan, la inversión en Cisco rinde dividendos a través de la eficiencia operativa y capacidades avanzadas de seguridad.
Nuestras recomendaciones para 2026:
- Pequeñas empresas (10-100 usuarios): Fortinet FortiGate 60F-100F (valor imbatible)
- Mercado medio (100-1,000 usuarios): Fortinet (a menos que la infraestructura Cisco existente exija Cisco)
- Empresas (1,000-10,000 usuarios): Cisco para sede/centro de datos, considere Fortinet para sucursales
- Grandes empresas (más de 10,000 usuarios): Cisco (comprobado a gran escala, ecosistema integral)
- Proveedores de servicios/MSPs: Fortinet (mejor multi-tenencia y márgenes)
puntos principales: No elija solo por la marca. Relacione sus requisitos técnicos, limitaciones presupuestarias e infraestructura existente con el marco de decisión anterior. Muchas organizaciones implementan con éxito arquitecturas híbridas, usando Cisco donde sus fortalezas importan más y Fortinet donde la eficiencia de costos es primordial.
Referencias
- Sitio oficial de Fortinet
- Sitio oficial de Cisco Security
- Cuadrante Mágico de Gartner para Firewalls de Red 2026
- Notas de la versión FortiOS 7.6
- Documentación Cisco Secure Firewall 7.4
- Informe comparativo NSS Labs NGFW 2026
- Guía de arquitectura Fortinet Security Fabric
- Resumen de la plataforma Cisco SecureX
- Análisis TCO Fortinet vs Cisco - Forrester Research 2026
- IDC MarketScape: Dispositivos de seguridad de red a nivel mundial 2026
Related Posts

This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense: Comparación completa de seguridad de red 2026
Comparación completa 2026 de pfSense, Firewalla y OPNsense para seguridad de red doméstica y empresarial. Encuentre la mejor opción para sus necesidades.
- Ubiquiti Unifi vs TP-Link Omada: ¿Qué sistema de red es el adecuado para usted?
Compare los sistemas de red Ubiquiti Unifi y TP-Link Omada para elegir el que mejor se adapte a sus necesidades.
- Mejores sistemas WiFi mesh 2026: Guía de compra completa - WiFi 6E, WiFi 7, pruebas de rendimiento y mejores selecciones
Guía completa 2026 de los mejores sistemas WiFi mesh para consumidores. Comparación detallada de routers mesh WiFi 6E y WiFi 7 incluyendo Google Nest Wifi Pro 6E, Eero Max 7, Netgear Orbi, TP-Link Deco y más. Pruebas de rendimiento, análisis de cobertura, guías de configuración y recomendaciones de compra.