Gestión de incidentes de ciberseguridad

Table of Contents
Cómo desarrollar un plan de respuesta a incidentes de ciberseguridad: pasos clave para responder con eficacia
En la era digital, la ciberseguridad se ha convertido en una preocupación esencial para organizaciones de todos los tamaños. Ante el aumento de las ciberamenazas y los ataques, las empresas necesitan un plan de respuesta a incidentes bien definido. Este plan sirve de guía para gestionar y reducir eficazmente el impacto de los incidentes de ciberseguridad. En este artículo repasamos los pasos principales para desarrollar el plan y la importancia de cada uno.
_
Por qué importa un plan de respuesta a incidentes de ciberseguridad
El papel de la ciberseguridad en la era digital
En el mundo interconectado actual, las organizaciones dependen en gran medida de sistemas y redes digitales para sus operaciones diarias. Esa dependencia las hace vulnerables a numerosas ciberamenazas, entre ellas filtraciones de datos, ataques de malware e infecciones de ransomware. Un solo incidente de ciberseguridad puede causar pérdidas financieras importantes, daños a la reputación y consecuencias legales. Por ello, un plan de respuesta a incidentes bien diseñado resulta esencial para reducir el impacto.
El posible impacto de los incidentes de ciberseguridad
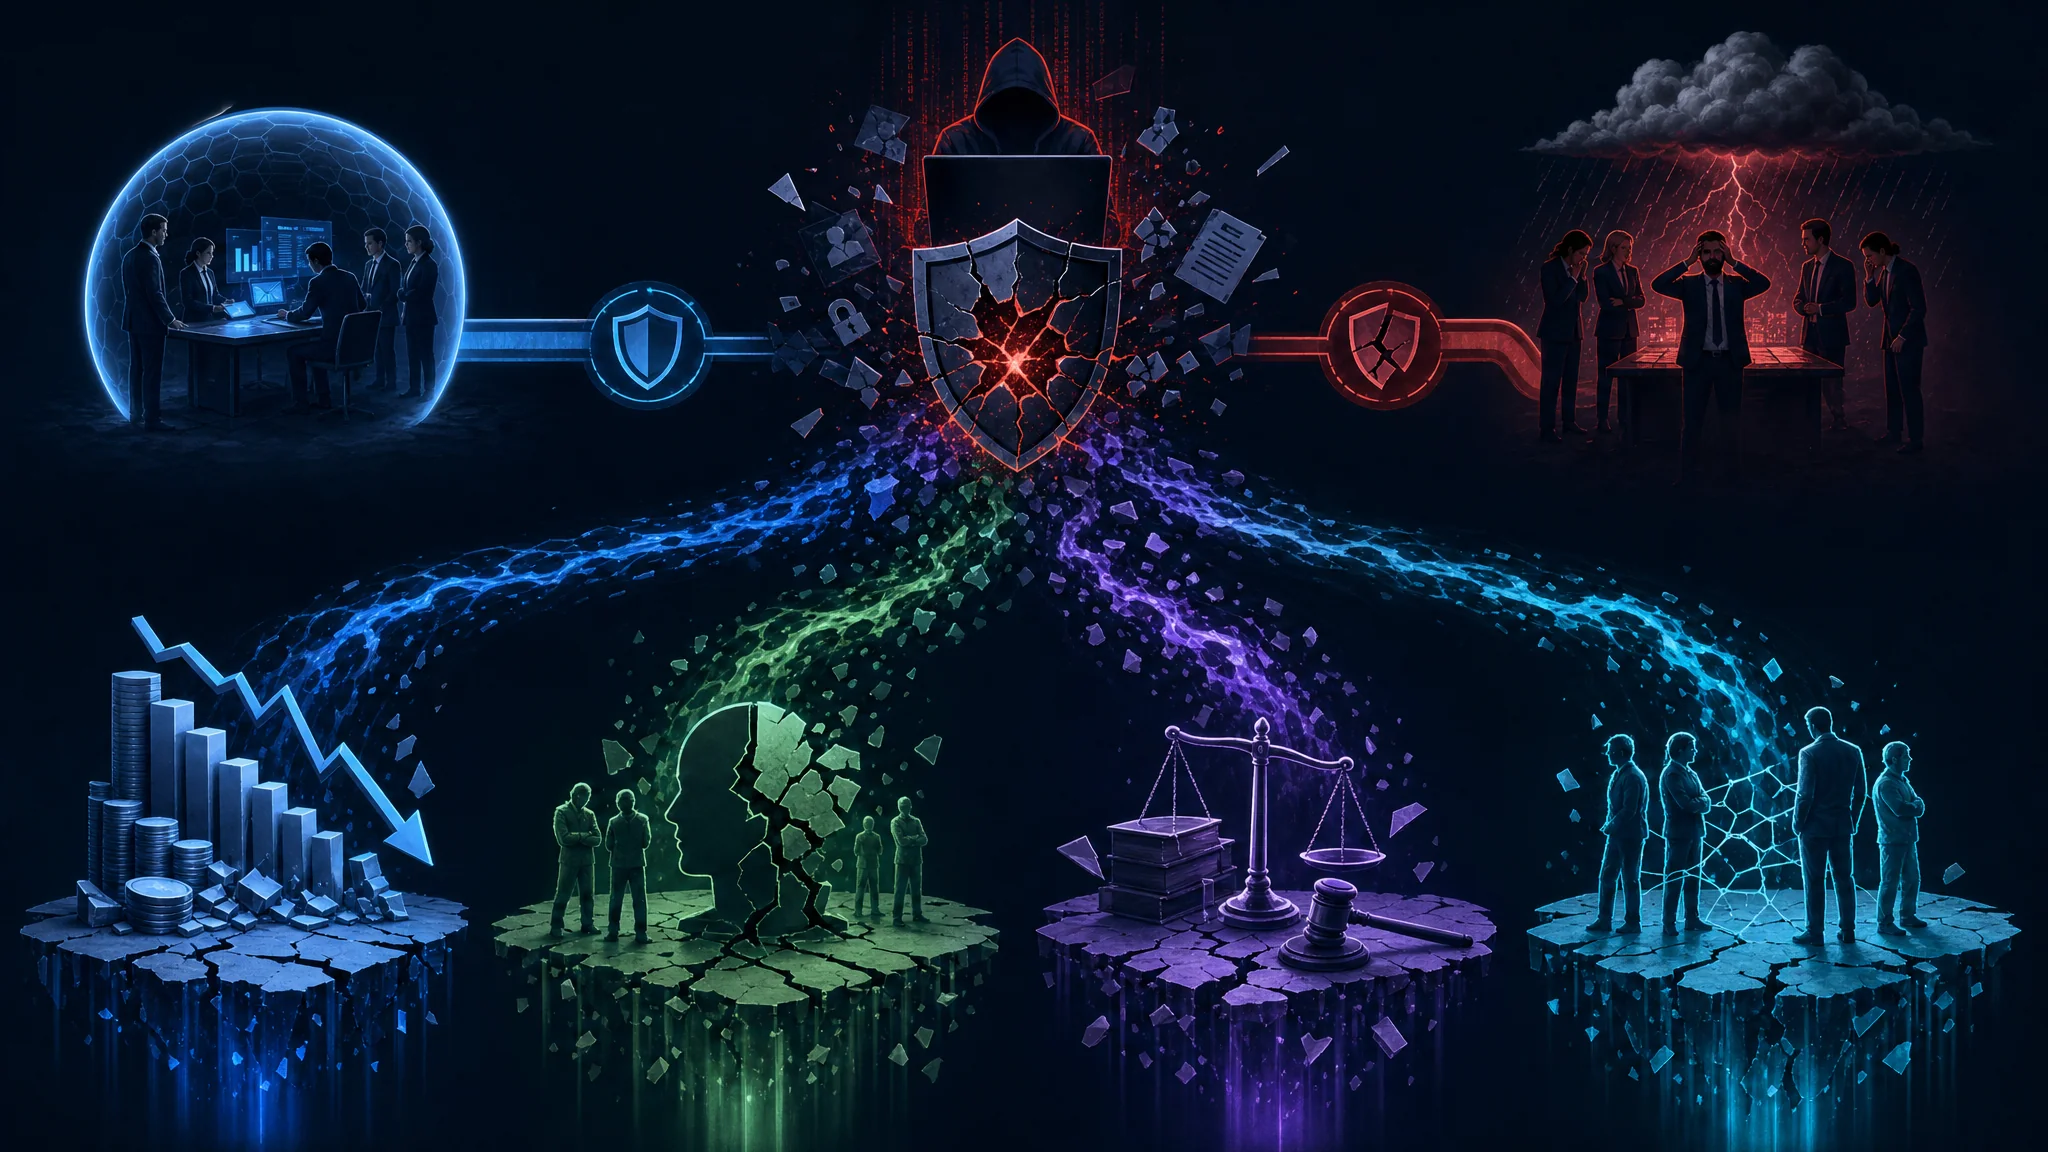
Un incidente cibernético puede interrumpir gravemente las operaciones de una organización y provocar tiempos de inactividad, pérdida de información confidencial y daños en sistemas críticos. Sus efectos también pueden alcanzar a clientes, socios y proveedores. Además, el marco legal y regulatorio de la ciberseguridad es cada vez más estricto, con multas y sanciones elevadas por incumplimiento. Las organizaciones deben prepararse para responder con rapidez y eficacia.
Una razón clave para contar con un plan integral de respuesta a incidentes son las posibles pérdidas financieras. Según un estudio de IBM, en 2020 el costo promedio de una filtración de datos fue de 3,86 millones de dólares. Esta cifra incluye gastos de investigación, honorarios legales, avisos a clientes y control de daños. Sin un plan adecuado, una organización podría no estar preparada para afrontar el impacto financiero, con efectos duraderos en su estabilidad financiera y sus operaciones.
Los daños a la reputación causados por un incidente también pueden ser graves. Hoy la información se difunde con rapidez por las redes sociales y las plataformas en línea. Una noticia sobre una filtración de datos o un ciberataque puede deteriorar la imagen de una organización y debilitar la confianza de sus clientes. Esto puede provocar oportunidades comerciales perdidas, menor fidelidad y dificultades para atraer nuevos clientes. Un plan ayuda a gestionar la reputación de forma proactiva mediante una respuesta rápida y transparente que limite el daño a la marca.
Además de sus efectos financieros y reputacionales, los incidentes de ciberseguridad tienen implicaciones legales y regulatorias. Las organizaciones deben cumplir las numerosas leyes y normas de protección de datos para evitar sanciones elevadas. Por ejemplo, el Reglamento General de Protección de Datos de la Unión Europea (GDPR) establece multas de hasta 20 millones de euros o el 4 % de la facturación anual mundial, según cuál sea mayor. Un plan con medidas para atender las obligaciones legales y regulatorias ayuda a reducir el riesgo de incumplimiento y sus consecuencias financieras y legales.
La interconexión del ecosistema empresarial también permite que un incidente produzca efectos fuera de la organización. Si se comprometen los sistemas de un proveedor, la cadena de suministro puede sufrir interrupciones y reducirse la disponibilidad de bienes o servicios. Una filtración de datos de clientes puede causar robo de identidad o fraude y perjudicar la relación con ellos. Un plan que contemple a las partes interesadas externas facilita la gestión de las consecuencias y ayuda a mantener la confianza de socios, proveedores y clientes.
Un plan de respuesta a incidentes de ciberseguridad es una parte esencial de la estrategia general de ciberseguridad. Reduce los efectos en la estabilidad financiera, la reputación, el cumplimiento legal y las relaciones externas. Invertir en un plan bien diseñado ayuda a mitigar los riesgos y a garantizar la continuidad del negocio en la era digital.
Elementos clave de un plan de respuesta a incidentes de ciberseguridad
Identificar y clasificar los incidentes de ciberseguridad
El primer paso consiste en identificar y clasificar con precisión los distintos tipos de incidentes. Hay que analizar incidentes anteriores, comprender sus características y categorizarlos según su gravedad y su posible impacto. Así las organizaciones pueden asignar recursos y priorizar las tareas de respuesta.
Por ejemplo, los incidentes se pueden clasificar como filtraciones de datos, infecciones de malware, intrusiones en redes o ataques de phishing. Cada tipo requiere una estrategia y un nivel de urgencia distintos. Conocer bien las categorías permite adaptar el plan a los retos específicos.
Crear un equipo de respuesta
Una respuesta eficaz requiere un equipo dedicado de profesionales de ciberseguridad que pueda actuar con rapidez y eficacia. El equipo debe reunir experiencia en ciberseguridad, infraestructura de TI, asuntos legales y comunicación. Una estructura clara simplifica la respuesta y permite un enfoque coordinado y eficiente.
El equipo también debe tener funciones y responsabilidades asignadas para que cada miembro conozca sus tareas durante un incidente. Entre ellas puede haber coordinador del incidente, analista técnico, asesor legal y representante de relaciones públicas. Definirlas con claridad favorece la colaboración y evita confusiones o duplicaciones.
Desarrollar procedimientos de respuesta
Los procedimientos describen las medidas que se deben tomar cuando ocurre un incidente de ciberseguridad. Deben cubrir distintos escenarios e indicar cómo contener el incidente, investigar su causa raíz, remediar sus efectos y restablecer las operaciones normales.
Por ejemplo, ante una filtración de datos, los procedimientos pueden incluir aislar los sistemas afectados, realizar un análisis forense para determinar el alcance de la filtración, avisar a las personas afectadas o a las autoridades reguladoras y aplicar medidas para prevenir nuevas filtraciones.
Los procedimientos deben revisarse y actualizarse con regularidad para reflejar la evolución de las amenazas. Las nuevas amenazas y tecnologías exigen adaptarlos. Los ejercicios de mesa y las simulaciones permiten probar su eficacia y encontrar aspectos por mejorar.
Unos procedimientos bien definidos ayudan a reducir el impacto de los incidentes y a responder con rapidez, limitando los posibles daños a la reputación, las finanzas y la confianza de los clientes.
Pasos para desarrollar un plan eficaz de respuesta a incidentes
Realizar una evaluación de riesgos
Antes de desarrollar un plan, las organizaciones deben hacer una evaluación integral de riesgos para identificar vulnerabilidades y amenazas potenciales. El proceso evalúa los sistemas, las redes y los activos de datos, además de la probabilidad y el posible impacto de distintos incidentes cibernéticos. Los resultados ayudan a priorizar las tareas y asignar recursos de forma eficaz.
Durante la evaluación, las organizaciones pueden contratar a expertos externos en ciberseguridad para realizar pruebas de penetración y evaluaciones de vulnerabilidades. Estos expertos simulan ataques reales para detectar debilidades en la infraestructura. Las auditorías internas también permiten evaluar el cumplimiento de normas y regulaciones del sector.
Al terminar la evaluación, la organización comprende mejor su estado de ciberseguridad. Puede identificar los activos críticos que necesitan más protección y determinar las posibles consecuencias de un ciberataque exitoso. Este conocimiento orienta el desarrollo de un plan eficaz de respuesta a incidentes.
Desarrollar e implementar políticas de respuesta a incidentes
Las políticas definen cómo gestiona la organización los incidentes de ciberseguridad. Deben ajustarse a las mejores prácticas del sector y a los requisitos regulatorios. Deben describir claramente funciones y responsabilidades, procedimientos de escalamiento, protocolos de comunicación y obligaciones legales. Así se logra una respuesta coherente y coordinada.
Al redactarlas, las organizaciones deben considerar las características propias de su sector y las amenazas específicas que afrontan. Por ejemplo, las organizaciones sanitarias quizá deban cumplir las normas HIPAA, mientras que las entidades financieras deben seguir los requisitos PCI DSS. Adaptar las políticas a esas necesidades ayuda a afrontar los retos previstos.
La implementación exige colaboración entre los distintos departamentos de la organización. Así todos comprenden sus funciones durante un incidente. La formación y la comunicación periódicas ayudan a que el personal conozca las políticas y las aplique correctamente.
Formar e informar al personal
Una respuesta eficaz requiere una plantilla capacitada y bien informada. Las organizaciones deben invertir en programas regulares de formación para que sus empleados adquieran las habilidades necesarias para detectar, comunicar y responder a incidentes. Esto incluye concienciar sobre amenazas comunes y vectores de ataque, promover buenos hábitos de ciberseguridad y realizar ejercicios de mesa con escenarios reales.
La formación debe abarcar detección y análisis de incidentes, conservación de pruebas, contención y recuperación. Hay que enseñar al personal a reconocer posibles indicadores de compromiso (IOC) y a comunicar incidentes sin demora. Con los conocimientos adecuados, los empleados contribuyen activamente a la mitigación de ciberamenazas.
Además de la formación, las organizaciones deben establecer una cultura de concienciación sobre ciberseguridad. Esto implica informar periódicamente al personal sobre las amenazas recientes y ofrecer orientación para proteger la información confidencial. Fomentar la responsabilidad y la vigilancia fortalece la defensa contra los ciberataques.
Probar y mejorar el plan de respuesta a incidentes
Probar periódicamente el plan de respuesta
Las pruebas son una parte esencial de cualquier plan. Las organizaciones deben realizar ejercicios y simulaciones periódicos para comprobar la eficacia de los procedimientos, detectar brechas o debilidades y evaluar las capacidades del equipo. Las pruebas pueden ir desde ejercicios de mesa, donde se debaten escenarios hipotéticos, hasta ejercicios avanzados de red team, donde especialistas externos simulan ataques reales.
Durante los ejercicios de mesa, las organizaciones pueden analizar distintos escenarios hipotéticos y comprobar cómo funciona el plan en distintas circunstancias. Pueden participar partes interesadas de varios departamentos para evaluar el plan de forma completa. Las simulaciones ayudan a encontrar aspectos por mejorar y realizar los cambios necesarios.
Los ejercicios de red team simulan ataques reales. Expertos externos, a menudo llamados hackers éticos, intentan entrar en los sistemas y explotar vulnerabilidades. El ejercicio revela la eficacia del plan y el estado general de seguridad. Al detectar debilidades y vulnerabilidades, la organización puede resolverlas de forma proactiva y reforzar sus defensas.
Aprender de incidentes anteriores
Cada incidente ofrece lecciones útiles para mejorar futuras respuestas. Las organizaciones deben realizar revisiones exhaustivas posteriores al incidente para analizar qué falló, encontrar mejoras y aplicar medidas correctivas. Una cultura de aprendizaje y mejora continuos ayuda a adelantarse a las ciberamenazas.
En estas revisiones deben participar todas las partes pertinentes, como el equipo de respuesta, el personal de TI y la dirección. Reunir distintos puntos de vista permite comprender el incidente y sus efectos. Las revisiones deben centrarse en identificar las causas raíz, evaluar la eficacia del plan y determinar qué cambios hacen falta.
Las organizaciones también deben considerar evaluaciones externas o contratar a terceros para obtener una evaluación objetiva de su capacidad de respuesta. Estas evaluaciones aportan nuevas ideas y recomendaciones basadas en las mejores prácticas del sector y en tendencias emergentes.
Mejora y adaptación continuas
Las ciberamenazas evolucionan constantemente. Las organizaciones deben mejorar y adaptar continuamente sus planes para afrontar los nuevos retos. Esto requiere seguir las últimas tendencias, tecnologías y prácticas de ciberseguridad, además de revisar el plan con regularidad para reflejar los cambios en los sistemas, procesos y riesgos de la organización.
Las organizaciones deben vigilar activamente el panorama de la ciberseguridad para mantenerse al tanto de amenazas y vulnerabilidades emergentes. Pueden consultar publicaciones del sector y fuentes de inteligencia de amenazas, así como participar en comunidades y foros de ciberseguridad. Mantenerse informadas permite actualizar los planes de forma proactiva con contramedidas y estrategias de mitigación adecuadas.
El plan debe revisarse con regularidad para confirmar que siga siendo pertinente y eficaz. Si cambian los sistemas, los procesos o el perfil de riesgo, hay que actualizarlo. La revisión puede incluir sus objetivos, las funciones del equipo y las lecciones de incidentes o pruebas anteriores.
Las organizaciones también deben realizar simulacros periódicos para evaluar la preparación del equipo y validar el plan. Estas actividades permiten detectar brechas y oportunidades de mejora, hacer los ajustes necesarios y reforzar la capacidad de respuesta.
Conclusión
En una época en que las ciberamenazas suponen riesgos importantes para organizaciones de todos los tamaños, resulta esencial desarrollar e implementar un plan sólido de respuesta a incidentes de ciberseguridad. El plan ayuda a reducir el impacto de los incidentes, proteger la estabilidad financiera y la reputación, asegurar el cumplimiento legal y mantener relaciones sólidas con socios y clientes. Comprender la importancia de un plan bien estructurado y seguir los pasos indicados permite anticiparse a las amenazas y mitigar los daños potenciales.
Referencias
- IBM Security. (2020). Cost of a Data Breach Report 2020. Enlace
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Enlace
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Enlace
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Enlace

Related Posts