Domina la ciberseguridad: guía para un mundo digital más seguro

Table of Contents
Ciberseguridad para principiantes: guía no técnica para entender los conceptos básicos
En la era digital, la tecnología desempeña un papel crucial en todos los aspectos de nuestras vidas. Por eso, entender la ciberseguridad es más importante que nunca. La ciberseguridad protege computadoras, servidores, redes y otros activos digitales contra el acceso no autorizado, los ataques y los daños. Abarca medidas y técnicas para garantizar la confidencialidad, integridad y disponibilidad de la información sensible.
Por qué es importante la ciberseguridad
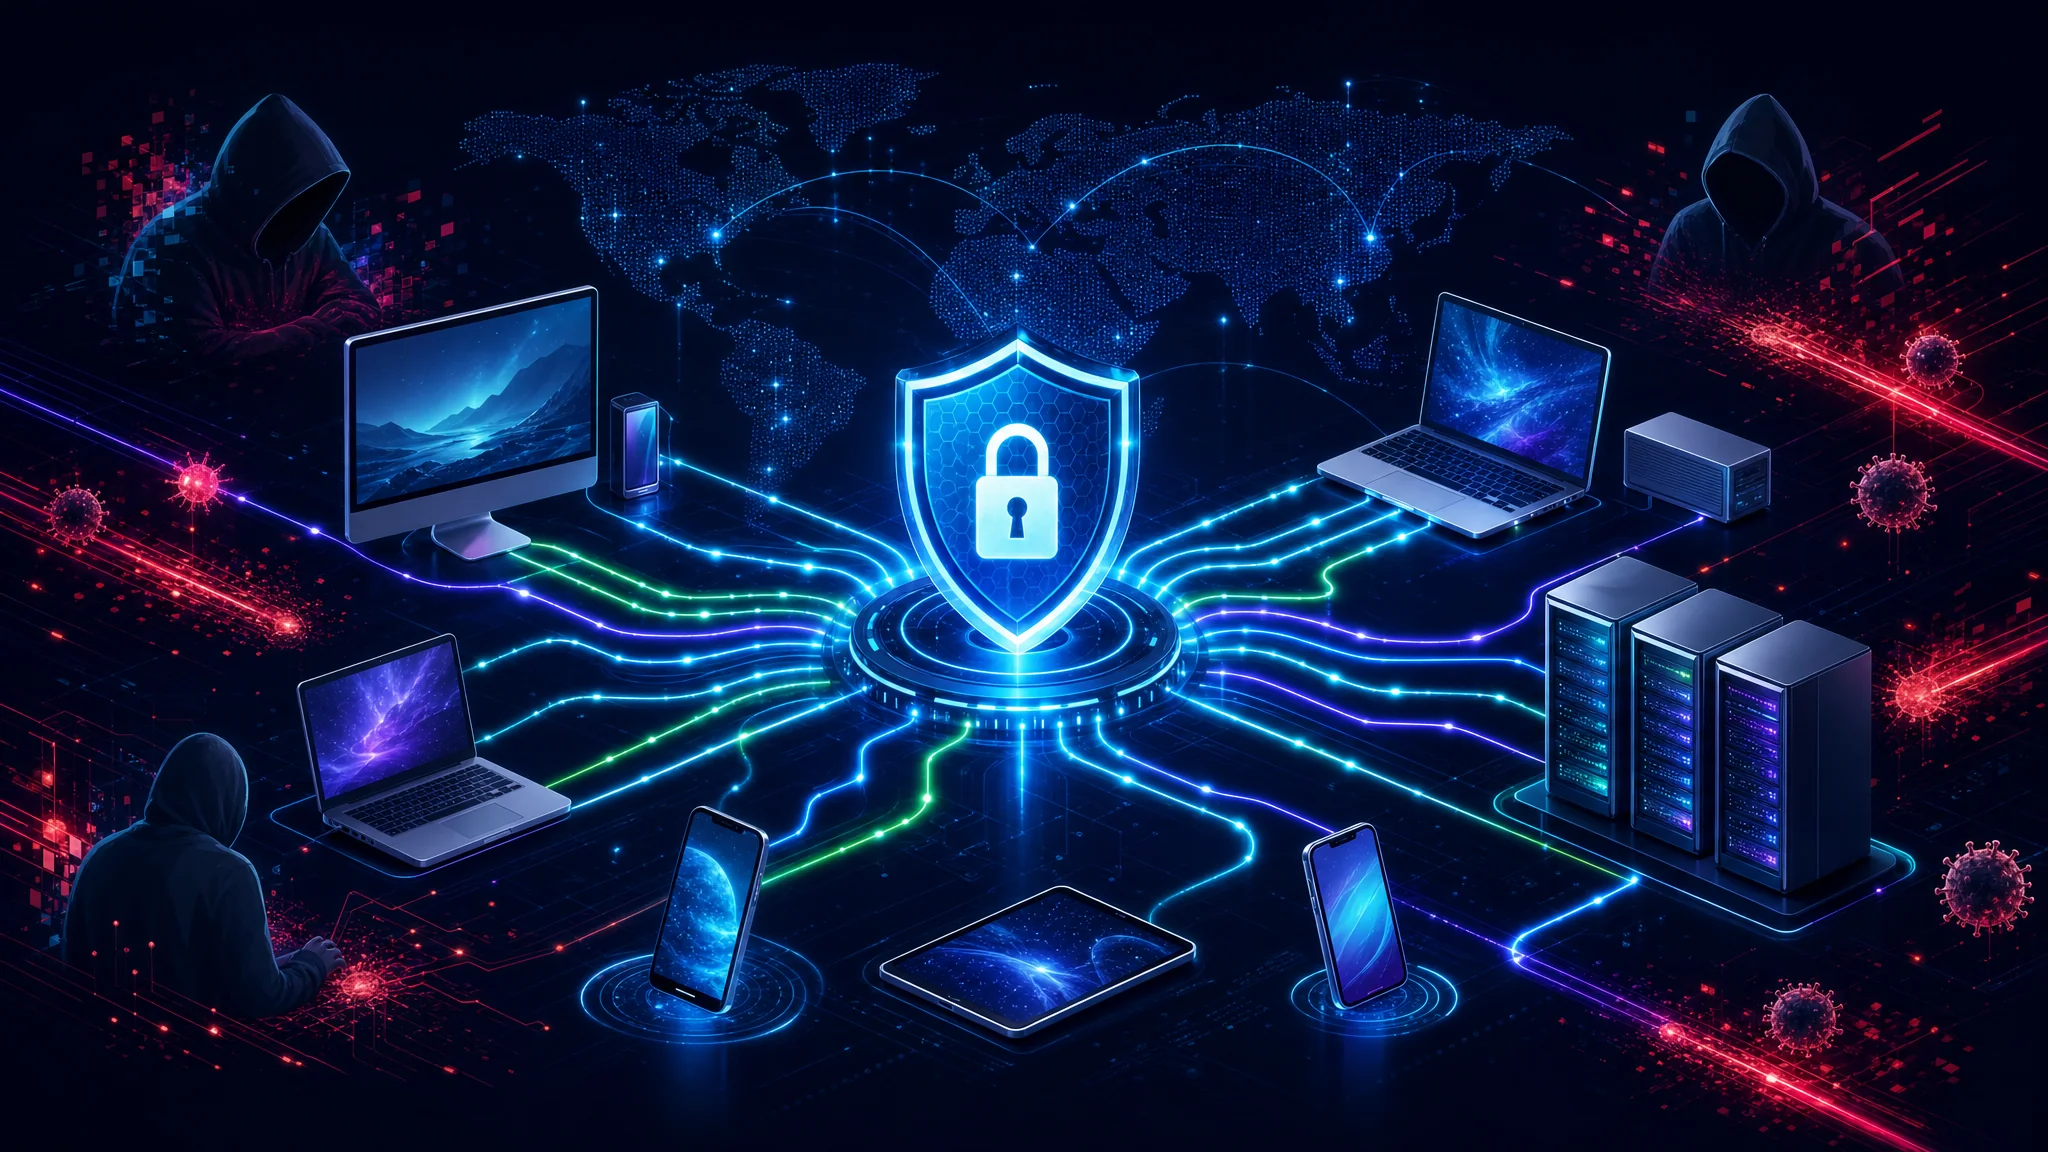
En el mundo interconectado en el que vivimos, donde la información viaja a la velocidad de la luz, es difícil exagerar la importancia de la ciberseguridad. Las ciberamenazas evolucionan constantemente y cada día son más sofisticadas y dañinas. Las personas, empresas y organizaciones deben comprender cómo la ciberseguridad protege sus activos digitales y su información sensible. Sin medidas adecuadas, las consecuencias pueden ser graves, como pérdidas financieras, daños a la reputación y consecuencias legales.
La ciberseguridad ya no es un asunto exclusivo de los profesionales de TI. Afecta a todo el mundo: desde quienes usan Internet para transacciones personales y comunicarse hasta las empresas que dependen de la infraestructura digital. Conocer los fundamentos de la ciberseguridad ayuda a tomar medidas proactivas para protegerse de las ciberamenazas.
Un aspecto clave es la protección de la información personal, que hoy es más vulnerable que nunca. Los ciberdelincuentes buscan constantemente maneras de explotarla para su propio beneficio. Desde los datos de tarjetas de crédito hasta los números de la seguridad social, los datos personales son un bien valioso en el mundo clandestino del delito cibernético.
A medida que dependemos más de las plataformas digitales para las transacciones financieras, debemos entender los riesgos asociados. Los ciberdelincuentes usan técnicas como phishing, malware y ransomware para obtener acceso no autorizado a información sensible. Conocer estas tácticas ayuda a estar alerta y evitar las estafas.
La ciberseguridad también protege a empresas y organizaciones. Hoy las empresas almacenan grandes volúmenes de datos, desde información de clientes hasta secretos comerciales. Una brecha puede tener consecuencias devastadoras, provocar pérdidas financieras, pérdida de confianza de los clientes e incluso la quiebra.
Para reducir estos riesgos, las empresas deben invertir en medidas sólidas de ciberseguridad, como firewalls, protocolos de cifrado y sistemas de detección de intrusiones. Las auditorías de seguridad periódicas y los programas de formación para empleados también ayudan a crear una cultura de concienciación sobre la seguridad.
Otro aspecto importante es la protección de las infraestructuras críticas. Muchos servicios esenciales, desde las redes eléctricas hasta los sistemas de transporte, dependen de redes interconectadas. Un ciberataque contra estos sistemas puede tener consecuencias catastróficas, interrumpir la vida diaria y causar un caos generalizado.
Los gobiernos y responsables de políticas deben entender el posible impacto de las ciberamenazas en las infraestructuras críticas. La inversión en medidas como la supervisión de redes y los planes de respuesta a incidentes permite asegurar la resiliencia de estos sistemas esenciales.
La ciberseguridad es una preocupación fundamental. No es responsabilidad exclusiva de los profesionales de TI, sino de todas las personas que usan Internet. Comprender su importancia y proteger de forma proactiva nuestros activos digitales contribuye a crear un entorno en línea más seguro.
Conceptos básicos de ciberseguridad
Antes de revisar los tipos de ciberamenazas y las buenas prácticas, conviene entender los conceptos fundamentales de la ciberseguridad. En esencia, consiste en proteger los activos digitales del acceso, uso, divulgación, interrupción, modificación o destrucción no autorizados.
La ciberseguridad abarca prácticas como la seguridad de redes, datos, aplicaciones y operaciones. Implica aplicar medidas para prevenir, detectar y responder a los ciberataques.
Términos y definiciones clave
Familiarízate con algunos términos y definiciones importantes del campo. Así entenderás y abordarás mejor su complejidad.
- Amenaza: peligro o riesgo potencial que podría aprovechar una vulnerabilidad y comprometer la confidencialidad, integridad o disponibilidad de los activos digitales.
- Vulnerabilidad: debilidad o brecha de seguridad que una amenaza puede aprovechar.
- Riesgo: posibilidad de pérdida o daño derivado de un ciberataque o acceso no autorizado.
- Exploit: técnica o programa que aprovecha una vulnerabilidad en un sistema informático.
- Vulnerabilidad de día cero: vulnerabilidad desconocida para los proveedores de software y que aún no se ha corregido con un parche.
Una vez establecidos estos conceptos, profundicemos en los términos y definiciones anteriores.
Amenazas en la ciberseguridad
Las ciberamenazas adoptan diversas formas, desde el software malicioso (malware) hasta los hackers que intentan acceder sin autorización a información sensible. Identificarlas y entenderlas es necesario para proteger eficazmente los activos digitales.
Una amenaza común es el malware, que incluye virus, gusanos, troyanos y ransomware. Estos programas maliciosos buscan infiltrarse en sistemas, robar datos o causar interrupciones. Entender sus tipos y comportamientos ayuda a desarrollar defensas eficaces.
Otra amenaza importante es la ingeniería social, que consiste en manipular a las personas para obtener acceso no autorizado o conseguir información sensible. Las técnicas incluyen correos de phishing, pretextos, señuelos y la suplantación de personas u organizaciones de confianza.
Otras amenazas son los ataques de denegación de servicio (DoS), en los que los atacantes saturan un sistema o red con tráfico y lo dejan inaccesible para los usuarios legítimos. Las amenazas persistentes avanzadas (APT) son ciberataques sofisticados y prolongados dirigidos contra organizaciones o personas concretas.
Vulnerabilidades y riesgos
Las vulnerabilidades son debilidades o brechas de seguridad que las amenazas pueden aprovechar. Identificarlas y corregirlas es fundamental para reducir el riesgo de ciberataques.
Las vulnerabilidades de software son objetivos habituales de los ciberdelincuentes. Los sistemas operativos, aplicaciones o complementos que no reciben parches de seguridad periódicos pueden ser vulnerables. Por eso, mantener el software actualizado es esencial para un entorno digital seguro.
Los errores humanos también pueden crear vulnerabilidades. Las contraseñas débiles, compartir información sensible o caer en la ingeniería social pueden comprometer los activos digitales. Educar a los usuarios y aplicar mecanismos de autenticación sólidos ayuda a reducir estos riesgos.
En ciberseguridad, los riesgos son las posibles pérdidas o daños por un ataque o acceso no autorizado. Evaluarlos y gestionarlos resulta fundamental para desarrollar estrategias eficaces.
Exploits y vulnerabilidades de día cero
Los exploits son técnicas o programas que se usan para aprovechar vulnerabilidades de sistemas informáticos. Los ciberdelincuentes recurren a ellos para obtener acceso no autorizado, robar datos o interrumpir operaciones.
Las vulnerabilidades de día cero son preocupantes porque los proveedores de software las desconocen y aún no han publicado una solución. Los ciberdelincuentes pueden aprovecharlas sin ser detectados, por lo que son muy valiosas en el mundo clandestino del delito cibernético.
Descubrir y corregir vulnerabilidades de día cero es un desafío constante para los proveedores y los investigadores de seguridad. Identificarlas y solucionarlas a tiempo es esencial para prevenir posibles ciberataques.
Entender las amenazas, vulnerabilidades, riesgos, exploits y vulnerabilidades de día cero es fundamental para crear estrategias eficaces. Si personas y organizaciones se mantienen informadas y alerta, protegerán mejor sus activos digitales.
Tipos de ciberamenazas
Tras revisar la importancia y los conceptos básicos de la ciberseguridad, veamos algunos tipos comunes de ciberamenazas a los que se enfrentan personas y organizaciones todos los días.
En el mundo interconectado actual, el panorama de los ciberataques cambia constantemente. Los ciberdelincuentes son cada vez más sofisticados y usan técnicas avanzadas para aprovechar vulnerabilidades y acceder sin autorización a información sensible. Comprender los distintos tipos de amenazas es esencial para protegernos y proteger nuestros activos digitales.
Malware: virus, gusanos y troyanos
Una de las formas más comunes de ciberamenaza es el malware, software diseñado para acceder sin autorización a un sistema, red o dispositivo, o dañarlo. Hay varios tipos, entre ellos virus, gusanos y troyanos.
Un virus se propaga adhiriéndose a otros archivos o programas. Puede replicarse e infectar otros equipos, dañando el sistema. Se transmite mediante archivos adjuntos, sitios web infectados o dispositivos de almacenamiento extraíbles.
Los gusanos son malware autorreplicante que se propaga sin intervención del usuario. Aprovechan vulnerabilidades y se desplazan por las redes, causando daños extensos. Pueden infectar rápidamente varios dispositivos y provocar interrupciones del servicio y poner en riesgo datos sensibles.
Los troyanos, cuyo nombre proviene del famoso caballo de Troya, se disfrazan de software o archivos legítimos para engañar a las personas y lograr que los descarguen o ejecuten. Una vez activos, pueden dar acceso no autorizado al atacante o realizar otras acciones maliciosas. Pueden ocultarse en archivos aparentemente inofensivos, como juegos o actualizaciones, por lo que son difíciles de detectar.
El peligro del phishing y la ingeniería social
Otra ciberamenaza común es el phishing. Los atacantes se hacen pasar por entidades de confianza para engañar a las personas y obtener información sensible, como nombres de usuario, contraseñas y datos de tarjetas. Los ataques suelen llegar en forma de correos, sitios web o mensajes instantáneos engañosos que parecen legítimos.
Los ataques de phishing pueden ser muy convincentes. Los ciberdelincuentes usan la ingeniería social y crean páginas de inicio de sesión falsas que se parecen a sitios populares. También pueden recurrir a la urgencia o el miedo, por ejemplo, afirmando que una cuenta fue comprometida para provocar una acción inmediata.
Los ataques de ingeniería social aprovechan la psicología humana y manipulan a las personas para que revelen datos o realicen acciones que comprometen la seguridad. Los atacantes pueden suplantar al personal de soporte técnico, inventar pretextos para ganarse la confianza o explotar el miedo a las consecuencias. Se dirigen al factor humano y aprovechan la confianza, la curiosidad o el miedo para eludir las medidas técnicas de seguridad.
El phishing y la ingeniería social son peligrosos porque se aprovechan del error humano y pueden eludir las protecciones técnicas. Mantente alerta y actúa con cautela al interactuar con mensajes, correos y sitios web. Cambia las contraseñas periódicamente, activa la autenticación multifactor y desconfía de solicitudes no solicitadas de información personal.
Las ciberamenazas evolucionan junto con la tecnología. Las personas y organizaciones deben seguir informadas sobre las amenazas recientes y tomar medidas proactivas para proteger sus activos digitales. Entender las amenazas y aplicar medidas eficaces ayuda a proteger mejor nuestras vidas digitales.
Principios de ciberseguridad
Después de revisar algunas amenazas comunes, veamos los principios y conceptos que forman la base de la ciberseguridad.
Confidencialidad, integridad y disponibilidad: la tríada CIA
La tríada CIA es un concepto fundamental que representa los tres objetivos principales de la seguridad de la información: confidencialidad, integridad y disponibilidad.
- Confidencialidad: garantiza que la información sensible no se divulgue a personas no autorizadas, protegiendo su privacidad y secreto.
- Integridad: garantiza que la información se mantenga exacta, coherente y fiable durante todo su ciclo de vida. La validación de datos, las sumas de comprobación y las firmas digitales ayudan a mantenerla.
- Disponibilidad: garantiza que la información y los servicios estén accesibles y se puedan usar cuando se necesiten. Hay que protegerlos de interrupciones, fallos de sistemas y ataques de denegación de servicio.
El papel de la autenticación y la autorización
La autenticación y la autorización son componentes esenciales de todo marco de ciberseguridad. Garantizan que solo las personas autorizadas accedan a información y recursos sensibles.
- Autenticación: verifica la identidad de los usuarios mediante contraseñas, datos biométricos o autenticación de dos factores.
- Autorización: determina qué acciones y recursos puede usar cada usuario según su identidad verificada. Asigna permisos para evitar accesos no autorizados y aplicar el principio de mínimo privilegio.
Buenas prácticas de ciberseguridad
Tras revisar los conceptos básicos y las amenazas, estas prácticas pueden ayudar a las personas y organizaciones a mejorar su seguridad.
Crear contraseñas seguras y usar gestores de contraseñas
Una de las formas más simples y eficaces de mejorar la ciberseguridad es crear y usar contraseñas seguras. Una contraseña segura debe ser única, compleja y difícil de adivinar. Debe combinar letras mayúsculas y minúsculas, números y caracteres especiales, y también debe cambiarse periódicamente.
Gestionar muchas contraseñas puede ser difícil. Un gestor de contraseñas simplifica la tarea al guardar y generar de forma segura contraseñas robustas para distintas cuentas. Así no tienes que recordar varias y reduces el riesgo de reutilizarlas.
Por qué son importantes las actualizaciones periódicas
Actualizar periódicamente el software y las aplicaciones es fundamental para la ciberseguridad. Las actualizaciones suelen incluir parches de seguridad que corrigen vulnerabilidades conocidas y protegen frente a posibles amenazas.
Una vulnerabilidad de software es una debilidad o un fallo de un programa que los ciberdelincuentes pueden aprovechar para obtener acceso o control no autorizado de un sistema. Los proveedores publican parches y actualizaciones para corregir estas vulnerabilidades y mejorar la seguridad de sus productos.
Al mantener el software y las aplicaciones actualizados, las personas y organizaciones obtienen las funciones de seguridad más recientes y protección ante nuevas amenazas.
Conclusión
En la era digital, es esencial entender los conceptos básicos de la ciberseguridad. Comprender su importancia, conocer las amenazas comunes y aplicar buenas prácticas permite mejorar la seguridad y protegerse de posibles ciberataques. La ciberseguridad es una lucha constante que exige atención y medidas proactivas. Mantente informado y seguro.

Related Posts