Crear un firewall humano: capacitar al personal en seguridad

Table of Contents
Crear un firewall humano: capacitar al personal en ciberseguridad
En la era digital actual, la ciberseguridad es una preocupación clave para organizaciones de todos los tamaños. Los ciberataques son cada vez más frecuentes y sofisticados. Por eso, las empresas necesitan defensas sólidas contra las amenazas. Capacitar al personal para que actúe como un firewall humano es un componente esencial de una estrategia de ciberseguridad robusta. Al adquirir conocimientos y habilidades para identificar y responder a las amenazas, los empleados pueden reducir de forma considerable el riesgo de una brecha de seguridad. Este artículo explica la importancia de la capacitación, cómo diseñar un programa eficaz, cómo involucrar al personal, qué desafíos surgen durante la implementación y cómo medir el impacto de la capacitación.
Puntos clave
- La capacitación en ciberseguridad es esencial para proteger a las organizaciones contra los ciberataques.
- Un programa eficaz identifica las necesidades, crea materiales atractivos, implementa ataques simulados y mide los resultados.
- Involucra al personal al desarrollar conciencia, promover la responsabilidad, incentivar la participación, ofrecer apoyo continuo y facilitar los reportes.
- Entre los desafíos están la resistencia al cambio, la falta de conciencia, las limitaciones de tiempo y recursos, la adaptación a distintas funciones y la evolución de las amenazas y tecnologías.
- Mide el impacto evaluando conocimientos y habilidades, siguiendo cambios de comportamiento, analizando incidentes, calculando el ROI y comparando el rendimiento.
Comprender la importancia de la capacitación en ciberseguridad
La creciente amenaza de los ciberataques
Los ciberataques se han convertido en una amenaza cada vez más común y sofisticada. Las organizaciones de todos los sectores afrontan ataques constantes, desde phishing y malware hasta ransomware y filtraciones de datos. Las consecuencias pueden ser graves, como pérdidas económicas, daños a la reputación y responsabilidades legales.
Estas estadísticas muestran la gravedad de la situación:
| Tipo de ataque | Frecuencia |
|---|---|
| Phishing | 1,5 millones de intentos al mes |
| Malware | 350.000 variantes nuevas al día |
| Ransomware | 20.000 millones de dólares en daños en 2020 |
Estas cifras muestran la escala y el impacto de los ciberataques. Las organizaciones deben priorizar la capacitación de su personal. Los empleados que reconocen amenazas y saben responder reducen considerablemente el riesgo de ataques exitosos.
- Los ciberataques son una amenaza común y sofisticada.
- Las organizaciones afrontan phishing, malware, ransomware y filtraciones de datos.
- Las consecuencias pueden incluir pérdidas económicas, daños a la reputación y responsabilidades legales.
- Cada mes se producen 1,5 millones de intentos de phishing.
- El malware sigue evolucionando. Cada día se detectan 350.000 variantes nuevas.
- Solo en 2020, el ransomware causó daños por 20.000 millones de dólares.
- Priorizar la capacitación ayuda a reducir el riesgo de ataques exitosos.
El papel del personal en la ciberseguridad
El personal desempeña un papel crucial en la protección de los activos digitales de una organización. Es la primera línea de defensa contra las amenazas cibernéticas, y sus acciones diarias pueden tener un gran impacto en la postura de seguridad general. Los empleados deben comprender los riesgos y las vulnerabilidades del entorno digital, así como las prácticas y los protocolos para mitigarlos. Al seguir las políticas y los procedimientos de seguridad, ayudan a prevenir brechas y proteger información confidencial.
Diseñar un programa eficaz de capacitación en ciberseguridad
Identificar las necesidades y los objetivos de capacitación
Para diseñar un programa eficaz, primero identifica las necesidades y los objetivos específicos. Evalúa los conocimientos y las habilidades actuales del personal, además de los riesgos y desafíos de ciberseguridad propios de la organización. Una evaluación y un análisis exhaustivos de la infraestructura y las prácticas existentes ayudan a identificar brechas y áreas que requieren mejoras.
Después, establece objetivos claros para el programa. Deben coincidir con las metas generales de ciberseguridad de la organización y abordar las áreas de mejora detectadas. Los objetivos deben ser específicos, medibles, alcanzables, pertinentes y limitados en el tiempo (SMART). Así, el programa se mantiene enfocado y produce resultados concretos.
El proceso incluye:
- Evaluar los conocimientos y las habilidades actuales del personal
- Analizar la infraestructura y las prácticas de ciberseguridad existentes
- Identificar brechas y áreas de mejora
- Establecer objetivos claros y específicos alineados con las metas generales de ciberseguridad
Consejo: Reevalúa periódicamente las necesidades y los objetivos para adaptar la capacitación a los cambios del panorama de ciberseguridad y a las nuevas amenazas.
Crear materiales atractivos e interactivos
Los materiales atractivos e interactivos son importantes para una capacitación eficaz. Las ayudas visuales, como infografías y videos, ayudan a comprender conceptos complejos y recordar la información. Los ejemplos reales y los casos de estudio conectan el contenido con el trabajo diario y muestran la relevancia de la ciberseguridad.
Para aumentar la participación, incluye cuestionarios y escenarios interactivos. Estos elementos permiten que los empleados participen en el aprendizaje y apliquen sus conocimientos a situaciones prácticas. La gamificación, con tablas de clasificación y recompensas, también puede generar competencia y motivación.
Ten en cuenta las preferencias de aprendizaje del personal. Algunas personas prefieren aprender de forma visual, otras de forma auditiva o kinestésica. Ofrece materiales escritos, videos y ejercicios prácticos para adaptarte a diferentes estilos de aprendizaje.
El método de entrega también es importante. Las plataformas en línea y los sistemas de gestión del aprendizaje ofrecen un acceso cómodo. Proporciona actualizaciones y repasos regulares para que los materiales sigan siendo pertinentes en un campo que cambia rápidamente.
Implementar escenarios de ciberataques simulados
Los escenarios de ciberataques simulados son un componente esencial de un programa eficaz. Al exponer al personal a amenazas realistas en un entorno controlado, las organizaciones pueden evaluar su preparación y detectar áreas de mejora. Estos escenarios simulan varios tipos de ataque, como correos de phishing, infecciones de malware y técnicas de ingeniería social. Así se pone a prueba la capacidad del personal para detectar las amenazas y responder.
La implementación de escenarios simulados consta de varios pasos:
- Planificación y preparación: Define los objetivos, el alcance y los resultados deseados. Identifica las técnicas que se simularán y determina el nivel de dificultad.
- Desarrollo del escenario: Crea escenarios realistas que imiten ciberataques reales. Pueden incluir correos de phishing, sitios web maliciosos o malware simulado.
- Ejecución y evaluación: Expón al personal a los ataques simulados, observa sus respuestas y evalúalas. Esto permite valorar su capacidad para reconocer y responder a las amenazas.
- Revisión y aprendizaje: Después de la simulación, ofrece comentarios y orientación. Analiza los resultados, señala las áreas de mejora y comparte recursos de capacitación adicionales.
Los escenarios simulados ayudan a detectar vulnerabilidades y aumentar la conciencia sobre los riesgos potenciales. Al experimentar estos ataques, los empleados conocen las tácticas de los ciberdelincuentes y desarrollan habilidades para protegerse y proteger a la organización.
Consejo: Actualiza los escenarios con frecuencia para reflejar las amenazas y técnicas de ataque más recientes.
Medir la eficacia de la capacitación
Mide la eficacia de la capacitación en ciberseguridad para evaluar su impacto y tomar decisiones de mejora fundamentadas. Al evaluar distintos aspectos del programa, las organizaciones pueden determinar su eficacia y detectar áreas que requieren ajustes. Las métricas clave incluyen:
- Adquisición de conocimientos y habilidades: Evalúa cuánto han aprendido los empleados y qué habilidades desarrollaron para identificar amenazas y responder.
- Cambios de comportamiento y cumplimiento: Sigue los cambios, como el cumplimiento de políticas y procedimientos de seguridad y la aplicación de buenas prácticas.
- Análisis de incidentes y brechas: Examina si la capacitación redujo los incidentes de seguridad y las filtraciones.
- Retorno de la inversión (ROI): Compara los costos del programa con los beneficios para cuantificar el impacto financiero.
- Comparación del rendimiento: Compara al personal capacitado con el que no lo está, o con referencias del sector.
Establece objetivos claros, define métricas pertinentes y aplica métodos de evaluación adecuados. Las revisiones periódicas permiten seguir el progreso y detectar áreas de mejora. La supervisión continua ayuda a garantizar que el personal esté preparado para defenderse de las amenazas.
Mejora y adaptación continuas
La mejora y la adaptación continuas son esenciales en la capacitación de ciberseguridad. Las amenazas y técnicas de ataque más recientes evolucionan . Mantente al día y modifica los programas según corresponda. Estas estrategias ayudan:
Involucrar al personal en la capacitación de ciberseguridad
Desarrollar conciencia y una mentalidad de seguridad
Desarrollar conciencia y una mentalidad de seguridad entre el personal es esencial para crear un firewall humano sólido. Al fomentar la responsabilidad y la vigilancia, las organizaciones ayudan a sus empleados a proteger información confidencial y prevenir brechas.
Promover una cultura de responsabilidad
Promover una cultura de responsabilidad refuerza la seguridad de una organización. Si los empleados asumen responsabilidad y compromiso, pueden mantener las medidas de seguridad y proteger juntos la información confidencial. Estas estrategias ayudan:
Incentivar la participación del personal
La participación del personal es crucial para el éxito del programa. Una cultura de compromiso y motivación permite crear un firewall humano resiliente que protege activamente los datos y los sistemas sensibles.
Ofrecer apoyo y recursos continuos
Como especialista en ciberseguridad, ofrece apoyo y recursos continuos para mantener actualizados los conocimientos y las habilidades del personal. Esto les ayuda a mantenerse alerta y a identificar y mitigar amenazas de forma proactiva. Algunas estrategias son:
- Actualizaciones periódicas de capacitación: Organiza sesiones sobre las amenazas, tendencias y buenas prácticas más recientes. El personal podrá mantenerse informado y adaptar sus prácticas.
- Acceso a una base de conocimientos: Crea una base centralizada o biblioteca de recursos con información, pautas y recursos pertinentes. Los empleados podrán encontrar respuestas y conocer amenazas emergentes.
- Campañas de concienciación: Lanza campañas para reforzar la importancia de la ciberseguridad y promover una cultura de protección. Usa carteles, recordatorios por correo electrónico y actividades interactivas.
Consejo: Anima a los empleados a compartir experiencias y lecciones aprendidas para crear un entorno de aprendizaje colaborativo.
- Comunicación periódica: Mantén una comunicación abierta sobre actualizaciones, cambios de políticas y procedimientos de reporte. El personal conocerá los cambios y podrá informar rápidamente de actividades sospechosas.
- Mesa de ayuda de TI: Ofrece un equipo dedicado que ayude con consultas, resolución de problemas y respuesta a incidentes. Será un recurso fiable para los empleados.
- Recompensas y reconocimiento: Reconoce y recompensa a quienes participan en la capacitación y aplican buenas prácticas. Incentivos, certificados o reconocimiento público pueden motivar al personal.
- Mejora continua: Evalúa periódicamente el programa y recopila comentarios. Úsalos para mejorarlo y adaptarlo a las nuevas amenazas y necesidades.
Estas estrategias ofrecen al personal el apoyo y los recursos necesarios para contribuir eficazmente a las iniciativas de ciberseguridad de la organización.
Fomentar la denuncia y la respuesta a incidentes
Anima al personal a reportar incidentes de seguridad y responder de forma eficaz. Una cultura de transparencia y responsabilidad ayuda a proteger información confidencial y mitigar amenazas.
Las organizaciones pueden fomentar los reportes y la respuesta:
- Proporciona pautas y procedimientos claros para que los empleados sepan qué hacer si detectan una amenaza potencial.
- Ofrece canales de reporte anónimo que reduzcan el temor a represalias o juicios y permitan informar sin miedo a consecuencias negativas.
- Reconoce y recompensa a quienes reportan incidentes de forma proactiva y responden con eficacia.
- Comunica periódicamente cómo los reportes y la respuesta mejoran la ciberseguridad de la organización, destacando los resultados positivos y el valor de la participación del personal.
Estas estrategias crean un entorno en el que los empleados se sienten capaces de informar con rapidez y tomar medidas para mitigar los riesgos. Este enfoque proactivo mejora la detección y respuesta a incidentes y reduce el impacto potencial de las amenazas.
Superar los desafíos de la capacitación en ciberseguridad
Resistencia al cambio y falta de conciencia
La resistencia al cambio y la falta de conciencia son desafíos frecuentes al implementar programas de capacitación. Algunos empleados temen lo desconocido o creen que la ciberseguridad es responsabilidad exclusiva del departamento de TI. Además, es posible que no comprendan las consecuencias de una brecha ni su función para prevenirla.
Las organizaciones pueden tomar varias medidas:
- Educación y comunicación: Proporciona información clara y concisa sobre la importancia de la ciberseguridad y los riesgos. La comunicación y las actualizaciones periódicas ayudan a crear conciencia y mantener presente el tema.
- Participación e involucramiento: Incluye al personal en el diseño y desarrollo del programa para aumentar su apoyo y motivación. Las actividades interactivas y prácticas también mejoran la capacitación.
- Apoyo de los líderes: Cuando los líderes promueven y realizan la capacitación, muestran su importancia y ayudan a superar la resistencia.
- Incentivos y recompensas: Ofrece incentivos por completar módulos o demostrar buenas prácticas, para motivar la participación activa.
- Refuerzo continuo: La capacitación no debe ser un evento único. Los repasos y las actualizaciones periódicas mantienen al personal al día sobre las nuevas amenazas y buenas prácticas.
Al abordar la resistencia y la falta de conciencia, las organizaciones pueden crear un firewall humano sólido y convertir al personal en la primera línea de defensa.
Abordar las limitaciones de tiempo y recursos
En el campo de la ciberseguridad, que cambia con rapidez, el tiempo y los recursos suelen ser limitados. Aun así, hay que priorizar la capacitación para proteger a la organización. La asignación eficiente del tiempo y los recursos ayuda a responder a estas limitaciones y maximizar el impacto. Considera estas estrategias:
Adaptar la capacitación a distintas funciones y niveles
Adapta la capacitación a las funciones y niveles de la organización para garantizar su eficacia. Las responsabilidades y los niveles de acceso varían, por lo que se requieren conocimientos y habilidades diferentes para mitigar las amenazas. Personalizar el contenido y los métodos de entrega ayuda al personal a comprender la relevancia de la ciberseguridad para su trabajo.
Las organizaciones pueden considerar estos enfoques:
- Capacitación por función: Identifica los conocimientos y las habilidades necesarios para cada función y crea materiales adecuados. Incluye amenazas pertinentes, manejo seguro de datos y procedimientos de respuesta a incidentes.
- Capacitación por nivel: Ten en cuenta que el nivel de conciencia y experiencia varía entre empleados. Ofrece capacitación acorde con sus conocimientos y construye sobre lo que ya saben.
- Escenarios específicos del puesto: Incluye ejemplos relacionados con las tareas diarias para mostrar cómo influyen las prácticas de ciberseguridad y las consecuencias de no seguir los protocolos.
- Aprendizaje continuo: Las amenazas y las tecnologías evolucionan constantemente. Ofrece repasos, artículos y recursos pertinentes, y anima a participar en conferencias y seminarios web del sector.
Adaptar la capacitación a las distintas funciones y niveles ayuda a que el personal adquiera los conocimientos y las habilidades necesarios para proteger a la organización. Así, los empleados entienden mejor la importancia de la ciberseguridad y su papel en un entorno seguro.
Gestionar la rotación y la incorporación de empleados
La rotación y la incorporación de nuevos empleados presentan desafíos específicos. Asegúrate de que cada persona nueva reciba capacitación sobre su función en la ciberseguridad. Considera lo siguiente:
- Desarrolla un programa integral de incorporación que incluya capacitación de ciberseguridad. Cubre aspectos básicos, como la gestión de contraseñas, la protección de datos y la identificación de intentos de phishing.
- Asigna a los nuevos empleados un mentor o compañero de ciberseguridad. Puede ofrecer orientación, responder preguntas y ayudarles a conocer las políticas y procedimientos de la organización.
- Organiza repasos periódicos para todo el personal, incluso quienes acaban de incorporarse. Así todos conocerán las amenazas recientes, las buenas prácticas y las políticas internas.
- Implementa un proceso de transferencia de conocimientos para quienes dejan la organización. Registra y comparte su experiencia en ciberseguridad con el equipo restante para reducir el impacto de la rotación.
- Evalúa y mejora continuamente los programas de incorporación y capacitación con comentarios del personal nuevo y del equipo de ciberseguridad. Esto ayuda a detectar mejoras y mantener la pertinencia del programa.
- Desarrolla una cultura de conciencia y responsabilidad en toda la organización. Anima a todos, nuevos y actuales, a participar mediante comunicaciones periódicas, campañas y reconocimiento de buenas prácticas.
Consejo: Integra la capacitación en ciberseguridad al proceso de incorporación para que el nuevo personal obtenga los conocimientos necesarios para proteger a la organización.
Mantenerse al día con las amenazas y tecnologías cambiantes
Como especialista en ciberseguridad, debes mantenerte al día con los cambios rápidos en amenazas y tecnologías. Los avances y los ciberataques cada vez más sofisticados exigen vigilancia continua y medidas proactivas. Estas estrategias pueden ayudar:
- Aprendizaje y capacitación continuos: Invierte regularmente en programas y talleres para ofrecer conocimientos actualizados, incluidos los de amenazas emergentes, vectores de ataque y tecnologías nuevas.
- Participación en comunidades del sector: Asiste a conferencias, foros y comunidades en línea para conectar con colegas, compartir conocimientos y aprender de especialistas. Conversa sobre tendencias, buenas prácticas y soluciones innovadoras.
- Intercambio de inteligencia sobre amenazas: Colabora con otras organizaciones, grupos del sector y organismos gubernamentales. Compartir información sobre nuevas amenazas y tácticas fortalece las defensas colectivas.
- Enfoque basado en riesgos: Prioriza las iniciativas a partir de evaluaciones de riesgos e inteligencia sobre amenazas. Identifica activos críticos, evalúa vulnerabilidades y aplica controles adecuados.
Consejo: Revisa y actualiza periódicamente las políticas y procedimientos para alinearlos con los estándares y las buenas prácticas del sector.
- Invertir en tecnologías avanzadas: Usa inteligencia artificial (AI), aprendizaje automático (ML) y análisis del comportamiento para detectar amenazas emergentes y responder en tiempo real.
- Seguir los cambios regulatorios: Mantente al día con los requisitos de cumplimiento y las nuevas regulaciones. Comprende las consecuencias de las leyes sobre protección de datos y privacidad y adapta las prácticas de la organización.
- Red teaming y pruebas de penetración: Realiza ejercicios de red team y pruebas de penetración con regularidad para detectar vulnerabilidades antes de que los atacantes las exploten.
Estas estrategias ayudan a mejorar la ciberseguridad y mitigar los riesgos de amenazas y tecnologías en evolución.
Medir el impacto de la capacitación en ciberseguridad
Evaluar la adquisición de conocimientos y habilidades
Evalúa los conocimientos y las habilidades adquiridos por los empleados para medir la eficacia del programa. Medir su comprensión y dominio permite detectar áreas de mejora y ajustar futuras iniciativas.
Las organizaciones pueden usar varios métodos:
- Evaluaciones escritas: Comprueba la comprensión de conceptos, buenas prácticas y protocolos mediante preguntas de selección múltiple, respuestas cortas o escenarios.
- Ejercicios prácticos: Permite aplicar los conocimientos a situaciones simuladas, como identificar amenazas, analizar correos sospechosos o detectar vulnerabilidades del sistema.
- Ataques simulados: Prueba si los empleados reconocen amenazas reales y responden a ellas mediante simulaciones de phishing, infecciones de malware o ingeniería social.
- Observación y comentarios: Observa el comportamiento y solicita comentarios de supervisores y colegas para saber cómo se aplican los conocimientos en el trabajo diario.
- Métricas de rendimiento: Sigue el número de incidentes reportados, los resultados de simulaciones de phishing y la finalización de módulos de concienciación.
Revisa y actualiza periódicamente los métodos de evaluación para adaptarlos a las amenazas y tecnologías cambiantes. La evaluación continua ayuda a garantizar que los empleados tengan las capacidades necesarias para defenderse de los ciberataques.
Seguir los cambios de comportamiento y el cumplimiento
El seguimiento de los cambios de comportamiento y el cumplimiento es fundamental para medir la eficacia. Al observar el comportamiento del personal y su adhesión a los protocolos, las organizaciones evalúan la capacitación y detectan áreas de mejora.
Un enfoque eficaz consiste en realizar evaluaciones periódicas de los conocimientos sobre buenas prácticas. Los cuestionarios, las simulaciones y los ejercicios prácticos comprueban si los empleados identifican amenazas potenciales y responden.
Otra opción es supervisar el cumplimiento de políticas y procedimientos mediante reportes de incidentes, registros de acceso y auditorías del sistema. El análisis de estos datos permite detectar patrones de incumplimiento y necesidades de capacitación adicional.
Las plataformas de concienciación de seguridad también pueden ofrecer comentarios y análisis en tiempo real sobre la participación y el progreso. Pueden registrar tasas de finalización, resultados de cuestionarios y participación en escenarios simulados.
Estos datos permiten tomar decisiones informadas sobre el contenido, los métodos de entrega y el apoyo continuo. También ayudan a demostrar el ROI y a comprobar que el personal cuenta con los conocimientos y las habilidades necesarios para protegerse de las amenazas.
Analizar datos de incidentes y brechas
Analiza los datos de incidentes y brechas para evaluar la eficacia de la capacitación. Las organizaciones pueden conocer los tipos de incidentes, las vulnerabilidades explotadas y el impacto en el negocio. El análisis ayuda a identificar mejoras y planificar futuras iniciativas.
Usa visualización de datos para presentar la información de forma clara. Los gráficos y mapas de calor ayudan a detectar patrones, tendencias y valores atípicos. Así, los especialistas pueden tomar decisiones fundamentadas y priorizar las correcciones.
Considera también métricas de respuesta a incidentes, como el tiempo promedio para detectar y responder, el número de incidentes mitigados y la proporción de incidentes causados por errores humanos. El seguimiento a lo largo del tiempo ayuda a medir el efecto de la capacitación.
Los algoritmos de aprendizaje automático identifican patrones y anomalías en grandes conjuntos de datos, lo que mejora la detección de amenazas. También pueden automatizar el análisis y ahorrar tiempo y recursos.
En resumen, el análisis de datos de incidentes y brechas es esencial para evaluar la capacitación. La visualización de datos, las métricas de respuesta y el aprendizaje automático ofrecen información valiosa y mejoran la postura de ciberseguridad.
Cuantificar el retorno de la inversión (ROI)
Cuantifica el ROI de la capacitación en ciberseguridad para evaluar la eficacia de los programas. El ROI mide los beneficios de la inversión y ayuda a justificar los recursos y tomar decisiones fundamentadas. Permite valorar la reducción de incidentes, las pérdidas económicas causadas por brechas y la mejora de la postura de seguridad.
Para cuantificar el ROI, las organizaciones pueden considerar estos enfoques:
Comparar el rendimiento
Compara el rendimiento para evaluar la eficacia de los programas de capacitación en ciberseguridad . Medir y analizar los resultados permite detectar áreas de mejora y tomar decisiones fundamentadas para futuras iniciativas. Evalúa el impacto en los conocimientos, las habilidades y el comportamiento del personal. También puedes comparar los resultados con estándares y buenas prácticas del sector.
Medir el impacto de la capacitación en ciber seguridad
Conclusión
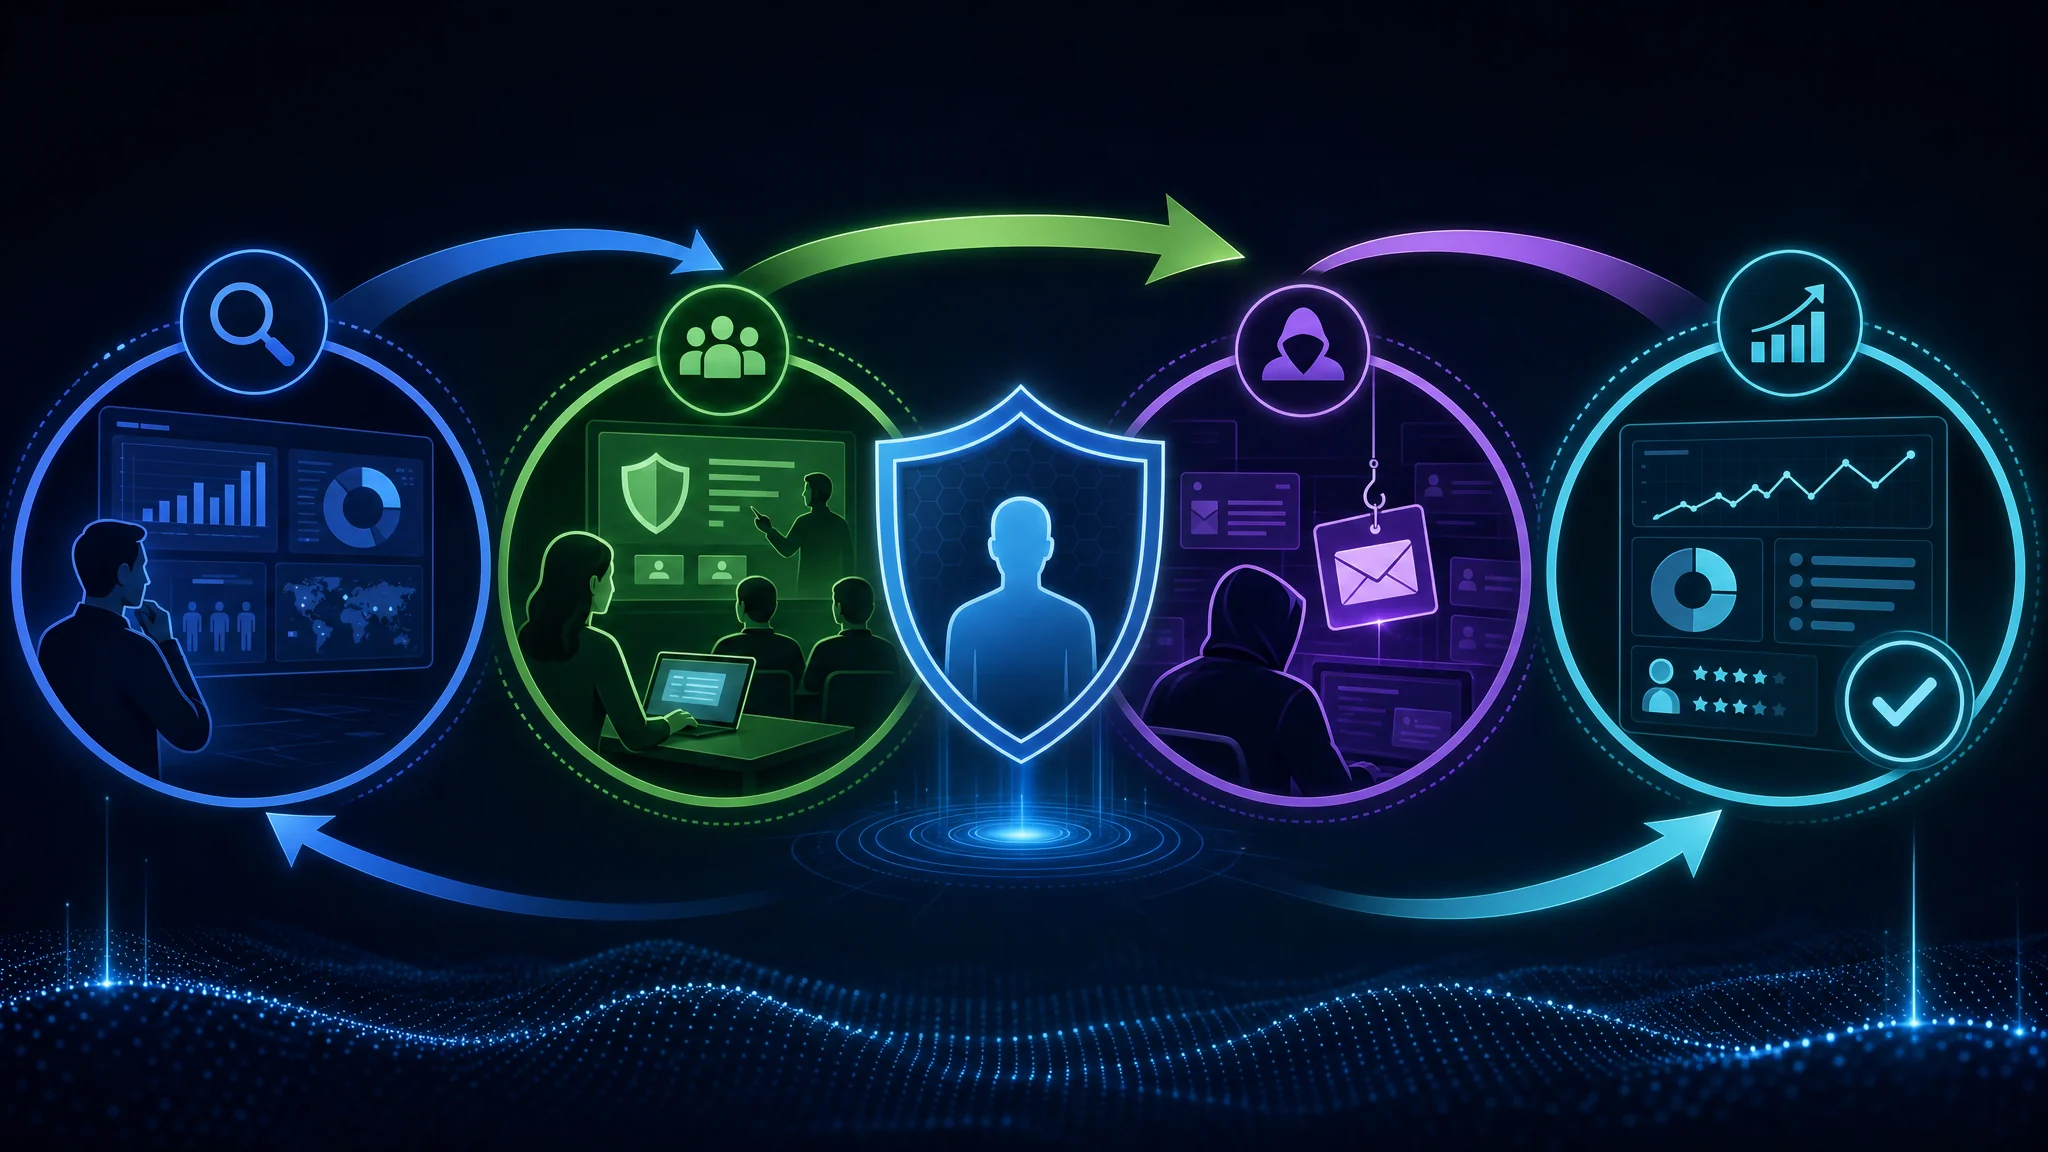
En conclusión, la capacitación del personal en ciberseguridad es fundamental. La creciente amenaza de los ciberataques exige que las organizaciones inviertan en programas que enseñen a proteger información confidencial. El personal suele ser la primera línea de defensa. Una brecha de seguridad puede causar pérdidas económicas, daños a la reputación y consecuencias legales.
Un programa eficaz identifica necesidades y objetivos, crea materiales interactivos, implementa escenarios de ataque simulados y mide continuamente los resultados. Involucra al personal al desarrollar conciencia y una mentalidad de seguridad, promover la responsabilidad, incentivar la participación, proporcionar apoyo y recursos y fomentar los reportes y la respuesta a incidentes.
Las organizaciones afrontan desafíos al implementar la capacitación. La resistencia al cambio y la falta de conciencia pueden perjudicar el programa. Aborda las limitaciones de tiempo y recursos, adapta el contenido a diferentes funciones y niveles y gestiona la rotación y la incorporación. Mantén también al personal al día sobre las amenazas y tecnologías cambiantes.
Mide el impacto evaluando conocimientos y habilidades, siguiendo cambios de comportamiento y cumplimiento, analizando datos de incidentes y brechas, cuantificando el ROI y comparando el rendimiento. Así podrás detectar áreas de mejora y fortalecer la ciberseguridad.
Crear un firewall humano mediante capacitación es un paso importante para proteger a las organizaciones. Los programas integrales y la participación activa del personal ayudan a construir una cultura de seguridad y resiliencia. Las amenazas cambian rápidamente, por lo que la mejora y la adaptación continuas ayudan a anticipar riesgos. Priorizar la capacitación reduce el riesgo de brechas y protege los activos valiosos.
Preguntas frecuentes
¿Por qué es importante la capacitación en ciberseguridad?
Ayuda a los empleados a comprender las amenazas y los riesgos de los ciberataques, y les proporciona los conocimientos y las habilidades para protegerse y proteger a la organización.
¿Cómo pueden contribuir los empleados a la ciberseguridad?
Pueden seguir buenas prácticas, como usar contraseñas seguras, tener cuidado con los correos de phishing y reportar actividades sospechosas. Sus acciones ayudan a prevenir brechas y proteger información confidencial.
¿Cuáles son las consecuencias de una brecha de seguridad?
Puede causar pérdidas económicas, daños a la reputación, responsabilidades legales y pérdida de confianza de los clientes. También puede provocar robo de datos, acceso no autorizado a sistemas e interrupciones operativas.
¿Cómo se hacen atractivos e interactivos los materiales de capacitación?
Incorpora elementos multimedia, como videos y cuestionarios interactivos. La gamificación, las recompensas y los desafíos también pueden motivar al personal y mejorar su experiencia de aprendizaje.
¿Por qué es importante medir la eficacia de la capacitación?
Permite evaluar el impacto de los programas e identificar áreas de mejora. También ayuda a comprobar si los empleados adquirieron las habilidades necesarias para mitigar los riesgos cibernéticos.
¿Cómo se adapta la capacitación a diferentes funciones y niveles?
Personaliza el contenido según las responsabilidades y los requisitos de habilidades. Diseña programas para distintos niveles, desde la concienciación básica hasta el desarrollo de habilidades técnicas avanzadas.

Related Posts