5 formas en que la IA mejora la detección y respuesta ante ciberamenazas
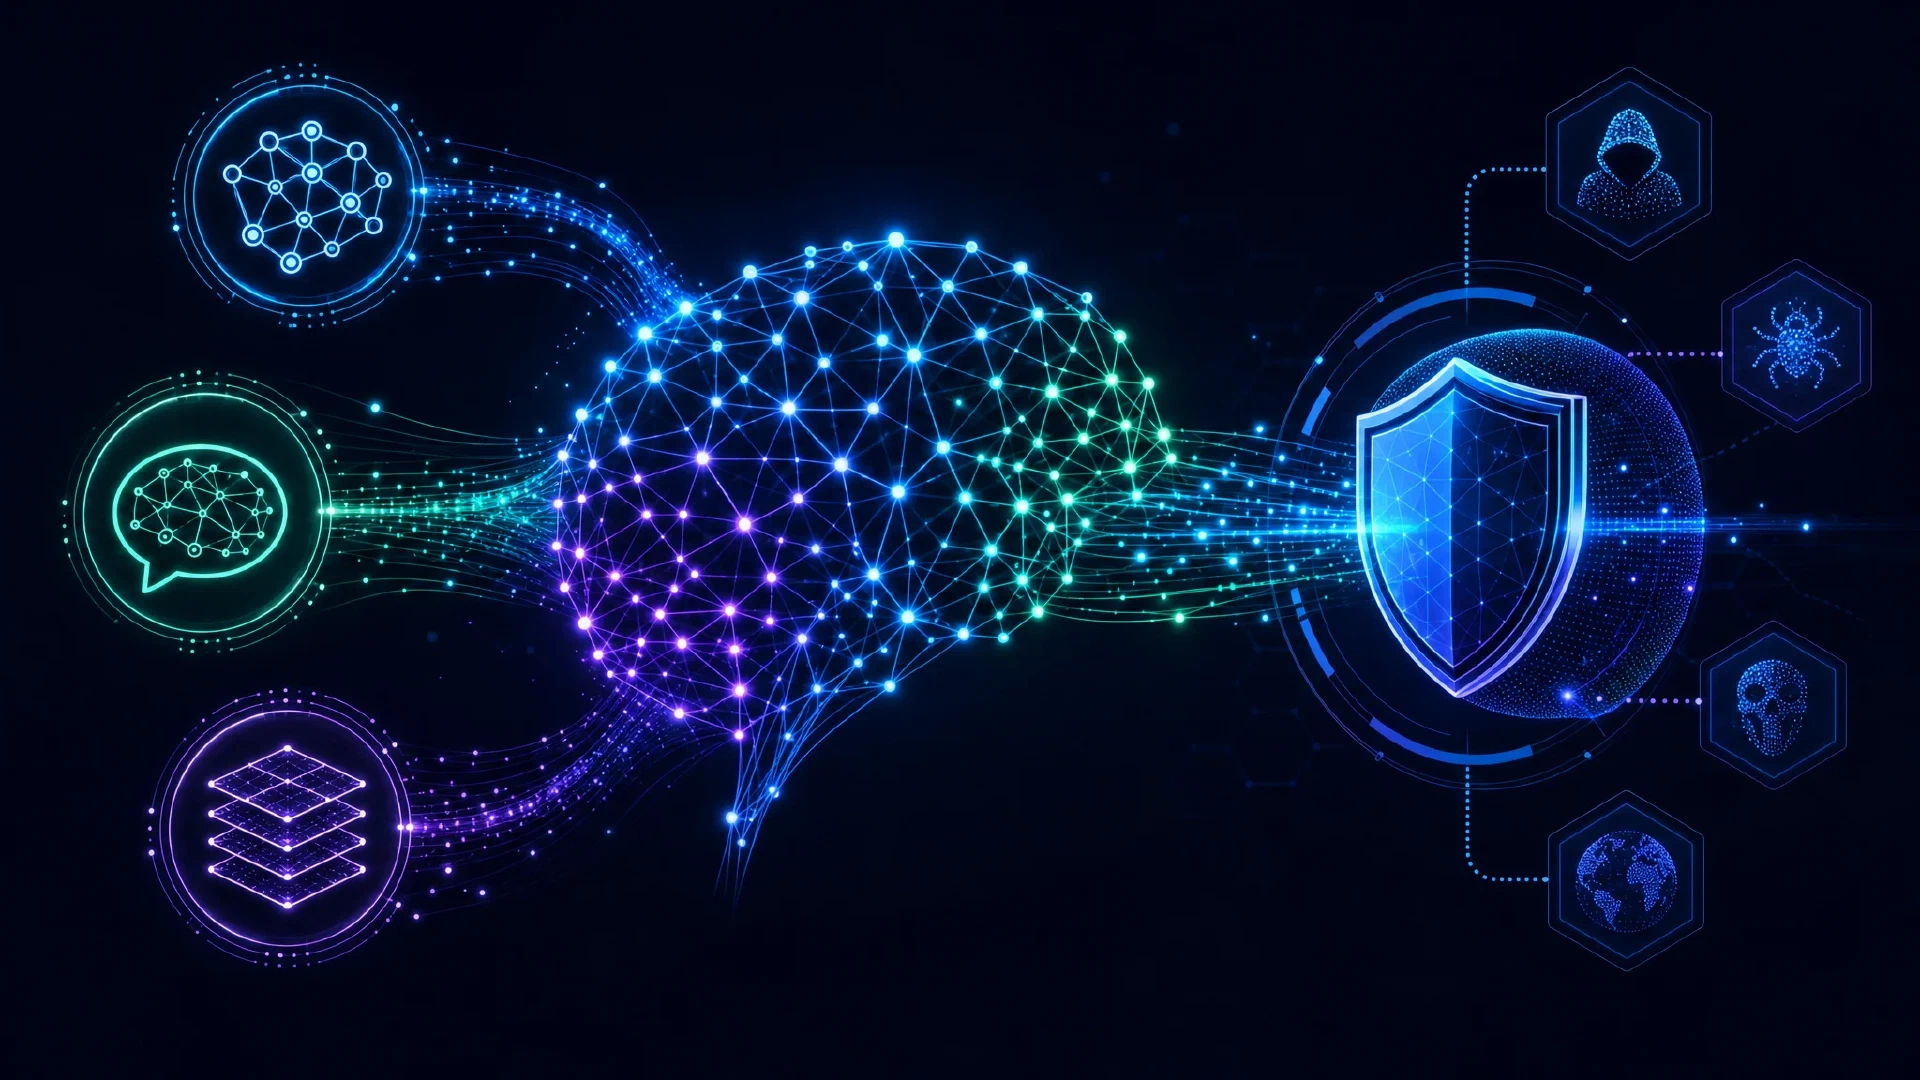
Table of Contents
5 formas en que la IA está transformando la detección de ciberamenazas
La inteligencia artificial (IA) está revolucionando el campo de la detección de ciberamenazas. Gracias a sus capacidades avanzadas de análisis de datos, detección de anomalías, procesamiento del lenguaje natural y aprendizaje profundo, la IA mejora la eficacia y la eficiencia de los sistemas de ciberseguridad. En este artículo exploraremos cinco formas clave en que la IA está transformando la detección de ciberamenazas.
puntos principales
- La inteligencia de amenazas basada en IA mejora el análisis de datos, automatiza la detección de amenazas y permite la supervisión en tiempo real.
- El aprendizaje automático permite analizar el comportamiento, reconocer patrones y crear modelos predictivos para detectar anomalías.
- El procesamiento del lenguaje natural facilita la minería de texto para analizar amenazas, el análisis de sentimientos para supervisar las redes sociales y la detección de malware basada en el lenguaje.
- Las técnicas de aprendizaje profundo permiten analizar el tráfico de red, detectar paquetes anómalos e identificar amenazas persistentes avanzadas para detectar intrusiones.
- Las capacidades automatizadas de respuesta y corrección automatizan la respuesta a incidentes, facilitan la mitigación y contención de amenazas y permiten aplicar parches a vulnerabilidades.
Inteligencia de amenazas basada en IA
Análisis de datos mejorado
El análisis de datos mejorado desempeña un papel fundamental en la inteligencia de amenazas basada en IA. Mediante algoritmos avanzados y técnicas de aprendizaje automático, los expertos en ciberseguridad pueden analizar grandes volúmenes de datos para identificar patrones, tendencias y anomalías que podrían indicar amenazas potenciales. Esto permite a las organizaciones detectar y responder de forma proactiva a los ciberataques y reducir al mínimo el impacto en sus sistemas y datos.
Detección automatizada de amenazas
La detección automatizada de amenazas es un componente esencial de los sistemas modernos de ciberseguridad. Al emplear tecnologías de IA, las organizaciones pueden mejorar su capacidad para detectar y prevenir ciberataques. Los sistemas basados en IA pueden analizar enormes cantidades de datos en tiempo real e identificar amenazas potenciales y anomalías que podrían pasar inadvertidas para las medidas de seguridad tradicionales.
Supervisión en tiempo real
La supervisión en tiempo real es un componente esencial de la detección de amenazas basada en IA en la ciberseguridad. Permite a las organizaciones detectar y responder a las amenazas en el momento en que ocurren, lo que reduce al mínimo los daños potenciales causados por los ciberataques. Al analizar continuamente el tráfico de red y los registros del sistema en tiempo real, los algoritmos de IA pueden identificar actividades sospechosas y anomalías que podrían indicar una amenaza potencial.
La supervisión en tiempo real ofrece varias ventajas para detectar ciberamenazas:
- Detección inmediata de amenazas: los algoritmos de IA pueden analizar rápidamente grandes volúmenes de datos e identificar amenazas potenciales en tiempo real, lo que permite a las organizaciones responder con prontitud y mitigar el impacto de los ciberataques.
- Sistema de alerta temprana: al supervisar continuamente el tráfico de red y los registros del sistema, los sistemas basados en IA pueden detectar posibles amenazas y alertar a las organizaciones antes de que se conviertan en ataques a gran escala.
- Defensa proactiva: la supervisión en tiempo real permite a las organizaciones identificar y corregir de forma proactiva las vulnerabilidades de sus sistemas, con lo que se reduce el riesgo de sufrir ciberataques exitosos.
Además de la supervisión en tiempo real, los sistemas de detección de amenazas basados en IA también pueden aprovechar otras técnicas, como el aprendizaje automático, el procesamiento del lenguaje natural y el aprendizaje profundo, para ampliar sus capacidades y mejorar la precisión de la detección de amenazas.
Aprendizaje automático para la detección de anomalías
Análisis del comportamiento
El análisis del comportamiento es una técnica eficaz de ciberseguridad que permite identificar y detectar comportamientos anómalos que podrían indicar una amenaza potencial. Al analizar los patrones y las acciones de los usuarios y los sistemas, los expertos en ciberseguridad pueden obtener información valiosa sobre el comportamiento normal de la red de una organización. Esto les permite identificar desviaciones de la norma que podrían indicar un ciberataque. El análisis del comportamiento ayuda a detectar y detener amenazas antes de que causen daños importantes.
Modelado predictivo
El modelado predictivo es una aplicación eficaz del aprendizaje automático para detectar ciberamenazas. Al analizar datos históricos e identificar patrones, los modelos predictivos pueden pronosticar posibles ciberataques y dar avisos tempranos a los equipos de seguridad. Estos modelos usan algoritmos avanzados para aprender de incidentes anteriores y predecir amenazas futuras, lo que permite a las organizaciones reforzar sus defensas de forma proactiva.
Procesamiento del lenguaje natural en seguridad
Minería de texto para el análisis de amenazas
La minería de texto es una técnica eficaz de ciberseguridad para analizar grandes volúmenes de datos textuales y extraer información valiosa. Mediante algoritmos de procesamiento del lenguaje natural (PLN), los expertos en seguridad pueden identificar y comprender amenazas potenciales ocultas en fuentes de texto no estructurado. Esto les permite detectar y prevenir diversas amenazas antes de que causen daños importantes.
Análisis de sentimientos para supervisar las redes sociales
El análisis de sentimientos es una herramienta eficaz para supervisar las redes sociales en el ámbito de la ciberseguridad. Al analizar los sentimientos expresados en las publicaciones de redes sociales, los expertos en ciberseguridad pueden obtener información valiosa sobre la opinión pública e identificar amenazas o vulnerabilidades potenciales. El análisis de sentimientos emplea técnicas de procesamiento del lenguaje natural para clasificar el contenido de las redes sociales como positivo, negativo o neutro, lo que permite a los analistas comprender la opinión general sobre un tema o una entidad específicos.
- El análisis de sentimientos ofrece una medida cuantitativa de la opinión pública, lo que permite a los expertos en ciberseguridad evaluar el grado de preocupación o apoyo ante cuestiones de ciberseguridad específicas.
- Al supervisar los sentimientos en tiempo real, las organizaciones pueden identificar rápidamente amenazas o tendencias emergentes y responder de forma proactiva.
- Los algoritmos de aprendizaje automático desempeñan un papel fundamental en el análisis de sentimientos, pues pueden aprender de grandes volúmenes de datos etiquetados para clasificar con precisión los sentimientos expresados en publicaciones de redes sociales.
Consejo: supervisar periódicamente los sentimientos en las plataformas de redes sociales puede ayudar a las organizaciones a anticiparse a posibles ciberamenazas y adaptar sus estrategias de ciberseguridad en consecuencia.
El análisis de sentimientos es una valiosa incorporación al conjunto de herramientas de ciberseguridad. Ofrece una comprensión más profunda de la opinión pública y permite detectar y responder de forma proactiva a las amenazas.
Detección de malware basada en el lenguaje
La detección de malware basada en el lenguaje es un aspecto fundamental de la ciberseguridad. Mediante técnicas de procesamiento del lenguaje natural (PLN), los sistemas de seguridad pueden analizar datos de texto para identificar amenazas potenciales y actividades maliciosas. El PLN permite extraer información significativa de texto no estructurado, lo que ayuda a los profesionales de seguridad a comprender las intenciones y el comportamiento de los ciberdelincuentes.
Aprendizaje profundo para la detección de intrusiones
Análisis del tráfico de red
El análisis del tráfico de red es un componente fundamental de la detección de ciberamenazas. Al analizar el flujo de datos dentro de una red, los expertos en ciberseguridad pueden identificar amenazas potenciales y tomar medidas proactivas para prevenir ataques. Las técnicas de aprendizaje profundo son especialmente eficaces en este ámbito, pues permiten analizar grandes volúmenes de datos de tráfico de red e identificar patrones y anomalías que podrían indicar actividad maliciosa.
- Los algoritmos de aprendizaje profundo pueden detectar patrones de tráfico inusuales que podrían indicar un ciberataque.
- Al analizar el tráfico de red, los expertos en ciberseguridad pueden identificar direcciones IP sospechosas y bloquearlas para impedir nuevas infiltraciones.
- Los modelos de aprendizaje profundo también pueden identificar intentos de acceso no autorizado y alertar a los equipos de seguridad en tiempo real.
Consejo: supervisar periódicamente el tráfico de red y analizarlo con técnicas de aprendizaje profundo puede mejorar notablemente la capacidad de una organización para detectar y responder a ciberamenazas.
Detección de paquetes anómalos
La detección de paquetes anómalos es un aspecto fundamental del aprendizaje profundo aplicado a la detección de intrusiones en ciberseguridad. Consiste en identificar paquetes de red que se desvían de los patrones o comportamientos normales, lo que indica posibles amenazas de seguridad. Esta técnica aprovecha los algoritmos de aprendizaje profundo para analizar grandes volúmenes de tráfico de red e identificar paquetes sospechosos que podrían indicar actividades maliciosas.
Entre las principales ventajas de detectar paquetes anómalos se incluyen:
- Detección temprana de intrusiones en la red: al identificar paquetes anómalos, los expertos en ciberseguridad pueden detectar posibles intrusiones en una etapa temprana y responder y mitigar sus efectos a tiempo.
- Identificación de ataques de día cero: la detección de paquetes anómalos puede ayudar a identificar ataques desconocidos o de día cero que quizá no detecten los métodos tradicionales basados en firmas.
- Reducción de falsos positivos: los algoritmos de aprendizaje profundo pueden aprender de datos históricos y distinguir con precisión entre el tráfico de red normal y el anómalo, lo que reduce las alertas de falsos positivos.
Además de identificar paquetes anómalos, las técnicas de aprendizaje profundo también pueden aportar información sobre las características y los comportamientos de esos paquetes. Esta información se puede usar para desarrollar sistemas de detección de intrusiones más eficaces y mejorar la seguridad general de la red.
Consejo: actualizar periódicamente los modelos de aprendizaje profundo con datos nuevos es esencial para garantizar una detección precisa y actualizada de paquetes anómalos.
Identificación de amenazas persistentes avanzadas
Las amenazas persistentes avanzadas (APT, por sus siglas en inglés) son ciberataques sofisticados y sigilosos dirigidos a organizaciones o personas específicas durante un periodo prolongado. A menudo los llevan a cabo actores de amenazas con abundantes recursos y gran experiencia, como hackers patrocinados por Estados nación o grupos organizados de ciberdelincuentes. Las APT están diseñadas para eludir las medidas de seguridad tradicionales y permanecer sin ser detectadas el mayor tiempo posible. Así, los atacantes pueden recopilar información confidencial, interrumpir operaciones o causar pérdidas económicas.
Respuesta y corrección automatizadas
Respuesta automatizada a incidentes
La respuesta automatizada a incidentes es un componente fundamental de las estrategias modernas de ciberseguridad. Consiste en automatizar diversas tareas y procesos para responder a los incidentes de seguridad con rapidez y eficiencia. Mediante algoritmos de IA y aprendizaje automático, las organizaciones pueden automatizar la detección, el análisis y la contención de amenazas, y reducir el tiempo y el esfuerzo necesarios para la intervención manual. Esto permite que los equipos de seguridad se concentren en tareas más complejas y estratégicas, mientras las tareas rutinarias y repetitivas se realizan automáticamente.
Mitigación y contención de amenazas
La mitigación y la contención de amenazas son aspectos fundamentales de la ciberseguridad. Una vez detectada una amenaza, es importante actuar de inmediato para reducir al mínimo su impacto y evitar más daños. Esto implica aplicar estrategias y medidas para neutralizar la amenaza e impedir que se propague o cause perjuicios. La mejora de la detección de amenazas desempeña un papel fundamental en este proceso, pues permite a las organizaciones identificar y responder a las amenazas con mayor eficacia. Mediante tecnologías basadas en IA, como el aprendizaje automático y el aprendizaje profundo, las organizaciones pueden mejorar sus capacidades de detección de amenazas y aumentar su capacidad para mitigar y contener ciberamenazas .
Aplicación de parches a vulnerabilidades
La aplicación de parches a vulnerabilidades es un aspecto crítico de la ciberseguridad centrado en corregir debilidades y vulnerabilidades en el software y los sistemas. Consiste en instalar actualizaciones, correcciones y parches para mitigar los posibles riesgos de seguridad . Aplicar parches a las vulnerabilidades con regularidad permite reducir considerablemente la probabilidad de sufrir ciberataques exitosos.
La respuesta y corrección automatizadas son un aspecto fundamental de la ciberseguridad. Consisten en usar tecnologías y algoritmos avanzados para detectar y responder a incidentes de seguridad en tiempo real. Con la respuesta y corrección automatizadas, las organizaciones pueden reducir al mínimo el impacto de los ciberataques y mitigar rápidamente los posibles daños. En simeononsecurity entendemos la importancia de la respuesta y corrección automatizadas hoy. Nuestro sitio web ofrece análisis y recursos de seguridad de expertos para ayudarle a mantenerse al día en ciberseguridad. Tanto si es profesional del sector como si simplemente le interesa aprender más, simeononsecurity es su recurso esencial. Visite nuestro sitio web para conocer las últimas tendencias y prácticas recomendadas sobre privacidad , seguridad y tecnología. Manténgase informado y protéjase de las ciberamenazas. Juntos podemos construir un mundo digital más seguro.
Conclusión
En resumen, la integración de la tecnología de IA ha revolucionado el campo de la detección de ciberamenazas. Gracias a la inteligencia de amenazas basada en IA, las organizaciones pueden mejorar sus capacidades de análisis de datos, automatizar los procesos de detección de amenazas y supervisar eventos de seguridad en tiempo real. Los algoritmos de aprendizaje automático permiten detectar anomalías mediante el análisis de patrones de comportamiento, el reconocimiento de patrones y la creación de modelos predictivos. Las técnicas de procesamiento del lenguaje natural facilitan la minería de texto para analizar amenazas, el análisis de sentimientos para supervisar las redes sociales y la detección de malware basada en el lenguaje. Los algoritmos de aprendizaje profundo permiten identificar amenazas persistentes avanzadas mediante el análisis del tráfico de red, la detección de paquetes anómalos y el análisis de patrones de intrusión. Por último, los sistemas de respuesta y corrección automatizadas permiten responder automáticamente a incidentes, mitigar amenazas y aplicar parches a vulnerabilidades. La aplicación de la IA a la detección de ciberamenazas ha mejorado notablemente la eficiencia y la eficacia de las operaciones de seguridad, y permite a las organizaciones defenderse de forma proactiva frente a amenazas cibernéticas en constante evolución. A medida que la tecnología siga avanzando, será fundamental que las organizaciones adopten la IA como componente esencial de su estrategia de ciberseguridad.
Preguntas frecuentes
¿Cómo mejora el análisis de datos la inteligencia de amenazas basada en IA?
La inteligencia de amenazas basada en IA emplea algoritmos avanzados para analizar grandes volúmenes de datos e identificar patrones, tendencias y anomalías que podrían indicar ciberamenazas potenciales. Este análisis de datos mejorado ayuda a las organizaciones a comprender mejor su postura de seguridad y tomar decisiones más informadas.
¿Qué es la detección automatizada de amenazas?
La detección automatizada de amenazas consiste en usar algoritmos de IA y aprendizaje automático para identificar y clasificar automáticamente posibles ciberamenazas en tiempo real. Al supervisar continuamente el tráfico de red, el comportamiento de los usuarios y los registros del sistema, los sistemas automatizados de detección de amenazas pueden detectar y responder rápidamente a incidentes de seguridad.
¿Cómo contribuye la supervisión en tiempo real a la detección de ciberamenazas?
La supervisión en tiempo real permite a las organizaciones detectar y responder a las ciberamenazas cuando ocurren, lo que reduce al mínimo el impacto de los incidentes de seguridad. Al supervisar continuamente el tráfico de red, los registros del sistema y el comportamiento de los usuarios, los sistemas de supervisión en tiempo real pueden identificar y mitigar rápidamente las amenazas potenciales antes de que causen daños importantes.
¿Qué es el análisis del comportamiento en el aprendizaje automático para detectar anomalías?
El análisis del comportamiento en el aprendizaje automático para detectar anomalías consiste en crear modelos de referencia del comportamiento normal y usarlos para identificar desviaciones que podrían indicar posibles amenazas de seguridad. Al analizar patrones de comportamiento de los usuarios, los algoritmos de aprendizaje automático pueden detectar anomalías y generar alertas cuando se producen actividades sospechosas.
¿Cómo contribuye el reconocimiento de patrones a la detección de anomalías?
El reconocimiento de patrones para detectar anomalías consiste en identificar patrones recurrentes o secuencias de eventos que podrían indicar posibles amenazas de seguridad. Al analizar grandes volúmenes de datos e identificar patrones comunes asociados con amenazas conocidas, los algoritmos de aprendizaje automático pueden detectar anomalías y señalarlas para investigarlas.
¿Qué es el modelado predictivo en el aprendizaje automático para detectar anomalías?
El modelado predictivo en el aprendizaje automático para detectar anomalías consiste en usar datos históricos para entrenar modelos capaces de predecir futuras amenazas de seguridad. Al analizar patrones y tendencias de incidentes de seguridad anteriores, los algoritmos de aprendizaje automático pueden identificar posibles amenazas futuras y tomar medidas proactivas para prevenirlas.
Related Posts